
الوكيل المتنقل
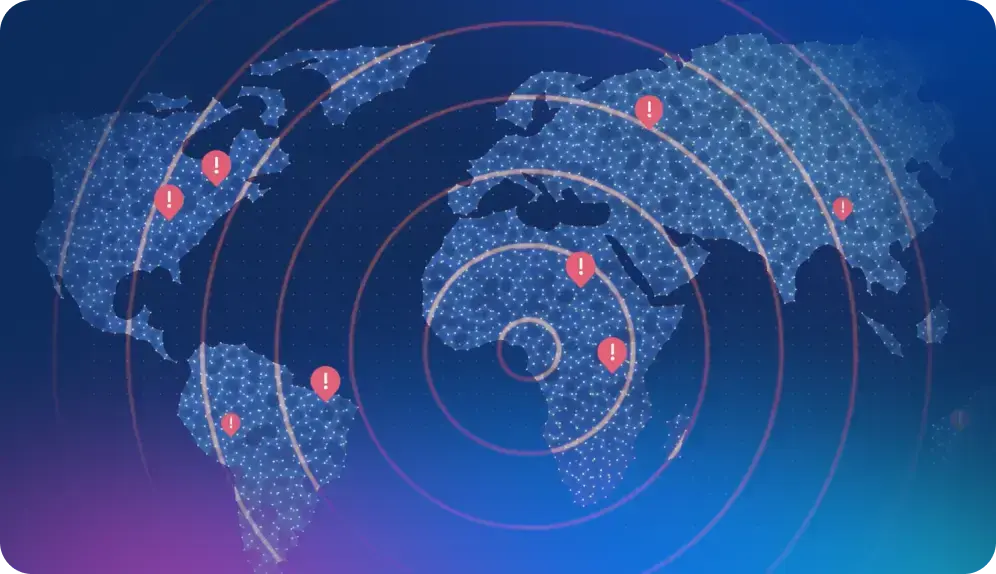
يقوم الوكيل المتنقل بتوجيه حركة المرور على الإنترنت عبر جهاز متصل بشبكة مشغل خدمة الهاتف المحمول، بحيث تصل الطلبات من عنوان IP تابع لهذا المشغل بدلاً من الجهاز المصدر. ولهذا الوكيل استخدامات مشروعة — مثل التحقق من صحة الإعلانات، واختبار أداء الخدمة على شبكات الهاتف المحمول، والوصول إلى محتوى خاص بمنطقة معينة — كما أنه الطريقة الأكثر فعالية لجعل حركة المرور الآلية تبدو وكأنها صادرة عن شخص عادي يستخدم هاتفه.
فيما يتعلق بالكشف عن الاحتيال، فإن الأهمية هنا محددة: فالوكيل المتنقل لا يختبئ وراء عنوان مشبوه، بل يستعير عنوانًا موثوقًا به.
| ما يقدمه | عنوان IP تابع لمشغل شبكة الهاتف المحمول |
| كيفية الحصول على العناوين | أجهزة هاتف حقيقية، وتطبيقات مدمجة في حزمة تطوير البرامج (SDK)، ومجموعات بطاقات SIM، وتخصيصات شركات الاتصالات |
| لماذا يتعارض ذلك مع سمعة عنوان IP | يتم مشاركة عناوين IP الخاصة بشركة الاتصالات بين العديد من المشتركين الحقيقيين عبر تقنية CGNAT |
| الدوران | تتغير العناوين بشكل متكرر، وغالبًا بناءً على الطلب |
| استخدامات الاحتيال | هجمات "تعبئة بيانات الاعتماد"، إنشاء الحسابات على نطاق واسع، استخراج البيانات، الاحتيال الإعلاني |
| الاتجاه الذي ينبغي أن يسير فيه مجال الكشف | السلوك والهوية، وليس أصل الشبكة |
لماذا تتغلب البروكسيات المحمولة على الضوابط القائمة على عناوين IP
يعمل الحظر بناءً على سمعة عنوان IP عندما تأتي حركة المرور الضارة من عناوين يمكن تحديدها على أنها ضارة — مثل نطاقات مراكز البيانات، ومزودي خدمات الاستضافة المعروفين، والعناوين التي لها سجل في إساءة الاستخدام. أما عناوين شركات الاتصالات المتنقلة، فهي لا تندرج تحت أي من هذه الفئات، وذلك لسبب هيكلي.
تستخدم شبكات الهاتف المحمول تقنية NAT على مستوى مزود الخدمة، مما يعني أن عنوان IP عامًا واحدًا يتم مشاركته في آن واحد من قبل عدد كبير من المشتركين الحقيقيين. وحجب هذا العنوان لمنع مهاجم واحد يؤدي إلى حجب جميع المستخدمين الآخرين الموجودين خلفه — وهم عملاء عاديون يستخدمون هواتفهم، دون أي وسيلة للتمييز بينهم ودون أي إشارة إلى وجود مشكلة من جانبهم.
لذا، فإن نطاقات شبكات الاتصالات تتمتع بثقة ضمنية لا تستحقها الجلسة الفردية، وكل مدافع يدرك أن حجبها يعد إجراءً غير متناسب. والمهاجم الذي يعمل انطلاقًا من إحدى هذه الشبكات يرث تلك الحماية. فتفقد كل من نظام تقييم السمعة، وتقييد معدل الاستخدام لكل عنوان، والقواعد الجغرافية، معظم فعاليتها في آن واحد.
التناوب هو ما يكمل المهمة. تتغير العناوين باستمرار وبشكل طبيعي — فالهواتف تنتقل بين الأبراج والجلسات — لذا فإن معدل التسرب الذي قد يبدو غير عادي في أي مكان آخر يُعد أمرًا طبيعيًا هنا.
من أين تأتي العناوين
هذا هو الجزء الذي يجدر معرفته، لأنه يتعلق بالأخلاقيات وكذلك بالكشف.
تقوم بعض الشركات المشغلة بتشغيل مجمعات أجهزة فعلية ومخازن لبطاقات SIM. ويحصل الكثير منها على العناوين من الهواتف المحمولة الاستهلاكية، من خلال حزم تطوير التطبيقات (SDK) المدمجة في التطبيقات المجانية: يقدم التطبيق خدمة مجانية، وفي المقابل يتم توجيه اتصال المستخدم عبر شبكة بروكسي، وهو ما يُفصح عنه عادةً فقط في الشروط والأحكام التي لا يقرأها أحد. ومن ثم، فإن حركة المرور تنشأ فعليًّا من هاتف شخص حقيقي، عبر اشتراك حقيقي، في موقع حقيقي.
ولهذا السبب، لا يمكن تمييز هذه حركة المرور عن حركة المرور المشروعة على مستوى طبقة الشبكة. فهي ليست مجرد تقليد لاتصال جوال سكني — بل هي اتصال حقيقي، تم الاستيلاء عليه دون موافقة حقيقية.
لماذا يعد ذلك مهمًا للتحقق من الهوية
تُعد الوكلاء المتنقلين أوضح مثال على اتجاه أوسع نطاقًا: الإشارات المستمدة من الشبكة تفقد قدرتها على التمييز، واتجاه السير أحادي الاتجاه.
لقد كانت سمعة عناوين IP، وتحديد الموقع الجغرافي، وخصائص الشبكة على مستوى الجهاز، عوامل تحكم أساسية لسنوات عديدة. ومع ظهور البروكسيات المحمولة، وشبكات البروكسي السكنية، وتوحيد شبكات VPN، وميزات الخصوصية التي تعمل عمدًا على إخفاء العناوين، أصبح كل عامل من هذه العوامل أقل تأثيرًا، ولن تتراجع أي من القوى الدافعة وراء ذلك — فمعظمها عبارة عن تحسينات في الخصوصية تعود بالفائدة على المستخدمين العاديين.
أما عناصر التحكم التي لا تتأثر بهذه الطريقة فهي تلك التي تستفسر عن هوية الشخص بدلاً من الاتصال. فالوثيقة المُثبتة والوجه الحي المطابق لا يتأثران بطريقة توجيه حركة المرور، لأنهما لا يأخذان مسار التوجيه في الحسبان على الإطلاق. فالمهاجم الذي يمتلك بروكسيًّا محمولًا مثاليًّا لا يزال مضطرًّا إلى تقديم وثيقة هوية أصلية ووجه حيٍّ مطابق لها، ولا يسهم البروكسي بأي شيء في أي منهما.
هناك نتيجة عملية تتعلق بكيفية استخدام ميزة الكشف عن الوكلاء. إن الكشف عن وكيل الهاتف المحمول هو سبب لطلب المزيد من الأدلة، وهذا ليس سببًا للرفض — فالمستخدمون المهتمون بالخصوصية، وشبكات الشركات، والمسافرون جميعهم يثيرون هذه الإشارات بشكل مشروع. إن التعامل مع استخدام البروكسي على أنه دليل على الذنب يؤدي إلى نتائج إيجابية خاطئة، وتحديدًا بين الفئة الأكثر احتمالًا لتقديم شكوى بشأن ذلك. أما التعامل معه على أنه سبب لتطبيق إجراءات تحقق معززة، فهو إجراء متناسب وفعال.
البروكسيات المتنقلة مقارنة بأنواع البروكسيات الأخرى
| الوكيل المتنقل | الوكيل السكني | وكيل مركز البيانات | |
|---|---|---|---|
| حقوق الملكية الفكرية مملوكة لـ | شركة اتصالات للهواتف المحمولة | مشترك في خدمة الإنترنت المنزلي | مزود خدمات الاستضافة |
| قابلية الكشف | الأدنى | منخفض | مرتفع |
| تم مشاركتها من قبل مستخدمين حقيقيين | نعم — بشكل كبير، عبر CGNAT | عادةً ما يكون هناك أسرة واحدة | لا |
| التكلفة التي يتحملها المهاجم | الأعلى | مرتفع | منخفض جدًّا |
| من الآمن حظره تمامًا | لا | نادرًا | في كثير من الأحيان |
عمود التكلفة هو العنصر الذي يمكن للمدافعين الاستفادة منه. فخوادم البروكسي المتنقلة باهظة الثمن لكل غيغابايت، مما يجعل شن هجمات بكميات كبيرة عبرها أمراً غير مجدٍ اقتصاديًا. ولذلك، فإن إجبار المهاجم على استخدام خوادم البروكسي المتنقلة يُعد انتصارًا جزئيًا حتى في حالة عدم تمكنك من اكتشافه — فهو يحد من الحجم الذي يصبح عنده الهجوم مجديًا من الناحية الاقتصادية.
ما لا يستطيع نظام الكشف عن البروكسي القيام به
لا يمكنها التمييز بين المهاجم والمشترك. في نظام CGNAT، يحمل عنوان واحد العديد من المستخدمين الحقيقيين في آن واحد.
لا يمكنها اعتبار الكشف بمثابة حكم نهائي. يُعد الاستخدام المشروع أمرًا شائعًا ومتزايدًا، وأي سياسة ترفض استخدام الوكلاء وحدها تعني رفض العملاء الحقيقيين.
إنها لا تستطيع مواكبة التطورات في القوائم. يعتمد الكشف عن الوكلاء بشكل كبير على النطاقات المعروفة، ولا ترد العناوين المستمدة من الهواتف المحمولة الخاصة بالمستهلكين في أي قائمة — فهي مجرد عناوين مشتركين عاديين.
لا يصل المبلغ إلى الحساب. لا يؤثر حظر الاتصال على الحساب الذي تم إنشاؤه بالفعل، و إنشاء حساب وهذا هو مصدر الخسارة.
الأسئلة الشائعة
هل تعد بروكسيات الهواتف المحمولة غير قانونية؟
هذه التكنولوجيا ليست كذلك، وهناك استخدامات مشروعة لها، بما في ذلك التحقق من صحة الإعلانات واختبار الأجهزة المحمولة. أما مسألة الموافقة فهي أكثر إثارة للقلق: حيث تحصل العديد من الشبكات على عناوين أجهزة المستهلكين من خلال حزم تطوير التطبيقات (SDK) الموجودة في التطبيقات المجانية، ولا يتم الكشف عن مشاركة المستخدم إلا بعبارات من غير المرجح أن يكون قد قرأها.
لماذا لا يمكننا ببساطة حظر حركة مرور البروكسي عبر الهواتف المحمولة؟
نظرًا لأن شركات الاتصالات المتنقلة تستخدم تقنية NAT على مستوى شركات الاتصالات، فإن عنوان IP واحدًا واحدًا يتم مشاركته بين العديد من المشتركين الحقيقيين في الوقت نفسه. وحجب العنوان لمنع مهاجم واحد يؤدي إلى حجب عدد كبير من العملاء الحقيقيين دون أي وسيلة للتمييز بينهم.
كيف تُستخدم البروكسيات المحمولة في عمليات الاحتيال؟
لجعل الأنشطة الآلية تبدو وكأنها أنشطة مستخدمي الهواتف المحمولة العاديين — من خلال توزيع عمليات «حشو بيانات الاعتماد» عبر عناوين موثوقة، وإنشاء حسابات على نطاق واسع مع إظهار الانطباع بأنها تتم بواسطة العديد من الأشخاص المختلفين، والالتفاف على حدود المعدل، واستخراج البيانات، وتوليد مشاهدات إعلانية تتجاوز التصفية.
ما هي العوامل التي تعيق عمل البروكسيات المحمولة؟
إجراءات التحكم التي لا تعتمد على مصدر الشبكة: تحليل السلوك، وإشارات سلامة الجهاز، والتحقق من الهوية في النقاط الحاسمة. ولا يزال الكشف عن الوكلاء مفيدًا كإشارة خطر تستدعي إجراء تحقق أكثر صرامة — ولكنه لا يُعتبر سببًا كافيًا بحد ذاته لرفض الطلب.
مقالات ذات صلة
- هجمات "تعبئة بيانات الاعتماد" — الوكلاء المتنقلون الذين يتيحون شن الهجمات بشكل أكبر
- بصمة الجهاز — طبقة الإشارة التي تبقى سليمة بعد تدوير العناوين
- روبوت — الأتمتة التي يخفيها الوكيل
- المصادقة القائمة على المخاطر — كيفية التعامل مع مسألة الكشف عن الوكلاء بطريقة متناسبة