Identity 360

تعرف على الممثل في كل تفاعل

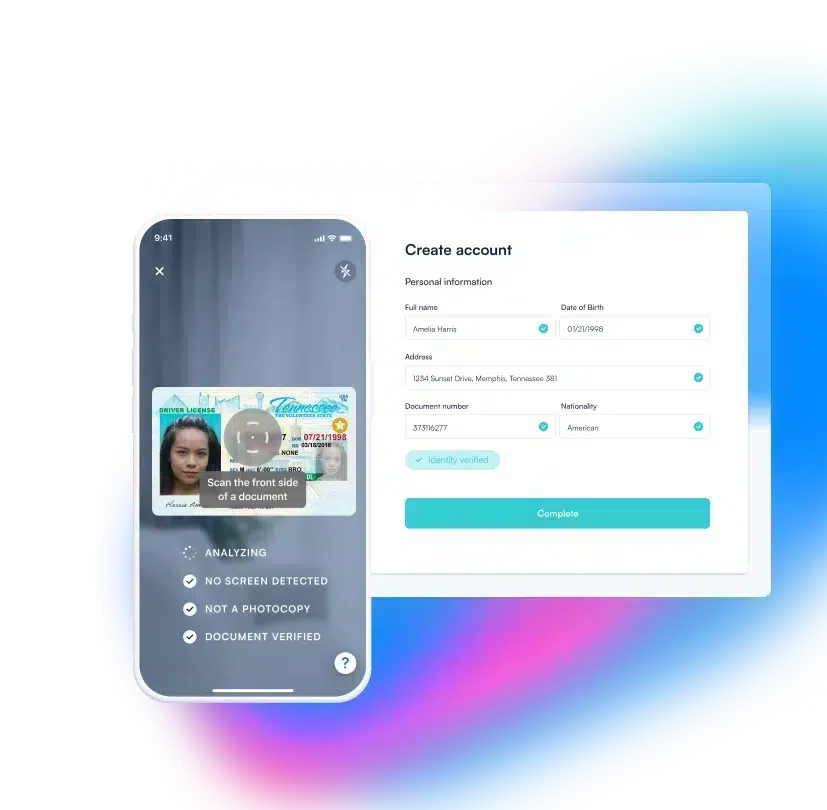
يعمل نظام «Identity Intelligence OS» على ربط الإشارات والجلسات والقرارات على مدار دورة حياة العميل بأكملها، بحيث تظل الثقة قائمة مع تغير الظروف وظهور مخاطر جديدة.

<strong>تعرف على الممثل</strong> في كل تفاعل
195+
البلدان والأقاليم
<3s
من عملية التقاط الصورة إلى النتيجة
98%+
نسبة النجاح
4B+
عدد الهويات التي تتم معالجتها سنويًّا

داخل نظام التشغيل «Identity Intelligence OS»

من المراجعة لمرة واحدة إلى الرقابة المستمرة

تستمر مخاطر الهوية بعد عملية التسجيل. فالأجهزة تتغير، والسلوك يتحول، وعملاء الذكاء الاصطناعي يدخلون في سير العمل نيابة عن البشر. والثقة المكتسبة عند التسجيل تختلف عن الثقة في معاملة عالية القيمة بعد ستة أشهر. يحافظ Identity 360 على تقييم الثقة نشطًا. يتم تغذية كل إشارة تلتقطها Microblink في عرض مترابط لكل جهة فاعلة، بحيث تستند الجلسات والمعاملات إلى ما سبقها. وسواء كانت الجهة الفاعلة شخصًا أو وكيلًا يعمل بالذكاء الاصطناعي نيابة عن شخص آخر، فإن النظام يقيّم ما إذا كانت النية الكامنة وراء كل تفاعل لا تزال قائمة.

اكتشف نظام التشغيل «Identity Intelligence OS»
من المراجعة لمرة واحدة إلى <strong>الرقابة المستمرة</strong>

كيف تعمل

اكتشاف حالات الاحتيال من مصدرها، والحفاظ على دقة الثقة على المدى الطويل

مختبر مكافحة الاحتيال

«Fraud Lab» هو فريق داخلي في «Microblink» يضم خبراء وباحثين متخصصين في الذكاء الاصطناعي التنافسي، ينقسمون إلى فريقين: «الفريق الأحمر» و«الفريق الأزرق». ويقوم هذا الفريق بمحاكاة واختبار الهجمات الناشئة، وبناء دفاعات لمواجهتها، ونشر تلك الدفاعات في بيئة الإنتاج قبل أن تصل تقنيات الاحتيال الجديدة إلى السوق.

  • الكشف التنافسي من المصدر. يكتشف المعرّفات التي تم إنشاؤها بواسطة الذكاء الاصطناعي، والتزييف العميق، وتبديل الوجوه، والهويات الاصطناعية قبل دخولها إلى الأنظمة النهائية.
  • تدريب مستمر للنماذج. يتم إنشاء مئات الآلاف من الوثائق الاصطناعية للتدريب والاختبار كل شهر. وتظل النماذج متقدمة على تطور عمليات الاحتيال من خلال اختبارات الضغط التنافسية المستمرة.
  • رسم خرائط التهديدات العالمية. يتم تتبع بؤر الاحتيال وأنماط الهجمات عبر المناطق وقنوات الهجوم. ويتم ضبط الدفاعات لتتوافق مع الظروف الواقعية.

نظرة متسقة وموحدة على الفاعل

يربط «Identity Graph» المستندات، والبيانات البيومترية، وإشارات الجلسات، وبيانات بطاقات الدفع، وبيانات السجلات (الأشخاص ذوو الأهمية السياسية، والعقوبات، والتغطية الإعلامية السلبية) في ملف تعريفي واحد لكل فرد. وتتيح هذه النظرة المترابطة التعرف على نفس الشخص عبر تدفقات الويب، والهواتف المحمولة، والتفاعلات الشخصية، والتفاعلات التي يديرها الوكلاء. وتظهر الهويات المزيفة وبيانات الاعتماد المعاد استخدامها عبر الحسابات المختلفة. تصبح التغيرات السلوكية مرئية بمرور الوقت بدلاً من أن تضيع بين الجلسات. كل قرار يحمل السياق الكامل لما سبقه، لذا فإن تقييم المخاطر يعكس السجل الفعلي للفاعل. وعند وصول إشارات جديدة، فإنها تثري الملف الشخصي الحالي تلقائيًا، مما يجعل كل تقييم لاحق أكثر دقة من الذي سبقه.

المراقبة المستمرة لتجربة المستخدم

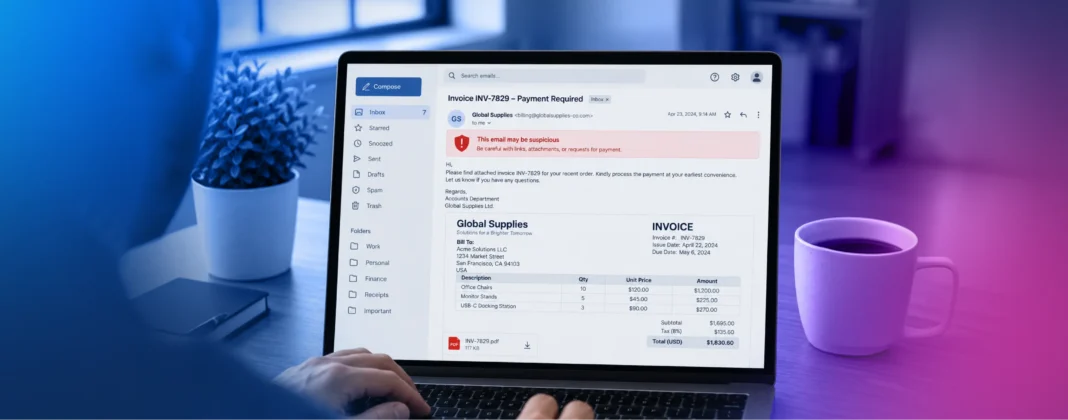
يُشكّل التحقق عند التسجيل الأساس المرجعي. وتضمن المراقبة المستمرة بقاء هذا القرار محدّثًا. فعندما يتغير الموقع، أو ينحرف نمط السلوك عن المعتاد، أو تصل معاملة عالية القيمة إلى عتبة مخاطر مرتفعة، يقوم النظام بإعادة تقييم الثقة في الوقت الفعلي. وينطبق الأمر نفسه على تغييرات الحساب مثل تحديثات البريد الإلكتروني أو رقم الهاتف أو المستفيدين، وكذلك على وكلاء الذكاء الاصطناعي الذين يبادرون باتخاذ إجراءات نيابة عن المستخدم. يعيد كل محفز التحقق من الهوية والصلاحيات قبل المضي قدماً في التفاعل. والنتيجة هي اعتراض عمليات الاحتيال في وقت أبكر ومعدلات موافقة أعلى لأن المخاطر تُصنف وفقاً للسياق. أما

المستخدمون الشرعيون فيتمكنون من المضي قدمًا بمزيد من السلاسة. أما الجلسات التي لا تجتاز عملية التحقق، فيتم تصعيدها في اللحظة المناسبة تمامًا، مع المستوى المناسب من التحقق، استنادًا إلى الصورة الكاملة لتاريخ المستخدم.

جزء من الصورة الأكبر

مُدمج في نظام التشغيل «Identity Intelligence OS»

تُعد «Identity 360» المنصة التي يتم من خلالها تطبيق مبادرة «Know Your Actor™» على مدار دورة الحياة بأكملها. وهي تجيب على ثلاثة أسئلة في كل تفاعل: هل هذا هو نفس الفاعل الذي سبق؟ هل ينبغي المضي قدماً في هذا التفاعل؟ هل يمتلك الوكيل البشري أو وكيل الذكاء الاصطناعي الصلاحية اللازمة؟

التقاط الإشارات في الوقت الفعلي: يزود Identity 360 بإشارات عالية النزاهة عند نقطة التقاطها.
مركز القيادة: يمنح المؤسسات القدرة على التحكم في كيفية ترجمة تلك الإشارات إلى قرارات، من خلال قواعد وعتبات قابلة للتكوين.
الأتمتة والتنسيق: يوجه الإجراء المناسب في اللحظة المناسبة بناءً على ما يراه Identity 360.
Identity 360: يضمن استمرار النظام في التعلم والربط وإعادة التقييم عبر كل تفاعل.
اكتشف نظام التشغيل «Identity Intelligence OS»
مُدمج في نظام التشغيل <strong>«Identity Intelligence OS»</strong>

لماذا «مايكروبلينك»؟

لماذا تختار الشركات «مايكروبلينك»؟

اثنا عشر عامًا من البحث والتطوير في مجالي الرؤية الحاسوبية والبيومترية؛ تدعم عملية التسجيل والتحقق عند مصدر التفاعل.

تحظى بثقة الشركات في جميع أنحاء العالم

شهادات

صوت عملائنا

تواصل معنا

شاهد نظام «Identity Intelligence OS» أثناء العمل

أخبرنا عن النتائج الأكثر أهمية. اكتشف كيف يسير كل شيء من البداية إلى النهاية.

checkmark icon

شكرًا على اتصالك بنا!

نقدر اهتمامك بمنتجاتنا وسنتواصل معك قريبًا.

إذا كنت ترغب في مشاهدة العرض التوضيحي الخاص بنا أثناء العمل ومناقشة احتياجاتك، فلا تتردد في حجز موعد.

هل أنت مستعد للانطلاق؟ احجز اجتماعك الآن!

checkmark icon

شكرًا لك على حجز موعد!

تم إرسال رسالة بريد إلكتروني إليك تتضمن تفاصيل الحجز الكاملة.
ونتطلع إلى عرض حلولنا عليك قريبًا.

تقرير
تحديد ملامح تزايد حالات الاحتيال المتعلقة بالهوية المدعومة بالذكاء الاصطناعي

لم يقتصر دور الذكاء الاصطناعي على تسريع عمليات الاحتيال فحسب، بل جعلها نظامًا متكاملًا. فقد قمنا بتحليل ملايين التفاعلات المتعلقة بالهوية لرسم خريطة لكيفية تطور هجمات الهوية عبر المناطق وأنواع الهجمات ومستويات تعقيدها — وما يتعين على المؤسسات إعادة النظر فيه لمواكبة هذه التطورات.

اطلع على البيانات