اتجاهات الاحتيال في مجال المدفوعات التي يجب على كل مدير مخاطر متابعتها في عام 2026


لا يقتصر الأمر على تزايد حالات الاحتيال في مجال المدفوعات فحسب، بل إنها تتطور أيضًا.
ما كان في السابق هجمات منفردة أصبح الآن هجمات منسقة وآلية، وتستند بشكل متزايد إلى الذكاء الاصطناعي. لم يعد المحتالون يستهدفون نقاط ضعف فردية، بل يستغلون الثغرات الموجودة على مدار دورة حياة العميل بأكملها، بدءًا من عملية التسجيل وحتى تنفيذ المعاملات.
بالنسبة إلى المسؤولين عن مكافحة الاحتيال وإدارة المخاطر، لم يعد فهم اتجاهات الاحتيال في مجال المدفوعات أمراً اختيارياً. بل أصبح أمراً بالغ الأهمية لحماية الإيرادات، وضمان الامتثال للوائح، والحفاظ على ثقة العملاء.
أكثر أنواع الاحتيال في مجال المدفوعات شيوعًا في الوقت الحالي
لم تختفِ عمليات الاحتيال، بل اتخذت أشكالاً متنوعة.
فيما يلي أنواع الاحتيال الأساسية التي يجب على كل مؤسسة أن تراقبها عن كثب:
1. الاحتيال المتعلق بالهوية المزيفة
يجمع المحتالون بين المعلومات الحقيقية والمزيفة لإنشاء هويات جديدة تنجح في اجتياز إجراءات التحقق الأساسية. وغالبًا ما تتصرف هذه الحسابات بشكل طبيعي قبل أن تُستخدم في عمليات احتيال واسعة النطاق.
2. الاستيلاء على الحساب (ATO)
يتمكن المهاجمون من الوصول إلى حسابات المستخدمين الشرعيين من خلال بيانات اعتماد مسروقة أو أساليب الهندسة الاجتماعية، ثم يقومون بإجراء معاملات احتيالية.
3. الاحتيال في المعاملات التي لا تتطلب وجود البطاقة (CNP)
مع ازدياد انتشار التجارة الإلكترونية، تحولت عمليات الاحتيال بشكل كبير نحو المعاملات التي لا تتطلب استخدام بطاقات مادية.
4. عمليات الاحتيال المتعلقة بـ«الدفع الفوري المصرح به» (APP)
يتم التلاعب بالضحايا لحملهم على الموافقة على المدفوعات بأنفسهم، مما يجعل من الصعب الكشف عن هذه الحيل باستخدام القواعد التقليدية للكشف عن الاحتيال.
5. الاحتيال الودي وإساءة استخدام عمليات استرداد المبالغ
يقوم العملاء بالطعن في المعاملات المشروعة، مما يضع ضغوطًا تشغيلية ومالية على الشركات.
أصبح كل نوع من أنواع الاحتيال هذه أكثر تعقيدًا، وغالبًا ما يجمع بين أساليب هجوم متعددة في استراتيجية احتيال واحدة.
كيف تتغير اتجاهات الاحتيال في مجال المدفوعات
لم يعد الاحتيال ظاهرة ثابتة. بل أصبح يتصرف وكأنه نظام حي.
من الهجمات التي تحدث مرة واحدة إلى الاستغلال المستمر
أصبح المحتالون يستهدفون الآن مراحل متعددة من رحلة العميل، وليس فقط مرحلة التسجيل أو المعاملات.
من المهاجمين البشريين إلى الأنظمة الآلية
تتيح أدوات الاحتيال التي تعمل بالذكاء الاصطناعي للمهاجمين توسيع نطاق عملياتهم بشكل كبير، حيث يمكنهم شن آلاف المحاولات في وقت واحد.
من الإشارات الواضحة إلى الحالات الشاذة الخفية
غالبًا ما تحاكي عمليات الاحتيال الحديثة سلوك المستخدمين الشرعيين، مما يجعل الكشف عنها أكثر صعوبة بشكل ملحوظ.
من حالات الاحتيال المنفردة إلى الحملات المنسقة
تعمل شبكات الاحتيال عبر مختلف القنوات والأجهزة والمناطق الجغرافية، مما يقلل من فعالية أساليب الكشف التقليدية.
والنتيجة هي التحول من الكشف عن الاحتيال القائم على المعاملات إلى إدارة المخاطر القائمة على الهوية.
المجالات التي تظهر فيها مخاطر جديدة تتعلق بالاحتيال في مجال المدفوعات
يتوسع نطاق الاحتيال ليشمل مجالات جديدة مع تطور النظم البيئية الرقمية.
المدفوعات المدمجة والمنصات التجارية
إن تفاعل أطراف متعددة ضمن منصة واحدة يزيد من التعقيد والمخاطر.
المدفوعات في الوقت الفعلي
تؤدي التسوية الفورية إلى تقليص الفترة الزمنية المتاحة لكشف حالات الاحتيال واسترداد الأموال.
التسجيل مع إعطاء الأولوية للجوال
قد تؤدي إجراءات التسجيل السريعة إلى ظهور ثغرات أمنية إذا كانت عملية التحقق من الهوية ضعيفة.
الهويات التي يُنتجها الذكاء الاصطناعي والتزييف العميق
أصبح بإمكان المحتالين الآن محاكاة مستخدمين حقيقيين أثناء عملية التسجيل والمصادقة.
تؤدي هذه الاتجاهات إلى زيادة الضغط على المؤسسات من أجل الكشف عن حالات الاحتيال في وقت أبكر وبشكل أسرع.
الخطر الخفي: ضعف عملية التحقق من الهوية
تركز العديد من المؤسسات بشكل كبير على مراقبة المعاملات، في حين أنها لا تخصص استثمارات كافية لعملية استقبال الموظفين الجدد.
وهذا يؤدي إلى حدوث فجوة خطيرة.
إذا تم تسجيل هوية مزورة بنجاح، فإن كل معاملة تالية تبدو شرعية.
يؤدي ضعف عملية التحقق من الهوية إلى:
- تزايد حالات الاحتيال المتعلقة بالهوية المزيفة
- ارتفاع مخاطر الاستيلاء على الحسابات
- تزايد حالات الإخلال بالامتثال لمعايير «اعرف عميلك» (KYC) ومكافحة غسل الأموال (AML)
- زيادة حالات الإيجابيات الكاذبة أثناء مراقبة المعاملات
باختصار، إن وجود بيانات هوية غير صحيحة في البداية يؤدي إلى مخاطر احتيال مستمرة في المراحل اللاحقة.
كيفية تقليل النتائج الإيجابية الخاطئة دون إحداث عقبات
غالبًا ما تنطوي عملية منع الاحتيال على مفاضلة بين الأمن وتجربة المستخدم.
لكن هذه المقايضة أصبحت غير ضرورية بشكل متزايد.
تتيح الأساليب الحديثة للمؤسسات تقليل حالات الإيجابية الكاذبة مع الحفاظ على سلاسة عملية الإلحاق:
- المصادقة
القائمة على المخاطر: لا يتم تفعيل إجراءات التحقق المعززة إلا عندما تبرر إشارات المخاطر ذلك. - تحليلات
السلوك: تحليل كيفية تفاعل المستخدمين مع الأنظمة، وليس فقط البيانات التي يقدمونها. - التحقق
من الهوية باستخدام إشارات متعددة: الجمع بين التحقق من الوثائق، والبيانات البيومترية، وذكاء الأجهزة. - التقييم
المستمر للهوية: قم بتقييم الهوية طوال دورة حياة العميل، وليس فقط عند بدء التعامل معه.
تتيح هذه الاستراتيجيات للشركات الحماية من الاحتيال دون إزعاج المستخدمين الشرعيين.
كيف تبدو استراتيجية حديثة لمنع الاحتيال في مجال المدفوعات
ولكي تظل المؤسسات في صدارة مواجهة الاتجاهات المتغيرة في مجال الاحتيال في عمليات الدفع، يتعين عليها تجاوز استخدام الأدوات المتفرقة واعتماد نهج موحد.
المكونات الأساسية للاستراتيجية الحديثة
- التحقق
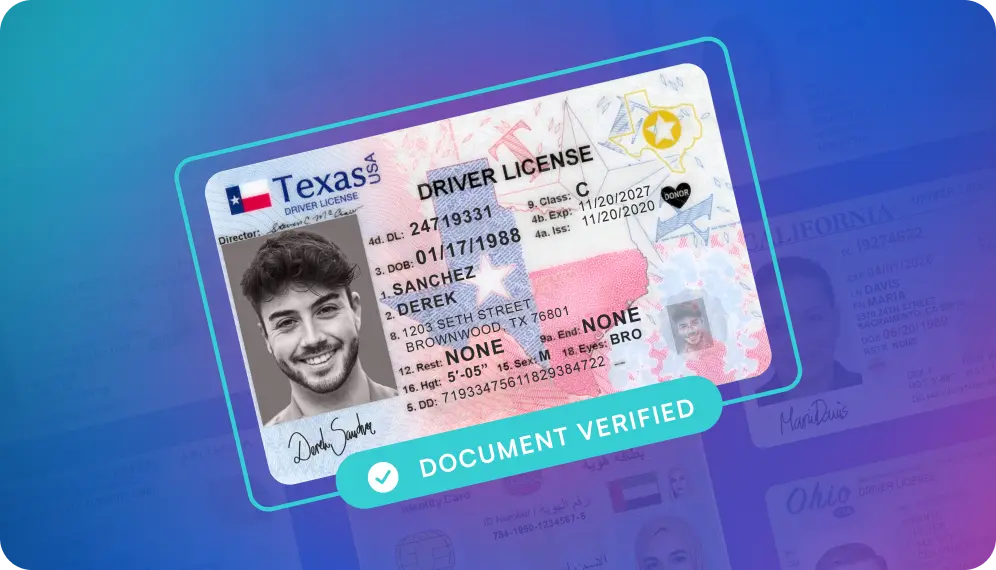
من الوثائق: التأكد من أن وثائق الهوية أصلية ولم يتم التلاعب بها. - التحقق
من الهوية باستخدام المقاييس الحيوية: التأكد من أن المستخدم هو المالك الشرعي للهوية. - الكشف
عن الحيوية: منع محاولات الانتحال باستخدام الصور أو مقاطع الفيديو أو مقاطع الفيديو المزيفة باستخدام تقنية «ديب فايك». - الذكاء
السلوكي وذكاء الأجهزة: الكشف عن الحالات الشاذة في سلوك المستخدم واستخدام الأجهزة. - تقييم
المخاطر في الوقت الفعلي: قم بتقييم المخاطر بشكل ديناميكي عند تسجيل العملاء الجدد وأثناء إجراء المعاملات. - المراقبة
المستمرة: تتبع مخاطر الهوية على مدار دورة حياة العميل بأكملها.
يُحوّل هذا النهج نهج منع الاحتيال من نهج رد الفعل إلى نهج استباقي.
لماذا تُعد الهوية نقطة التحكم الجديدة
لم يعد الاحتيال في المدفوعات مجرد مشكلة تتعلق بالمعاملات.
إنها مشكلة تتعلق بالهوية.
ينجح المحتالون عندما يتمكنون من إظهار أنفسهم بشكل مقنع على أنهم مستخدمون شرعيون. وبمجرد حدوث ذلك، تجد ضوابط مكافحة الاحتيال التقليدية صعوبة في التمييز بين الحقيقي والمزيف.
ولهذا السبب تتجه المؤسسات الرائدة نحو «الذكاء المستمر في مجال الهوية»، حيث يتم التحقق من الهوية ومراقبتها وإعادة تقييمها في كل تفاعل.
كيف تساعد «مايكروبليнк» في منع الاحتيال في المدفوعات
تقدم شركة Microblink حلاً استخباراتياً للهوية مدعماً بالذكاء الاصطناعي، يمكّن المؤسسات من التحقق من الهويات وكشف حالات الاحتيال في الوقت الفعلي.
من خلال الجمع بين:
- التحقق المتقدم من الوثائق
- المصادقة البيومترية
- الكشف عن الحركة
- إشارات الاحتيال القائمة على التعلم الآلي
تساعد «مايكروبلينك» المؤسسات على:
- منع الاحتيال المتعلق بالهويات المزيفة والمسروقة
- تقليل النتائج الإيجابية الخاطئة
- تحسين معدل التحويل في مرحلة التمهيد
- الوفاء بمتطلبات «اعرف عميلك» (KYC) ومكافحة غسل الأموال (AML)
- الكشف عن حالات الاحتيال في مرحلة مبكرة من دورة حياة العميل
بدلاً من الاعتماد على أدوات منفصلة، تتيح «مايكروبلينك» التحكم المستمر في الهوية خلال مراحل التسجيل وإجراء المعاملات.
البقاء في صدارة اتجاهات الاحتيال في مجال المدفوعات
ستستمر حالات الاحتيال في مجال المدفوعات في التطور.
ستواجه المؤسسات التي تعتمد على أنظمة قديمة ومجزأة صعوبة في مواكبة التطورات. أما تلك التي تتبنى نُهجًا حديثة قائمة على الهوية، فستكون في وضع أفضل للكشف عن الاحتيال، والحد من المخاطر، وتقديم تجارب سلسة للعملاء.
لا يقتصر مستقبل مكافحة الاحتيال على وقف المعاملات المشبوهة فحسب، بل يتعلق بفهم من أو ما الذي يقف وراء كل معاملة.