

ما هو معدل القبول الخاطئ (FAR) ولماذا يعتبر مهمًا؟


أظهرت استطلاعات الرأي الأخيرة صورة مقلقة فيما يتعلق بثقتنا في كبرى شركات الإنترنت الأمريكية. وعلى وجه التحديد، شركة «X» (المعروفة سابقًا باسم «تويتر») وتاريخها الحافل بالمخاوف المتعلقة بخصوصية البيانات.
ورغم أنه قد يكون من المغري إلقاء نظرة متشككة عليهم وحدهم، فإن الحقيقة هي أنه لا توجد شركة تتمتع بحماية بيانات منيعة لا يمكن اختراقها. فآثار الثغرات في حماية البيانات تتجاوز مجرد الأعطال التقنية — فهي تؤدي إلى إلحاق ضرر كبير بالصورة العامة والسمعة، والأهم من ذلك، بالنتائج المالية.
ولتوضيح الصورة بشكل أكبر، سلطت شركة IBM الضوء على العبء المالي الهائل الناجم عن انتهاكات أمن البيانات. حيث يبلغ متوسط تكلفة كل انتهاك أمني للبيانات مبلغًا ضخمًا يصل إلى 4.45 مليون دولار في الولايات المتحدة. ورغم أننا غالبًا ما نربط هذه الانتهاكات بهجمات إلكترونية خبيثة أو أساليب قرصنة متطورة، إلا أن 95 في المائة منها ترجع إلى أخطاء بشرية.
دعونا ندخل مجال التحقق من الهوية، حيث يلعب معدل القبول الخاطئ (FAR) دورًا محوريًّا. ومع تزايد تطور الأنظمة وتزايد الحاجة إلى مصادقة سلسة، يصبح فهم مؤشرات الأداء مثل معدل القبول الخاطئ أمرًا لا غنى عنه.
مع تزايد الاعتماد على التدابير البيومترية، فإن ضمان منع دخول المستخدمين غير المصرح لهم، مع عدم مواجهة المستخدمين الشرعيين لأي عقبات، هو التوازن الدقيق الذي نسعى إلى تحقيقه. في هذا الدليل، سنتعمق في تعريف معيار FAR وآثاره وأهميته في المشهد الرقمي الحالي.
ما هو معدل القبول الخاطئ (FAR)؟
يقيس مؤشر FAR احتمالات اعتبار محاولات تحديد هوية المستخدمين غير المصرح لهم محاولات مشروعة عن طريق الخطأ. وببساطة، فهو يقيس عدد المرات التي يمنح فيها النظام، عن طريق الخطأ، حق الوصول لشخص لا ينبغي أن يُمنح هذا الحق.
الأمر أشبه بحالة حاول فيها شخص غريب دخول منزلك، فانفتح الباب بعد أن تعرّف عليه خطأً. ولا تقتصر مثل هذه السيناريوهات على مجرد افتراضات؛ بل تحدث في تطبيقات واقعية تتراوح بين التطبيقات المصرفية وأنظمة الأمان المتطورة.
على سبيل المثال، لنفترض وجود نظام يتحقق من هوية شخص ما عن طريق مسح رخصة قيادته أو جواز سفره ضوئيًّا. إذا قبل النظام وثيقة مزورة أو غير صالحة، فسيُعتبر ذلك «قبولًا خاطئًا».

ورغم أن حالات القبول الخاطئة هذه قد تبدو غير ذات أهمية في بعض السياقات، إلا أنها قد تنطوي على تداعيات جسيمة في سياقات أخرى. ووفقًا للسياق، قد تتراوح العواقب بين إزعاج بسيط وانتهاك أمني كبير. لذا، فإن فهم وإدارة «القبول الزائف» (FAR) ليس مجرد ضرورة تقنية؛ بل هو أمر بالغ الأهمية لضمان تجربة مستخدم آمنة ومأمونة وموثوقة في تطبيقاتك.
كيف يتم حساب معدل القبول الخاطئ؟
يُحسب معدل القبول الخاطئ بقسمة عدد المحاولات غير المصرح بها أو الاحتيالية التي قبلها النظام خطأً على إجمالي عدد المحاولات غير المصرح بها أو الاحتيالية التي تم تقييمها.
FAR = حالات القبول الخاطئة ÷ إجمالي المحاولات غير المصرح بها × 100
على سبيل المثال، تخيل أن نظامًا للتحقق من الهوية خضع للاختبار في مواجهة 10,000 محاولة احتيالية وقبل 5 منها خطأً. عندئذٍ سيكون معدل القبول الخاطئ لهذا النظام:
5 ÷ 10,000 × 100 = 0.05% من معدل التغطية (FAR)
وهذا يعني أن النظام قبل خطأً محاولة احتيالية واحدة من كل 2,000 محاولة في ذلك الاختبار بالذات.
ينبغي دائمًا تفسير معدل الفشل (FAR) في سياق العينة الخاضعة للاختبار، وعتبة التشغيل، ونوع التحقق قيد التقييم. ولا يمكن الافتراض تلقائيًّا أن معدل الفشل (FAR) الذي تم قياسه استنادًا إلى مجموعة بيانات واحدة أو نوع هجوم واحد يمثل الأداء مقابل كل أنواع الاحتيال التي يتم مواجهتها في بيئة الإنتاج.
كما لا يوجد هدف عالمي لمعدل القبول الخاطئ (FAR) يناسب جميع التطبيقات. فقد تختلف مستويات التسامح مع القبول الخاطئ اختلافًا كبيرًا بين التفاعل المنخفض المخاطر مع المستهلك والمعاملة المالية عالية القيمة. وينبغي على المؤسسات تحديد عتبات مقبولة استنادًا إلى عواقب قبول مستخدم غير مصرح له، والمتطلبات التنظيمية، وأنماط الهجمات المتوقعة، وتأثير العتبات الأكثر صرامة على المستخدمين الشرعيين.
التطبيق في مجال الخدمات المصرفية والمالية
يُعد قطاع البنوك والتمويل أحد أكثر المجالات حساسيةً من حيث المخاوف الأمنية. ومع الترقمية السريعة للخدمات المالية، اكتسبت طرق المصادقة المختلفة زخماً كبيراً، مما يضمن أن أصحاب الحسابات الشرعيين هم وحدهم من يمكنهم الوصول إلى بياناتهم المالية. ومع ذلك، فإن ارتفاع معدل الأخطاء (FAR) في هذا المجال ليس مجرد خلل تقني — بل يمكن أن يشكل كارثة محتملة.
عندما يتمكن مستخدم غير مصرح له من الدخول نتيجة لعمليات قبول مزيفة، تكون العواقب فورية وخطيرة. فقد يتمكن على الفور من تحويل الأموال من حساب إلى آخر، أو إجراء عمليات شراء غير مصرح بها، أو الحصول على تسهيلات قروض، أو حتى التلاعب بتفاصيل الحساب لخدمة أغراض خبيثة. وبشكل أساسي، يمكن أن يؤدي اختراق نظام "FAR" في القطاع المصرفي إلى تآكل الثقة، وإحداث فوضى مالية، بل وحتى تشويه سمعة المؤسسة المالية.
التطبيق في أنظمة التحكم في الدخول
تُعد أنظمة التحكم في الدخول ذات أهمية بالغة في الأماكن التي تُخزَّن فيها معلومات حساسة أو أصول قيّمة. خذ على سبيل المثال مختبر أبحاث متميزًا يعمل على تطوير تكنولوجيا الجيل القادم أو يتعامل مع معلومات سرية. في مثل هذه الحالة، يُمنح حق الدخول عادةً بناءً على التحقق من الهوية، مما يضمن عدم دخول سوى الموظفين المصرح لهم.
ومع ذلك، عندما يكون معدل القبول الخاطئ (FAR) للنظام مرتفعًا، فإن ذلك يشبه وجود حارس يسمح أحيانًا للغرباء بالدخول بسهولة. قد يؤدي دخول الأفراد غير المصرح لهم إلى سرقة الأبحاث السرية، أو حدوث خروقات للبيانات، أو حتى التجسس الصناعي. علاوة على ذلك، في المختبرات التي تتعامل مع المواد الخطرة، قد تؤدي مثل هذه الإخفاقات إلى الإخلال ببروتوكولات السلامة، مما يعرض المتسلل وموظفي المنشأة للخطر.
ما الفرق بين معدل الرفض الخاطئ (FRR) ومعدل القبول الخاطئ (FAR)؟
في مجال الأمن، يلعب كل من معدل الرفض (FRR) ومعدل القبول الخاطئ (FAR) دورًا محوريًّا، وإن كان ذلك بطرق متباينة. وكما ذُكر سابقًا، يقيس معدل القبول الخاطئ (FAR) عدد المرات التي يتم فيها التعرف خطأً على مستخدم غير مصرح له على أنه مستخدم مصرح له ومنحه حق الوصول.
من ناحية أخرى، يقيس معدل الرفض الخاطئ (FRR) الحالات التي يُرفض فيها عن طريق الخطأ دخول مستخدم شرعي، أي شخص يحق له الوصول بشكل قانوني. وهذا يشبه أن يفشل نظام الأمان في منزلك في التعرف عليك، بصفتك صاحب المنزل، وبالتالي يمنعك من الدخول.
أهمية معدل الاستفادة من الأراضي (FAR)
لا يمكن التأكيد بما فيه الكفاية على أهمية مؤشر FAR في مجال أمن الأنظمة. ففي جوهره، يقيّم مؤشر FAR مدى تعرض النظام للاستغلال أو التحايل. فارتفاع مؤشر FAR يمثل دعوة مفتوحة لحدوث انتهاكات أمنية محتملة، مما يترك الباب مفتوحًا أمام المستخدمين غير المصرح لهم للاستغلال. في سيناريوهات مثل المعاملات المالية أو مختبرات الأبحاث الخاصة، قد يؤدي ذلك إلى خسائر مالية، أو سرقة الملكية الفكرية، أو حتى تعرض البيانات الشخصية للخطر.
ومع ذلك، ففي حين أن ارتفاع معدل القبول (FAR) يثير القلق، فإن السعي لتحقيق معدل قبول مثالي قد يؤدي دون قصد إلى زيادة معدل الرفض الخاطئ (FRR). إنها مسألة حساسة تتطلب توازنًا دقيقًا. تخيل موقفًا يصبح فيه النظام صارمًا لدرجة أنه يحجب وصول المستخدمين الشرعيين بشكل متكرر لضمان عدم حصول أي مستخدم غير مصرح له على حق الوصول. وقد يؤدي ذلك إلى إحباط المستخدمين وقلة الكفاءة التشغيلية. لذا، فإن اختيار الحل المناسب للتحقق من الهوية لتحقيق التوازن بين معدل الرفض (FAR) ومعدل الخطأ (FRR) أمر بالغ الأهمية لتحقيق أقصى درجات الأمان وتجربة المستخدم المثلى.
فهم مخاطر معدل القبول الخاطئ
إن النظام الذي يقع في كثير من الأحيان في فخ «القبول الخاطئ»، مما يتيح للمستخدمين غير المصرح لهم الدخول بسهولة، يشبه خزنة ذات قفل معيب.
في كل حالة من هذه الحالات، وقعت البيانات الحساسة في أيدي جهات خبيثة غير مصرح لها. وهذا يسلط الضوء على حقيقة أن الأمر لا يقتصر على مجرد منح حق الوصول إلى نظام أو منصة محظورة، بل يتعلق أيضًا بفهم الثغرات الأمنية المتتالية وردود الفعل التسلسلية المحتملة التي يمكن أن تؤدي إليها.
تأثير ارتفاع معدل القبول الخاطئ
إن الارتفاع الحاد في معدل القبول الخاطئ (FAR) ليس مجرد رقم إحصائي على الورق — بل هو تهديد ملموس في العالم الواقعي. فكل حالة قبول خاطئ تمثل خرقًا محتملاً، حيث قد يؤدي الوصول غير المصرح به إلى سرقة البيانات أو خسائر مالية أو تعرض المعلومات الشخصية للخطر. وبالإضافة إلى التداعيات المباشرة، هناك تأثير دائم على المصداقية.
تقوم المنظمات، ولا سيما تلك التي تتعامل مع البيانات الحساسة، بربط سمعتها بالأمن. ويؤدي ارتفاع معدل الأخطاء المسموح به (FAR) باستمرار إلى تآكل هذه الثقة، مما يدفع الأطراف المعنية — من العملاء إلى الشركاء — إلى التشكيك في نزاهة النظام وموثوقيته. وبمرور الوقت، يؤدي ذلك إلى تراجع تفاعل المستخدمين وإلى تداعيات قانونية ومالية محتملة.
مخاوف أمنية ناجمة عن القبول الزائف
من الناحية الأمنية، تُعد كل حالة من حالات القبول الخاطئ إشارة تحذير صارخة. فهي تدل على زلة مؤقتة، أو ثغرة في الدرع. ورغم أن كل حالة قد لا تؤدي إلى عواقب كارثية، إلا أنها تكشف النظام، مما يجعله عرضة للاستغلال.
سواء تعلق الأمر بوثيقة سرية وقعت في الأيدي الخطأ، أو معاملة غير مصرح بها تم تنفيذها، أو حتى الوصول غير المشروع إلى برامج مملوكة لشركة ما، فإن المخاوف الأمنية متعددة الأوجه. وفي العصر الرقمي الحالي، حيث غالبًا ما تُعتبر البيانات بمثابة الذهب، يمكن أن يكون لهذه الانتهاكات تأثير هائل.
العوامل التي تؤثر على معدل القبول الخاطئ
ورغم أننا ندرك أهمية معدل الاستفادة من الموارد (FAR)، إلا أنه من الأهمية بمكان أيضًا التعمق في العوامل المتعددة التي تؤثر عليه. فهناك مجموعة متنوعة من العوامل، الداخلية والخارجية على حد سواء، التي تلعب دورًا في تشكيل معدل الاستفادة من الموارد وتحديد مدى فعاليته.
يكمن أحد العوامل المحورية في التكنولوجيا التي يقوم عليها النظام. فمع تطور التكنولوجيا، تتطور دقة النظام وموثوقيته أيضًا.
يمكن للتطورات في جودة أجهزة الاستشعار وخوارزميات البرامج وسرعات معالجة البيانات أن تقلل بشكل كبير من حالات القبول الخاطئ للمستخدمين. ومع ذلك، فإن الأمر يشبه السيف ذي الحدين. فمع تزايد درجة التعقيد، يزداد أيضًا خطر الإفراط في التعقيد، مما يؤدي إلى حالات يواجه فيها المستخدم الشرعي عقبات أو، والأسوأ من ذلك، حدوث رفض خاطئ.
تُعد المرحلة الأولية لتسجيل المستخدم أحد العوامل المؤثرة بشكل كبير على معدل FAR. فهذه المرحلة هي الأساس ونقطة البداية التي يتم فيها تسجيل بيانات هوية المستخدم وتخزينها لأول مرة.
يمكن أن تحدد دقة وشمولية هذه العملية مدى كفاءة نظام المصادقة لاحقًا. وأي ثغرات في هذه المرحلة — سواء كانت بصمة إصبع تم التقاطها بشكل سيئ أو إعداد متسرع لنظام التعرف على الوجه — يمكن أن تتردد آثارها عبر النظام، مما يؤدي إلى ارتفاع معدلات القبول الخاطئ.
تعد معايرة النظام وتحديد قيم العتبة أمرين بالغين الأهمية على حد سواء. فهذه القيم تحدد الخط الرفيع الفاصل بين القبول والرفض.
إذا حددت عتبة عالية جدًّا، فستخاطر بحدوث عدد كبير جدًّا من حالات الرفض الخاطئة. أما إذا حددتها منخفضة جدًّا، فقد تفتح الباب على مصراعيه أمام المستخدمين غير المصرح لهم. إن تحقيق التوازن الصحيح، وفهم التفاعل بين معدل المطابقة الخاطئة ومعدل الرفض الخاطئ (FAR)، ومعايرة النظام باستمرار، هي العوامل الأساسية لتحقيق الإعداد الأمثل.
تختلف قيمة FAR باختلاف طرق القياس البيومترية
يُستخدم معدل القبول الخاطئ عادةً لتقييم الأنظمة البيومترية، ولكن لا ينبغي اعتبار معدل القبول الخاطئ قابلاً للتبادل المباشر بين جميع الأنماط البيومترية.
تقوم أنظمة التعرف على الوجه بمقارنة سمات الوجه الواردة في صورة حية أو مقطع فيديو مع صورة تم التقاطها مسبقًا أو نموذج بيومتري. ويمكن أن تتأثر كفاءة الأداء بعوامل مثل جودة الصورة، والإضاءة، ووضعية الوجه، وخصائص الكاميرا، وعتبة المطابقة التي يستخدمها النظام.
يعتمد نظام التعرف على بصمات الأصابع على مقارنة الأنماط والخصائص الموجودة في بصمة الشخص مع نموذج مسجل. ويمكن أن تؤثر جودة المستشعر وظروف التقاط البصمة وحالة البصمة وخوارزميات المطابقة جميعها على الأداء.
يعمل نظام التعرف على الصوت على تقييم خصائص كلام الشخص لتحديد ما إذا كان المتحدث يطابق بصمة صوتية مسجلة. وقد تؤثر الضوضاء الخلفية، والميكروفونات، والمرض، والتغيرات في الكلام على دقة المطابقة، في حين أن هجمات إعادة التشغيل والأصوات الاصطناعية أو المستنسخة تثير اعتبارات أمنية إضافية.
يعتمد التعرف على قزحية العين على الأنماط الموجودة داخل القزحية كمعرّف بيومتري. ويمكن أن تؤثر جودة الصورة ومسافة الالتقاط وخصائص المستشعر وعوامل بيئية أخرى على أداء النظام.
ونظرًا لأن هذه الأساليب تعتمد على خصائص بيومترية وأجهزة استشعار وخوارزميات ومنهجيات اختبار مختلفة، فإن مقارنة أرقام معدل الخطأ (FAR) بينها تتطلب وضعها في سياقها الصحيح. فعلى سبيل المثال، لا ينبغي تفسير معدل الخطأ (FAR) المعلن لنظام معين للتعرف على الوجه على أنه يعادل تلقائيًا نفس القيمة العددية المعلنة لنظام التعرف على بصمات الأصابع أو الصوت.
بل ينبغي على المؤسسات تقييم أداء الأنظمة البيومترية في ضوء المستخدمين والبيئات والهجمات المحددة التي يُتوقع أن يواجهها النظام.
لا يوضح نظام FAR مدى كفاءة النظام في مواجهة عمليات التزوير والهجمات العدائية
يُعد انخفاض معدل القبول الخاطئ أمرًا مهمًا، لكنه لا يُثبت بحد ذاته أن نظام تحديد الهوية أو النظام البيومتري قادر على الصمود في وجه الهجمات المتعمدة.
يقيس الاختبار التقليدي لنظام FAR مدى تكرار قبول المحاولات غير الصحيحة أو غير المصرح بها بشكل خاطئ في ظل ظروف اختبار محددة. غير أن المهاجمين الحقيقيين لا يتصرفون بالضرورة مثل المحتالين العاديين في مجموعة بيانات الاختبار. فقد يقومون عمدًا بإنشاء مدخلات مصممة لخداع النظام.
أما بالنسبة للأنظمة البيومترية، فقد تشمل هذه الهجمات هجمات العرض مثل الصور الفوتوغرافية أو مقاطع الفيديو أو الأقنعة أو التسجيلات المعاد تشغيلها. كما ساهمت الذكاء الاصطناعي التوليدي في تسهيل إنتاج مقاطع «ديب فايك» وتبديل الوجوه والأصوات الاصطناعية وغيرها من المحتويات البيومترية المزورة. ويمكن أن تتعرض أنظمة التحقق الرقمية لهجمات «الحقن»، حيث يتم إدخال وسائط مزيفة أو مُعدلة مباشرةً في مسار عمل عملية التحقق بدلاً من التقاطها من مستخدم حقيقي.
ولهذا السبب، ينبغي النظر إلى معيار FAR جنبًا إلى جنب مع الاختبارات المصممة خصيصًا لقياس مقاومة الهجمات ذات الصلة. واعتمادًا على التكنولوجيا وحالة الاستخدام، يمكن أن يشمل ذلك الكشف عن الحيوية، والكشف عن هجمات التزوير في العرض، والكشف عن التزييف العميق (deepfake)، والكشف عن هجمات الحقن، والاختبارات التنافسية باستخدام عينات تمثيلية من حالات الاحتيال.
وبالتالي، يمكن لأي نظام أن يحقق أداءً جيدًا في اختبارات المطابقة التقليدية، مع بقائه معرضًا لهجوم لم يتم تضمينه في عملية التقييم. وعند تقييم معدل الخطأ الإيجابي (FAR)، يجب على المؤسسات ألا تكتفي بالسؤال عن مدى انخفاض هذا المعدل فحسب، بل أن تستفسر أيضًا عما تم اختباره، وتحت أي ظروف، وضد أي أنواع من الهجمات.
كيف ينبغي للمؤسسات تقييم معيار FAR؟
إن أي رقم مفيد من "قواعد الطيران الفيدرالية" (FAR) يحتاج إلى سياق. وقبل مقارنة أنظمة التحقق من الهوية أو الأنظمة البيومترية، ينبغي على المؤسسات أن تفهم ما يلي:
- ما هي الفئة المستهدفة التي خضعت للاختبار؟ قد تختلف نتائج الاختبار المعياري الخاضع للرقابة عن الأداء الفعلي في بيئة العملاء الحقيقية.
- ما هي الهجمات التي تم محاكاتها؟ يجب أن تعكس الاختبارات تقنيات الاحتيال التي تتوقع المنظمة مواجهتها، بما في ذلك هجمات انتحال الهوية ذات الصلة، وهجمات الوسائط الاصطناعية، وهجمات الحقن.
- ما هو الحد الأدنى للتشغيل الذي تم استخدامه؟ إن تغيير الحد الأدنى للمطابقة يمكن أن يقلل من حالات القبول الخاطئة، بينما يزيد من حالات الرفض الخاطئة.
- ما هي طريقة التعرف البيومتري أو طريقة التحقق التي تم تقييمها؟ لا ينبغي مقارنة أنظمة التحقق من الوجه، وبصمات الأصابع، والصوت، وقزحية العين، والوثائق، كما لو أن قياسات معدل الخطأ (FAR) الخاصة بها متكافئة تلقائيًا.
- ماذا حدث للمستخدمين الشرعيين؟ ينبغي تقييم معدل الرفض الخاطئ (FAR) جنبًا إلى جنب مع معدل الرفض الخاطئ ومقاييس أخرى لتجربة العملاء. فالنظام الذي يحقق معدل رفض خاطئ منخفضًا للغاية عن طريق رفض أعداد كبيرة من المستخدمين الشرعيين قد لا يوفر التوازن المناسب لحالة الاستخدام المعنية.
الهدف ليس مجرد السعي إلى تحقيق أدنى معدل FAR ممكن بشكل منفرد، بل هو تحديد نقطة تشغيل توفر المستوى المناسب من مقاومة الاحتيال، مع السماح في الوقت نفسه للمستخدمين الشرعيين بإتمام عملية التحقق بنجاح.
فعالية خوارزمية المطابقة
تكمن في صميم أي نظام للتعرف على الهوية خوارزمية المطابقة — تلك القوة الخفية التي تحدد من يُسمح له بالدخول ومن يُمنع. ويمكن أن تكون فعالية هذه الخوارزمية عاملاً حاسماً في تحديد معدل الخطأ (FAR) للنظام.
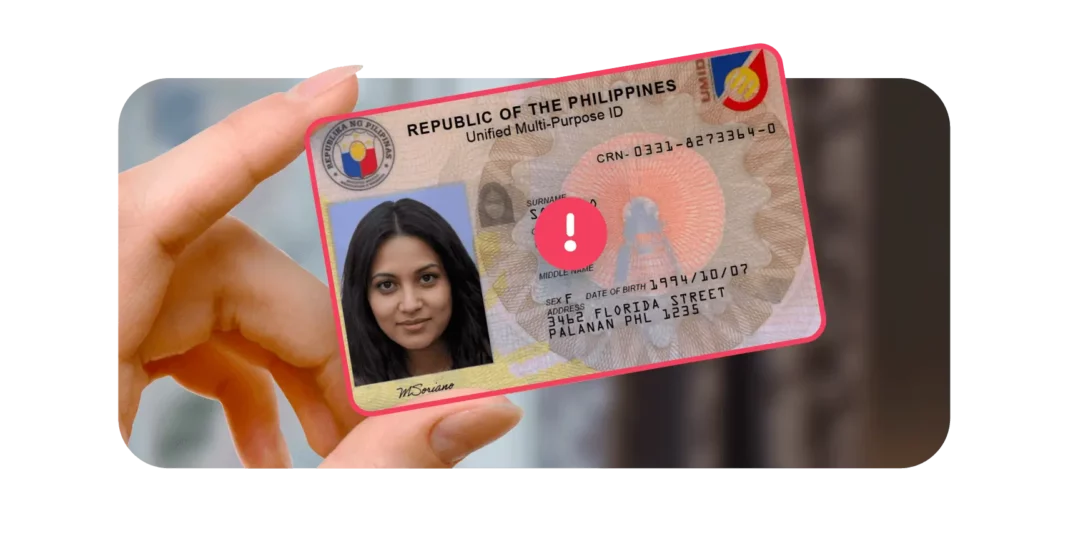
تقوم الخوارزمية المُحسَّنة جيدًا بالتمييز بدقة وتصفية البيانات لمطابقة المدخلات التي يقدمها المستخدم مع الملفات الشخصية المخزنة. وتضمن قدرتها على التمييز بين الاختلافات الدقيقة، وتصفية التشويش، ومعالجة كميات هائلة من البيانات بسرعة، أن يتم منح حق الوصول للمستخدمين الشرعيين فقط.
ومع ذلك، فإن الخوارزمية التي لا ترقى إلى المستوى المطلوب قد تؤدي إلى حدوث حالات عدم تطابق متكررة، مما يؤدي دون قصد إلى ارتفاع معدل الأخطاء (FAR). ويُعد التحسين المستمر، والتعلم من الأخطاء، وتعديل عمليات التحقق من وثائق الهوية أمراً بالغ الأهمية لضمان بقاء الخوارزمية في ذروة كفاءتها.







