

الكشف عن الاحتيال في الفواتير: كيفية منع الفواتير المزورة قبل السداد
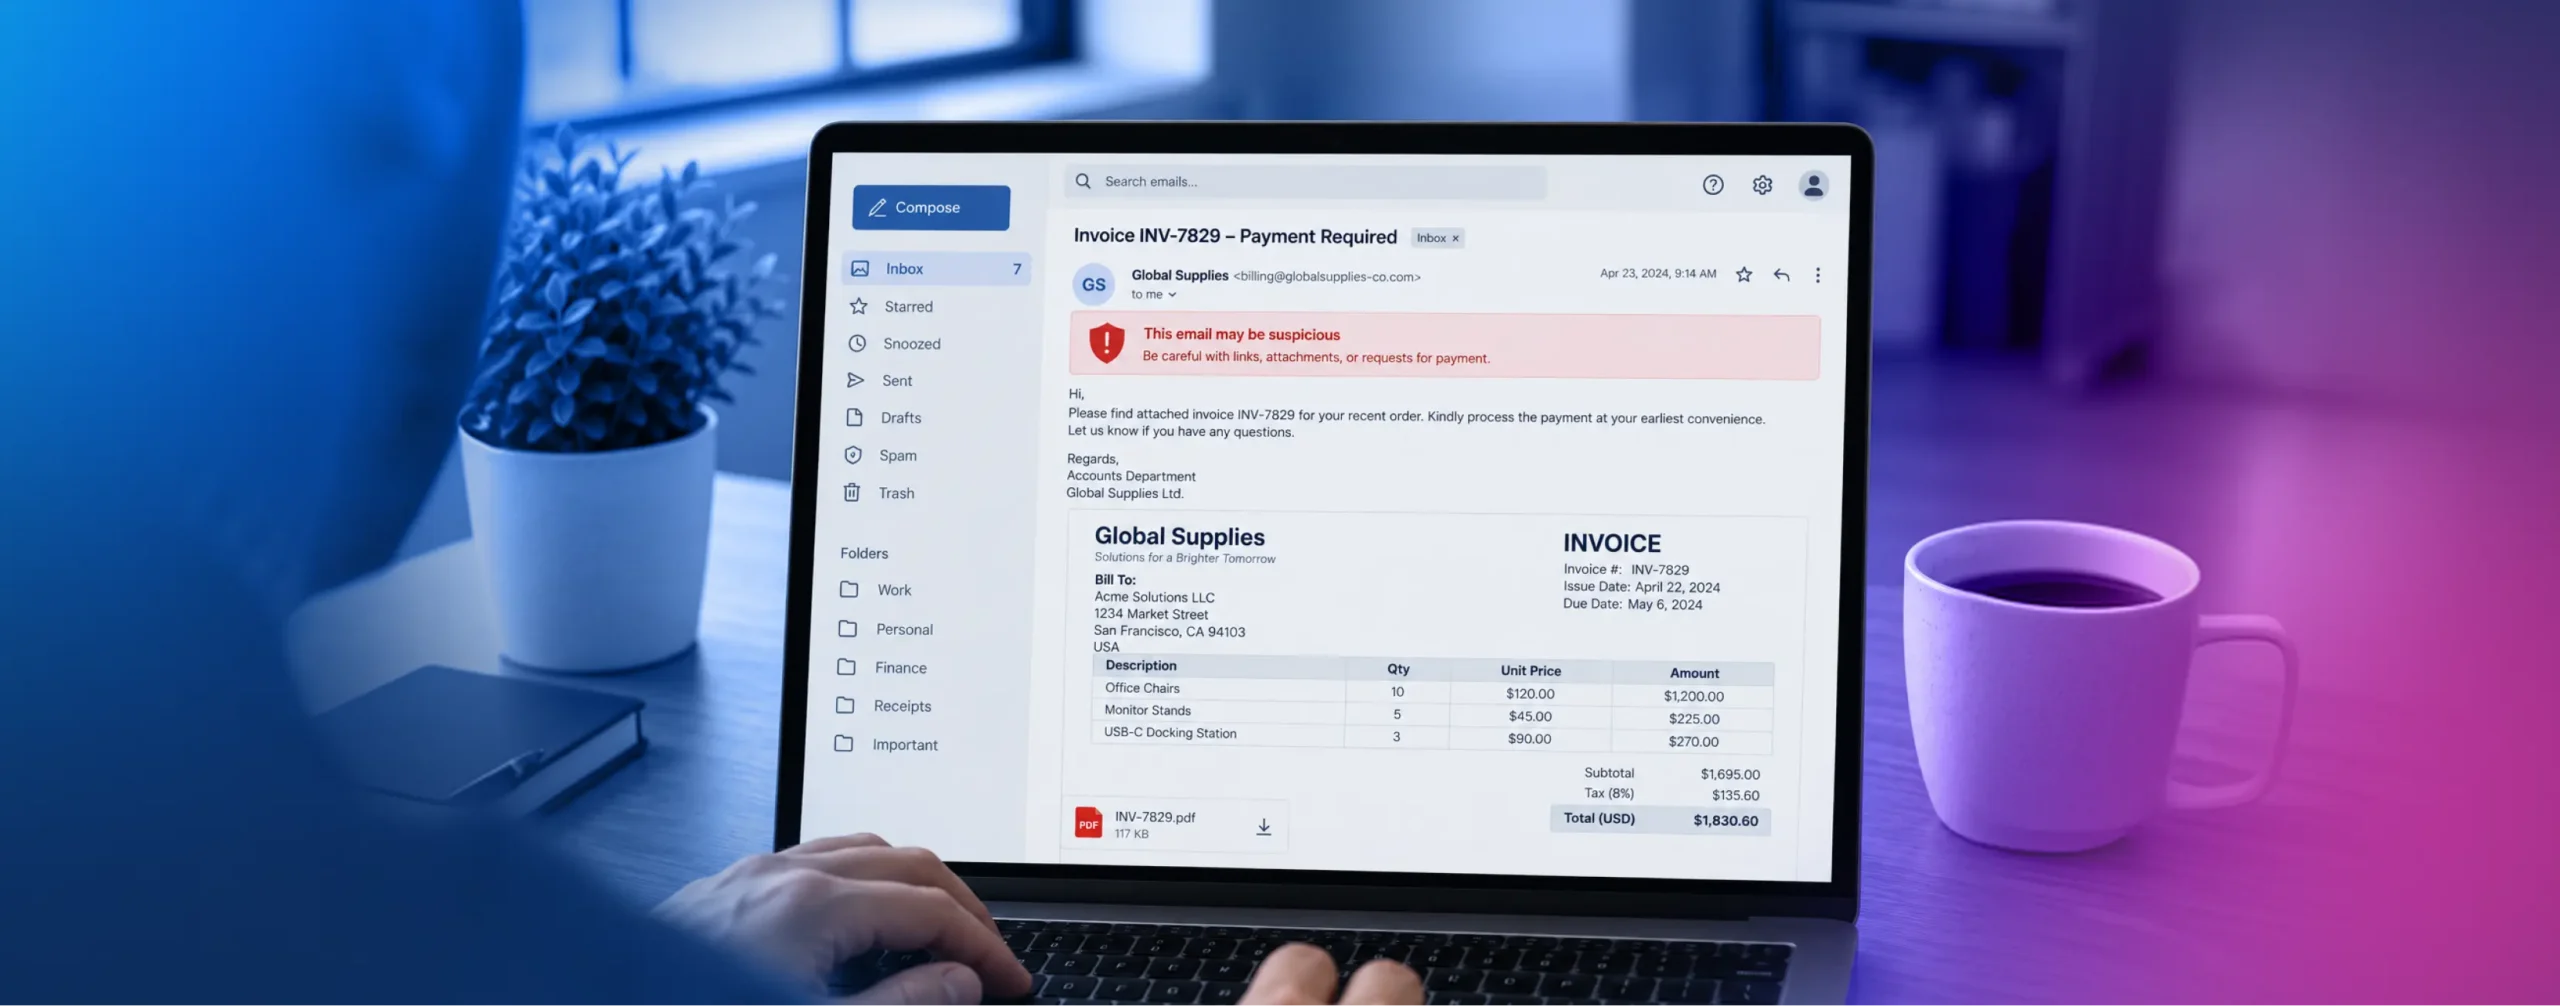

يُعد الاحتيال في الفواتير خطيرًا بشكل خاص لأن الدفعة الاحتيالية قد تبدو مشابهة بشكل لافت للنظر للدفعة المشروعة. فقد تبدو الفاتورة وكأنها صادرة عن مورد معروف، وتحتوي على منتجات أو خدمات مألوفة، وتصل عبر قناة اتصال يثق بها فريق حسابات الدفع بالفعل. وقد لا يكون الفرق سوى رقم حساب مصرفي تم تغييره.
يصف مكتب التحقيقات الفيدرالي (FBI) «اختراق البريد الإلكتروني للشركات» (BEC) بأنه أحد أكثر أشكال الجرائم الإلكترونية إلحاقًا بالضرر المالي، ويحذر بشكل خاص من المجرمين الذين ينتحلون صفة موردين معروفين ويطلبون إجراء تغييرات على معلومات الدفع. ولذلك، فإن الكشف الفعال عن الاحتيال في الفواتير يجب أن يتم قبل تحويل الأموال، من خلال الجمع بين تحليل المستندات، والتحقق من الموردين، وضوابط الدفع، والإشارات السلوكية، بدلاً من الاعتماد على الموظف لاكتشاف أي أمر غير عادي.
ما هو الاحتيال في الفواتير؟
يحدث الاحتيال عبر الفواتير عندما تتسبب فاتورة مزورة أو معدلة أو غير مصرح بها في قيام شركة ما بإرسال أموال إلى مهاجم أو إجراء دفعة غير مشروعة بأي شكل آخر. وقد ينشأ هذا الاحتيال من خارج المؤسسة أو قد يتضمن استغلال شخص ما للعمليات التجارية المشروعة.
ومن الأمثلة الشائعة على ذلك: انتحال المهاجمين لهوية موردين حقيقيين، وتغيير تفاصيل الدفع في الفواتير الشرعية، وتقديم فواتير مكررة، وإنشاء موردين وهميين، وتغيير مبالغ الفواتير، واختراق حسابات البريد الإلكتروني الخاصة بالشركات لإعادة توجيه المدفوعات.
تضيف الذكاء الاصطناعي التوليدي بُعدًا آخر. فقد أصبح بإمكان المحتالين الآن إنشاء مستندات ومراسلات وشعارات ومواد داعمة أخرى ذات مظهر احترافي على نطاق واسع. وهذا يجعل المظهر المرئي وحده مؤشرًا ضعيفًا بشكل متزايد لتحديد ما إذا كان يمكن الوثوق بالفاتورة أو بالمورد الذي أصدرها.
كيفية الكشف عن الفواتير المزورة قبل الدفع
أفضل وقت للكشف عن الاحتيال في الفواتير هو قبل وصول الفاتورة إلى مرحلة الموافقة النهائية على الدفع. وبدلاً من الاعتماد على فحص واحد للكشف عن الاحتيال، يمكن للمؤسسات التحقق من صحة المعلومات من خلال مقارنة ما ورد في الفاتورة بسجلات الموردين وأوامر الشراء وسجل الدفعات والمصادر الخارجية.
ابدأ بالبحث عن أي تناقضات. يجب إخضاع أي تغيير مفاجئ في التفاصيل المصرفية لفحص دقيق إضافي، لا سيما عندما يترافق ذلك مع طلب دفع عاجل. ومن بين العلامات التحذيرية الأخرى: مبالغ غير معتادة في الفواتير، أو رسوم غير متوقعة بأرقام تقريبية، أو معلومات اتصال غير مألوفة، أو أرقام فواتير مكررة، أو تناقضات بين الفاتورة وأمر الشراء، أو تعليمات دفع تختلف عن السجلات المعتمدة للمورد.
وتشكل عمليات المطابقة الثنائية والثلاثية طبقة أمان إضافية مهمة. فمقارنة الفواتير بأوامر الشراء، وعند الاقتضاء، بالأدلة التي تثبت استلام البضائع أو الخدمات، يمكن أن تساعد في الكشف عن التباينات قبل السداد. كما يمكن أن يوفر سجل سلوك الدفع سياقًا إضافيًا: فقد تستدعي الفاتورة التي تختلف بشكل كبير عن المبلغ المعتاد للمورد، أو تواتر الدفع، أو الموقع الجغرافي، أو وجهة الدفع، إجراء تحقيق إضافي.
والأهم من ذلك، يجب التحقق بشكل مستقل من أي تغييرات تطرأ على معلومات الدفع الحساسة. ويوصي مكتب التحقيقات الفيدرالي (FBI) بالتحقق من التغييرات في أرقام الحسابات أو إجراءات الدفع مباشرةً مع الشخص أو الشركة التي تقدمت بالطلب، وذلك باستخدام معلومات الاتصال الموثوقة بدلاً من المعلومات الواردة في رسالة قد تكون احتيالية.
لا تكتفِ بالنظر إلى الفاتورة للتحقق من المورد
قد تكون الفاتورة التي تم إعدادها بشكل مثالي صادرة عن مورد غير موجود أو محتال. ولهذا السبب، يجب أن يتجاوز التحقق من هوية المورد في حالات الاحتيال المتعلقة بالفواتير مجرد تحليل المستند نفسه.
أثناء عملية إدراج الموردين، يمكن للشركات التحقق من صحة المعلومات بمقارنتها بمصادر موثوقة، مثل سجلات الشركات، وسجلات التعريف الضريبي، ومعلومات الملكية الفعلية عند الاقتضاء، وقوائم العقوبات وقوائم المراقبة، ومعلومات الحسابات المصرفية المعروفة. وقد يكون من المناسب أيضًا التحقق من هوية الأفراد المخولين بإقامة علاقات مع الموردين أو تعديلها.
ويكتسب هذا الأمر أهمية خاصة مع تزايد سهولة إنشاء الهويات المزيفة والشركات المقلدة. فقد يقوم المهاجم بإنشاء مورد يبدو شرعيًا ظاهريًّا باستخدام مزيج من المعلومات المزورة، وبيانات الاعتماد المسروقة، والحسابات المخترقة، والوثائق التي تم إنشاؤها بواسطة الذكاء الاصطناعي. ويؤدي التحقق من مصادر مستقلة متعددة إلى جعل من الصعب على دليل احتيالي واحد مقنع أن يكسب الثقة بمفرده.
يمكن أن تساعد برامج التقاط المستندات الدقيقة وبرامج استخراج البيانات في أتمتة عملية جمع وتنظيم المعلومات المستخدمة في سير عمل عمليات التحقق هذه.
الكشف عن الفواتير المزورة والمعدلة وتلك التي تم إنشاؤها بواسطة الذكاء الاصطناعي
غالبًا ما تركز عمليات فحص الفواتير التقليدية على التحقق من وجود الحقول الإلزامية. أما عمليات الكشف الحديثة عن الاحتيال في الفواتير، فيجب أن تراعي أيضًا ما إذا كان المستند نفسه قد تعرض للتلاعب أم لا.
يمكن للمؤسسات تقييم بنية المستندات وبياناتها الوصفية، وتحديد حالات عدم الاتساق بين الحقول، والبحث عن دلائل تشير إلى التلاعب بالصور، ومقارنة المعلومات المستخرجة بالسجلات الموثوقة. كما يمكن للأنظمة الآلية تحديد الفواتير المكررة والأنماط الشاذة التي يصعب على المحللين اكتشافها بشكل متسق ضمن أحجام كبيرة من المدفوعات.
ولكن لا ينبغي أن يصبح أي نموذج ذكاء اصطناعي أو كاشف للتلاعب المصدر الوحيد للحقيقة. فالمستند المشبوه يكتسب أهمية أكبر بكثير عندما تتغير تفاصيله المصرفية أيضًا، أو عندما يختلف الدفع عن السلوك السابق، أو عندما يتعذر التحقق من معلومات المورد بشكل مستقل، أو عندما يتعذر التحقق من هوية الشخص الذي يطلب التغيير.
وينطبق مبدأ «التدرج» نفسه على أشكال أخرى من الاحتيال في المدفوعات، بدءًا من «الاحتيال الودي» وصولاً إلى عمليات الاحتيال التي تتزايد خلال فترات مثل «الجمعة السوداء».
أتمتة عملية الكشف عن الاحتيال في الفواتير دون زيادة حالات الإيجابية الكاذبة
لا تزال المراجعة اليدوية ذات قيمة كبيرة في الحالات الغامضة وذات المخاطر العالية، لكن مطالبة الموظفين بفحص كل فاتورة يدويًّا لا يتناسب مع حجم العمل. كما أن ذلك قد يؤدي إلى مشكلة أخرى: فقد يغفل المراجعون، بسبب الانشغال بالإنذارات الروتينية، الحالات التي تتطلب اهتمامًا فعليًّا.
يمكن لنظام الأتمتة إجراء عمليات فحص متكررة مثل استخراج بيانات الفواتير، وكشف التكرارات، ومطابقة الفواتير مع أوامر الشراء، ومقارنة معلومات الدفع مع السجلات الرئيسية للموردين، وتحديد الأنماط غير المعتادة. ويمكن بعد ذلك لنظام تقييم المخاطر أن يجمع بين هذه المؤشرات لتحديد الفواتير التي يمكن المضي قدماً في معالجتها وتلك التي تتطلب تحققاً إضافياً.
لا ينبغي أن يكون الهدف هو رفض أي شيء يبدو غير عادي ولو من بعيد. فالأنظمة الفعالة تميز بين إشارة الاحتيال الحقيقية والاستثناءات التجارية المشروعة. وتتيح العلامات القابلة للتفسير، والحدود القصوى القائمة على المخاطر، وقواعد المراجعة الواضحة للمؤسسات تركيز الجهد اليدوي على الحالات التي تبلغ فيها درجة عدم اليقين أو الخسارة المحتملة أعلى مستوياتها.
وينبغي أن تتكامل هذه الضوابط أيضًا مع البنية التحتية الأوسع نطاقًا للمدفوعات في المؤسسة. وسواء كانت المدفوعات تمر في نهاية المطاف عبر معالجات الدفع التقليدية أو عبر أنظمة أحدث مثل بوابة الدفع بالعملات المشفرة، فإن القرار الأكثر فعالية في مكافحة الاحتيال هو عمومًا ذلك الذي يُتخذ قبل خروج الأموال من المؤسسة.
ربط نظام الكشف عن الاحتيال في الفواتير بضوابط «اعرف عميلك» (KYC) ومكافحة غسل الأموال (AML)
يمكن أن يكشف الاحتيال في الفواتير عن نقاط ضعف تتجاوز نطاق الحسابات الدائنة. كما أن وجود مورد وهمي، أو حساب بائع تعرض للاختراق، أو وجهة دفع غير مبررة قد يثير أيضًا مخاوف تتعلق بالامتثال، لا سيما بالنسبة للمؤسسات الخاضعة لمتطلبات «اعرف عميلك» (KYC) ومكافحة غسل الأموال (AML) والعقوبات أو متطلبات مخاطر الأطراف الثالثة.
يتيح عملية إدراج الموردين فرصة لوضع أساس موثوق به. يمكن للمؤسسات التحقق من الهوية والمعلومات التجارية ذات الصلة، وفحص الأطراف المعنية، وتوثيق الأدلة المستخدمة في اتخاذ القرار، والاحتفاظ بسجل تدقيق. ومن ثم، يمكن للمراقبة المستمرة تحديد التغييرات المهمة، مثل تفاصيل الدفع الجديدة أو الأنشطة غير العادية، التي تستدعي مزيدًا من التدقيق.
وهذا يؤدي إلى إنشاء نموذج أكثر فعالية مقارنةً بمعالجة عمليات إدراج الموردين ومراجعة الفواتير والاحتيال في المدفوعات باعتبارها مشكلات منفصلة تمامًا. فإشارات الهوية والوثائق والمعاملات والسلوك يمكن أن تعزز بعضها بعضًا طوال فترة العلاقة.
ماذا يجب أن تفعل إذا تم سداد فاتورة مزورة؟
تكتسب السرعة أهمية بمجرد اكتشاف دفعة احتيالية. يجب على المؤسسات الاتصال بمؤسستها المالية على الفور لتحديد ما إذا كان من الممكن إيقاف الدفعة أو استردادها، والحفاظ على الفواتير ورسائل البريد الإلكتروني ومعلومات الحساب وسجلات النظام ذات الصلة، واتباع الإجراءات الداخلية المعمول بها فيما يتعلق بالاستجابة للحوادث والإبلاغ عنها.
في الولايات المتحدة، يمكن أيضًا الإبلاغ عن حالات الاحتيال عبر البريد الإلكتروني (BEC) المشتبه بها وحالات الاحتيال الإلكتروني ذات الصلة إلى مركز شكاوى الجرائم الإلكترونية (IC3) التابع لمكتب التحقيقات الفيدرالي (FBI). وعلى المؤسسات بعد ذلك تحديد الكيفية التي تمكنت بها الفاتورة من تجاوز الضوابط الحالية. هل تعرض مورد شرعي للاختراق؟ هل تم التحقق من مورد جديد بشكل غير كافٍ؟ هل تجاهل الموظفون تنبيهًا ما؟ هل فشل النظام في التعرف على تغيير في سلوك الدفع؟
تحدد الإجابة ما إذا كانت نقطة الضعف الحقيقية تكمن في التكنولوجيا أم في الإجراءات أم في كليهما.
يجب أن يستند نظام الكشف عن الاحتيال في الفواتير إلى الثقة، وليس إلى المستندات وحدها
تُعد الفواتير المزورة في نهاية المطاف دليلاً على مشكلة أكبر: وهي أن المؤسسة قد وثقت بمعلومات خاطئة، أو بمورد غير موثوق به، أو بحساب غير صحيح، أو بطلب غير صحيح، في اللحظة التي كان فيها التحويل المالي على وشك أن يتم.
ولذلك، فإن الكشف الفعال عن الاحتيال في الفواتير يتطلب أكثر من مجرد فحص الفواتير بحثًا عن علامات التزوير الواضحة. يتعين على المؤسسات التحقق من صحة المعلومات الواردة في المستندات، والتأكد من هوية الموردين، ومراقبة التغيرات في أنماط السداد، والتحقق بشكل مستقل من الطلبات الحساسة، وأتمتة عمليات الفحص المتكررة، حتى تتمكن فرق مكافحة الاحتيال من التركيز على الحالات المشبوهة حقًّا.
ونظرًا لأن الذكاء الاصطناعي يجعل إنشاء المستندات والهويات المزورة أسهل، فإن هذا النهج متعدد المستويات يكتسب أهمية أكبر. فالسؤال لا يقتصر على ما إذا كانت الفاتورة تبدو حقيقية فحسب، بل يتعلق بما إذا كانت الأدلة المحيطة بالفاتورة تمنح المؤسسة الثقة الكافية للوثوق بالمورد والموافقة على الدفع.







