

مشكلة قياس الأداء في مجال مكافحة الاحتيال: لماذا أطلقت شركة «مايكروبلينك» مسابقة «FREUID»؟
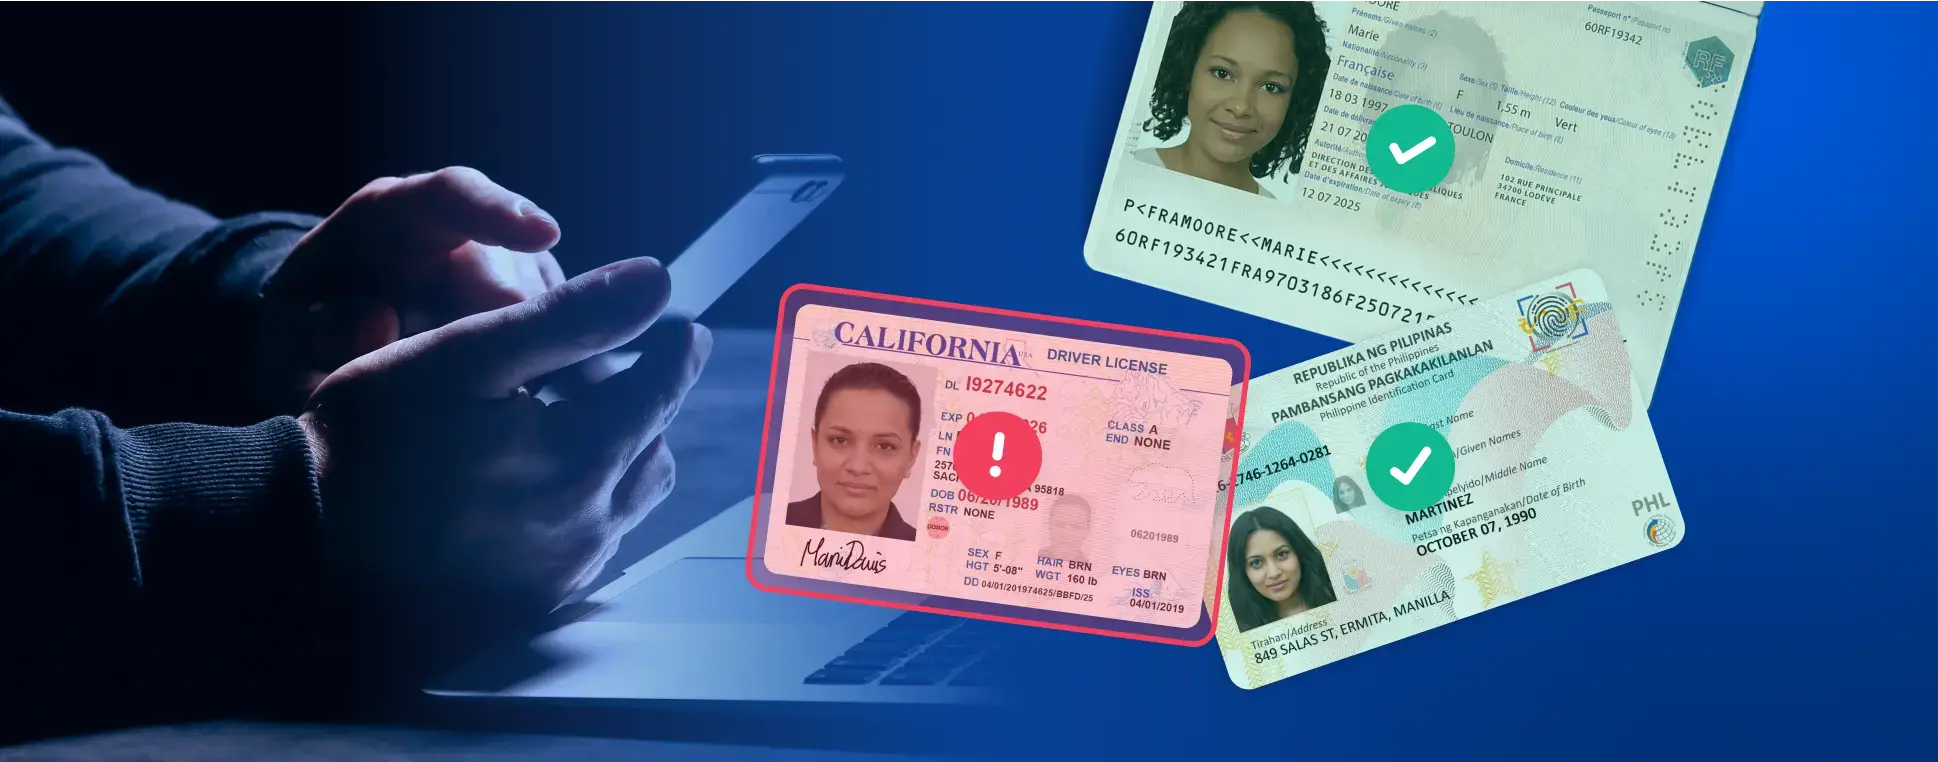

لطالما تطورت عمليات الاحتيال جنبًا إلى جنب مع التكنولوجيا. فمع تبنّي المؤسسات لعمليات التسجيل الرقمية، قام المحتالون بالتكيف مع ذلك. ومع انتشار استخدام التحقق البيومتري، طور المهاجمون هجمات التزييف والتزييف العميق.
والآن، مع انتشار الذكاء الاصطناعي التوليدي على نطاق واسع، أصبح بإمكان المحتالين إنشاء هويات مزيفة ووثائق مزورة ومحتوى مُنتج بواسطة الذكاء الاصطناعي على نطاق كان من الصعب تصوره قبل بضع سنوات فقط.
لا يكمن التحدي في أن عمليات الاحتيال أصبحت أكثر تعقيدًا فحسب، بل إنها أصبحت أسهل في التنفيذ، وأسهل في أتمتتها، وأسهل في توسيع نطاقها.
في Microblink، يُعد هذا أحد الأسباب التي دفعتنا إلى إطلاق «تحدي FREUID 2026» بالشراكة مع IJCAI-ECAI 2026. وتهدف هذه المبادرة إلى دعم إجراء تقييم أكثر انفتاحًا وقابلية للتكرار وذو صلة عملية لأنظمة كشف الاحتيال.
يواجه الكشف عن الاحتيال مشكلة في إجراء المقارنات المعيارية
في مجال التعلم الآلي، لعبت المقارنة المعيارية دورًا حاسمًا في تسريع التقدم.
استفادت الرؤية الحاسوبية من قواعد البيانات العامة والمسابقات التي تتيح للباحثين مقارنة الأساليب المتبعة بمعايير تقييم مشتركة. أما في مجال معالجة اللغة الطبيعية، فقد تم وضع معايير مرجعية معترف بها على نطاق واسع لقياس الأداء عبر المهام المختلفة. وفي الآونة الأخيرة، تم تقييم النماذج اللغوية الضخمة من خلال أطر اختبار عامة تتسم بصرامة متزايدة.
لطالما افتقر الكشف عن حالات الاحتيال إلى نفس المستوى من الشفافية.
لا تزال العديد من مجموعات البيانات المتعلقة بالاحتيال مملوكة بشكل حصري. أما المجموعات الأخرى فهي إما مُعدلة بشكل كبير، أو محدودة النطاق، أو لا تعكس الطريقة التي يظهر بها الاحتيال في البيئات الواقعية. ونتيجة لذلك، غالبًا ما تقوم المؤسسات بتقييم الأنظمة استنادًا إلى المقاييس التي يوفرها الموردون، أو الاختبارات الداخلية، أو سيناريوهات المقارنة المعيارية الضيقة التي قد لا تعكس بدقة ظروف التشغيل الفعلي. وهذا يؤدي إلى وجود فجوة بين الأداء المقاس والأداء الفعلي.
يُعد الكشف عن الاحتيال، في جوهره، مشكلة تنافسية ومتطورة باستمرار. فالمهاجمون يكيّفون تقنياتهم استجابةً لوسائل الدفاع المُطبقة، مما يعني أن النماذج التي تُحقق أداءً جيدًا على مجموعات البيانات الثابتة قد تفشل في ظل ظروف الحصول على البيانات الجديدة، أو استراتيجيات التلاعب، أو مسارات إنتاج البيانات الاصطناعية. ولذلك، فإن تصميم بروتوكولات تقييم ذات مغزى لا يتطلب فقط سيناريوهات هجوم واقعية، بل يتطلب أيضًا اهتمامًا دقيقًا بتغير التوزيع، والتعميم، والتحيز غير المقصود في المعايير المرجعية.
الاحتيال في العصر الحديث هو مشكلة تنافسية
أحد الأسباب التي تجعل من الصعب وضع معايير مرجعية للكشف عن الاحتيال هو أن أنماط الهجمات تتطور باستمرار. فتتغير أساليب الاحتيال بمرور الوقت، حيث يتكيف المهاجمون مع أنظمة الكشف المُطبقة، ويستكشفون استراتيجيات تلاعب جديدة، ويستفيدون من القدرات الناشئة للذكاء الاصطناعي التوليدي.
في سياق التحقق من الهوية، قد يشمل ذلك المستندات المزيفة، وهجمات «الطباعة والتصوير» المادية، ومناطق المستندات التي تم التلاعب بها، وتقلبات عملية التقاط الصور، ومزيجًا من تقنيات الهجوم المتعددة ضمن نفس مسار عمل التحقق. وغالبًا ما تواجه طرق التقييم التقليدية صعوبة في استيعاب هذه الظروف الواقعية، لأنها تختبر الأنظمة باستخدام مجموعات بيانات ثابتة بدلاً من سيناريوهات هجومية تتطور باستمرار.
لم يعد التحدي يقتصر على مجرد تحديد ما إذا كانت الوثيقة أصلية أم لا. بل أصبحت المؤسسات بحاجة متزايدة إلى فهم كيفية أداء الأنظمة عندما يقوم المهاجمون بالتكيف والتجريب والتكرار بشكل نشط في مواجهة آليات الكشف.
ما هو تحدي FREUID؟
يُقام تحدي FREUID بالشراكة مع مؤتمر IJCAI–ECAI 2026، ويوفر للباحثين والممارسين وفرق التعلم الآلي معيارًا قياسيًّا متاحًا للجمهور يركز على الكشف عن تزوير وثائق الهوية في ظل ظروف واقعية وتنافسية.
يتضمن المعيار وثائق هوية مزيفة، ووثائق أصلية مزيفة حقيقية، وهجمات الطباعة والتصوير المادية، ومناطق تم التلاعب بها في الوثائق، وتباين عمليات الحصول على الوثائق، وذلك بهدف عكس بيئات الكشف عن الاحتيال التشغيلية بشكل أفضل.
يُطلب من المشاركين بناء نماذج لا تقتصر قدرتها على الكشف عن المستندات المزورة فحسب، بل تمتد أيضًا إلى التعميم في ظل ظروف هجوم لم يسبق رؤيتها وتغيرات في أنماط التوزيع. ويركز التقييم على المقاييس ذات الصلة بالجانب التشغيلي والاختبارات الموجهة نحو المتانة.
من خلال إتاحة هذا التحدي للجمهور، نأمل في تشجيع تعاون أوسع نطاقًا بين العاملين في هذا المجال وأوساط الباحثين.
لماذا تهتم «مايكروبلينك»؟
في Microblink، نكرس وقتًا طويلاً لدراسة الكيفية التي تحدث بها عمليات الاحتيال فعليًّا. ومن خلال «مختبر الاحتيال» التابع لنا، نقوم باستمرار بتحليل تقنيات الهجوم الناشئة، وإجراء اختبارات محاكاة للهجمات، وابتكار سيناريوهات هجوم افتراضية، وتقييم كيفية تطور عمليات الاحتيال عبر مختلف المناطق والأسواق.
هناك أمر واحد أصبح واضحًا بشكل متزايد: إن المحتالين يبتكرون أساليب جديدة بسرعة. وغالبًا ما تظهر أساليب الهجوم الجديدة بوتيرة أسرع من قدرة قواعد البيانات العامة، أو مجموعات المعايير، أو أطر التقييم على التكيف معها. وهذا يجعل الاختبار المستمر والتحقق المستقل أمرين ضروريين.
نعتقد أن القطاع بحاجة إلى المزيد من الطرق القابلة للتكرار لتقييم أداء أنظمة كشف الاحتيال في ظل ظروف واقعية، وليس فقط في ظل ظروف مثالية. وتساعد المقارنات المعيارية في توفير هذه الرؤية. فهي تساعد الباحثين على تحديد نقاط الضعف، ومقارنة الأساليب بشكل عادل، وتطوير دفاعات أكثر صلابة في مواجهة التهديدات المتغيرة. والأهم من ذلك، أنها تخلق إطارًا مشتركًا لقياس التقدم المحرز.
مستقبل مكافحة الاحتيال يتطلب تقييمًا مستمرًا
مع استمرار تطور الذكاء الاصطناعي التوليدي والوسائط الاصطناعية، تزداد الحاجة إلى أن تعمل أنظمة الكشف عن الاحتيال في ظل ظروف تتسم بتغيرات في أنماط التوزيع، وسلوك هجومي متكيف، واستراتيجيات تلاعب لم يسبق رؤيتها من قبل.
يتطلب التصدي لهذه التحديات وجود مجتمع أوسع من الباحثين والممارسين وخبراء مكافحة الاحتيال يعملون معًا لتطوير نماذج الكشف ومنهجيات التقييم الشفافة. ويُعد «تحدي FREUID» إحدى المساهمات نحو تحقيق هذا الهدف. فإذا كان الاحتيال يتطور باستمرار، فإن الطريقة التي نقيس بها الكشف عن الاحتيال يجب أن تتطور باستمرار أيضًا.
هل ترغب في المشاركة؟ تعرف على المزيد عن مسابقة FREUID Challenge 2026 وانضم إلى المسابقة.







