

Le problème de l'analyse comparative de la fraude : pourquoi Microblink a lancé le FREUID Challenge
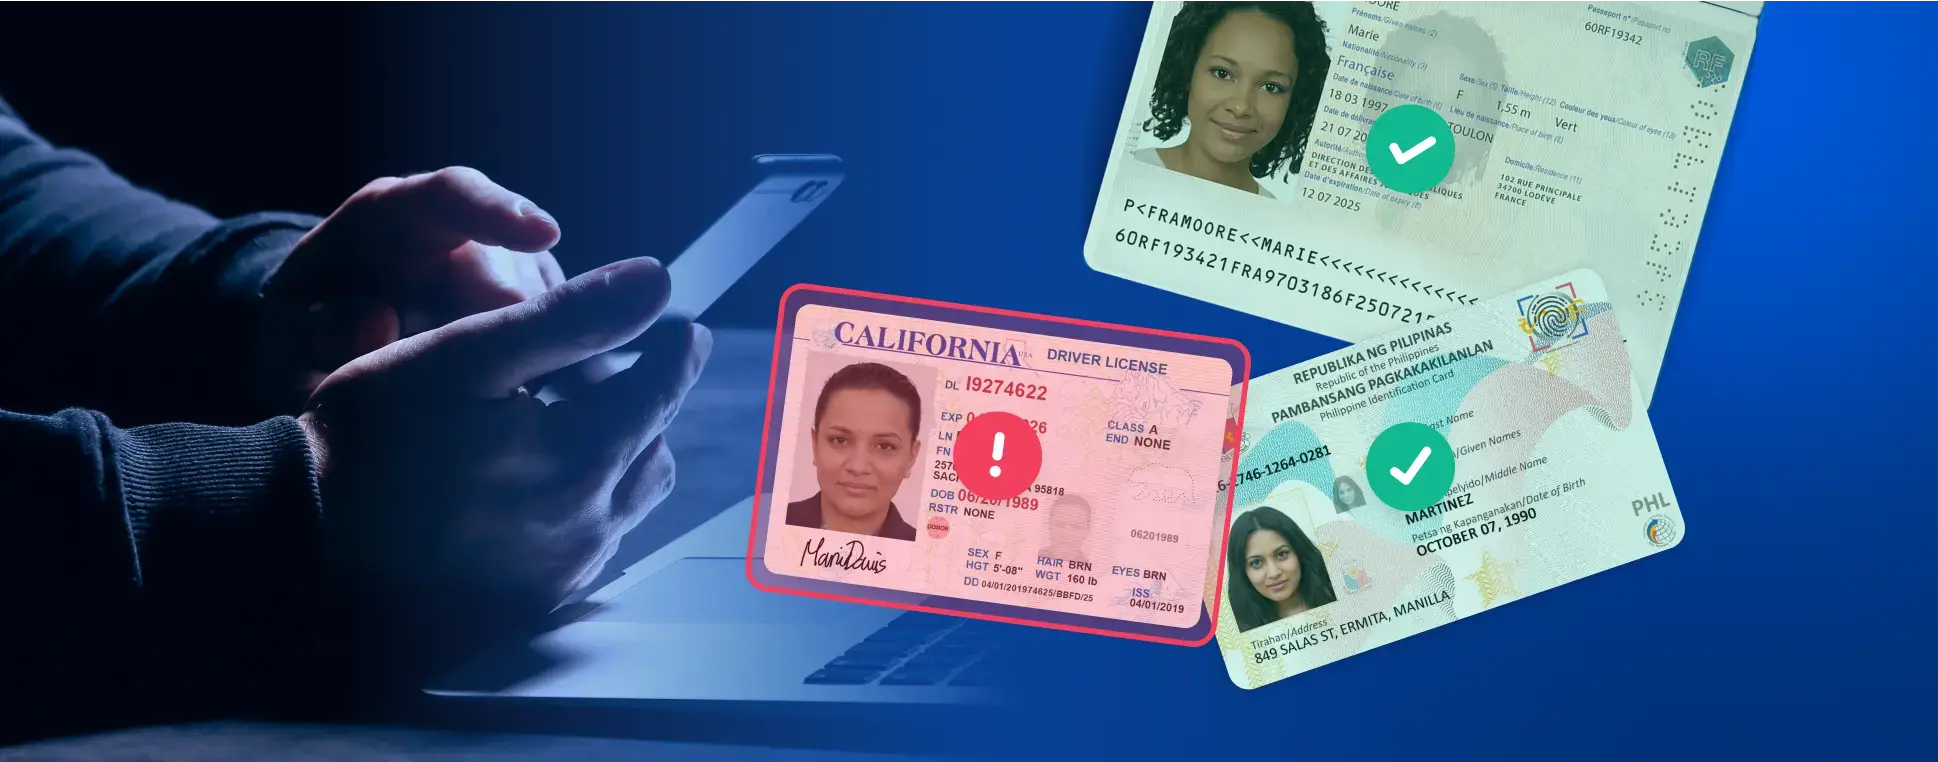

La fraude a toujours évolué au rythme des progrès technologiques. À mesure que les organisations ont adopté les procédures d’intégration numériques, les fraudeurs se sont adaptés. À mesure que la vérification biométrique s’est généralisée, les pirates ont mis au point des attaques par usurpation d’identité et des « deepfakes ».
Aujourd'hui, alors que l'IA générative se généralise, les fraudeurs peuvent créer des identités synthétiques, des documents falsifiés et du contenu généré par l'IA à une échelle qui aurait été difficile à imaginer il y a encore quelques années.
Le problème ne réside pas seulement dans le fait que la fraude devient de plus en plus sophistiquée. Elle devient plus facile à mettre en œuvre, plus facile à automatiser et plus facile à développer à grande échelle.
Chez Microblink, c'est l'une des raisons pour lesquelles nous avons lancé le FREUID Challenge 2026 en partenariat avec l'IJCAI-ECAI 2026. L'objectif de cette initiative est de favoriser une évaluation plus ouverte, reproductible et pertinente sur le plan opérationnel des systèmes de détection de la fraude.
La détection de la fraude se heurte à un problème d'analyse comparative
Dans le domaine de l'apprentissage automatique, les tests comparatifs ont joué un rôle essentiel dans l'accélération des progrès.
La vision par ordinateur a tiré parti des ensembles de données publics et des concours qui permettent aux chercheurs de comparer leurs approches à l'aune de normes d'évaluation communes. Le traitement du langage naturel a mis en place des critères de référence largement reconnus pour mesurer les performances dans différentes tâches. Plus récemment, les grands modèles linguistiques ont été évalués à l'aide de cadres de test publics de plus en plus rigoureux.
La détection des fraudes n'a, historiquement, jamais bénéficié du même niveau de transparence.
De nombreux ensembles de données sur la fraude restent confidentiels. D’autres sont fortement expurgés, ont une portée limitée ou ne reflètent pas la manière dont la fraude se manifeste dans des environnements réels. Par conséquent, les organisations évaluent souvent les systèmes sur la base d’indicateurs fournis par les fournisseurs, de tests internes ou de scénarios de référence restreints qui peuvent ne pas refléter fidèlement les conditions de production. Il en résulte un écart entre les performances mesurées et les performances réelles.
La détection de la fraude est, par nature, un problème antagoniste et en constante évolution. Les attaquants adaptent leurs techniques en fonction des défenses mises en place, ce qui signifie que des modèles performants sur des ensembles de données statiques peuvent s'avérer inefficaces face à de nouvelles conditions d'acquisition, de nouvelles stratégies de manipulation ou de nouveaux pipelines de génération synthétique. La conception de protocoles d'évaluation pertinents nécessite donc non seulement des scénarios d'attaque réalistes, mais aussi une attention particulière portée aux changements de distribution, à la généralisation et aux biais involontaires des benchmarks.
La fraude moderne est un problème d'adversité
L'une des raisons pour lesquelles il est difficile d'établir des repères en matière de détection de la fraude tient au fait que la répartition des attaques évolue en permanence. Les techniques de fraude changent au fil du temps, à mesure que les attaquants s'adaptent aux systèmes de détection mis en place, explorent de nouvelles stratégies de manipulation et tirent parti des capacités émergentes de l'IA générative.
Dans le cadre de la vérification d'identité, cela peut inclure des documents synthétiques, des attaques physiques de type « print-and-capture », des zones de documents trafiquées, des variations au niveau de l'acquisition, ainsi que des combinaisons de plusieurs techniques d'attaque au sein d'un même processus de vérification. Les méthodes d'évaluation traditionnelles peinent souvent à reproduire ces conditions réelles, car elles testent les systèmes à l'aide d'ensembles de données fixes plutôt que dans le cadre de scénarios d'attaques en constante évolution.
Le défi ne consiste plus simplement à déterminer si un document est authentique. Les organisations doivent de plus en plus comprendre comment leurs systèmes se comportent lorsque les attaquants s'adaptent, testent et perfectionnent activement leurs méthodes pour contourner les mécanismes de détection.
Qu'est-ce que le défi FREUID ?
Organisé en partenariat avec la conférence IJCAI–ECAI 2026, le FREUID Challenge propose aux chercheurs, aux professionnels et aux équipes spécialisées dans l'apprentissage automatique un benchmark accessible au public, axé sur la détection de la falsification de documents d'identité dans des conditions réalistes et hostiles.
Ce référentiel inclut des documents d'identité synthétiques, des documents authentiques synthétiques, des attaques physiques de type « impression et capture », des zones de documents manipulées, ainsi que des variations au niveau de l'acquisition, le tout conçu pour mieux refléter les environnements opérationnels de détection de la fraude.
Les participants sont mis au défi de développer des modèles capables non seulement de détecter les documents falsifiés, mais aussi de généraliser leurs résultats à des conditions d'attaque inédites et à des changements de répartition. L'évaluation met l'accent sur des indicateurs pertinents sur le plan opérationnel et sur des tests axés sur la robustesse.
En rendant ce défi accessible au grand public, nous espérons favoriser une collaboration plus large entre les professionnels du secteur et la communauté scientifique.
Pourquoi Microblink s'engage
Chez Microblink, nous consacrons beaucoup de temps à étudier les mécanismes réels de la fraude. Grâce à notre « Fraud Lab », nous analysons en permanence les nouvelles techniques d'attaque, menons des tests adversariaux, générons des scénarios d'attaque synthétiques et évaluons l'évolution de la fraude selon les régions et les marchés.
Une chose apparaît de plus en plus clairement : les fraudeurs innovent rapidement. Les nouvelles méthodes d'attaque apparaissent souvent plus vite que ne peuvent s'adapter les ensembles de données publics, les suites de tests de performance ou les cadres d'évaluation. C'est pourquoi il est essentiel de procéder à des tests continus et à une validation indépendante.
Nous pensons que le secteur a besoin de méthodes plus reproductibles pour évaluer les performances des systèmes de détection de la fraude dans des conditions réalistes, et non pas uniquement dans des conditions idéalisées. Les tests comparatifs contribuent à apporter cette visibilité. Ils aident les chercheurs à identifier les faiblesses, à comparer les approches de manière équitable et à mettre au point des défenses plus robustes face à des menaces en constante évolution. Surtout, ils créent un cadre commun permettant de mesurer les progrès réalisés.
L'avenir de la lutte contre la fraude passe par une évaluation continue
À mesure que l'IA générative et les médias synthétiques continuent d'évoluer, les systèmes de détection des fraudes doivent de plus en plus fonctionner dans des conditions caractérisées par des changements de répartition, des comportements d'attaque adaptatifs et des stratégies de manipulation inédites.
Pour relever ces défis, il faut qu’une communauté plus large de chercheurs, de professionnels et d’experts en matière de fraude collabore afin de faire progresser les modèles de détection et de mettre au point des méthodologies d’évaluation transparentes. Le FREUID Challenge constitue une contribution à cet objectif. En effet, si la fraude évolue sans cesse, la manière dont nous évaluons sa détection doit elle aussi évoluer en permanence.
Vous souhaitez participer ? Découvrez-en plus sur le FREUID Challenge 2026 et inscrivez-vous au concours.






