

El problema de la evaluación comparativa del fraude: por qué Microblink puso en marcha el FREUID Challenge

El fraude siempre ha evolucionado al mismo tiempo que la tecnología. A medida que las organizaciones han ido adoptando los procesos de alta digital, los estafadores se han adaptado. A medida que la verificación biométrica se ha ido generalizando, los atacantes han desarrollado ataques de suplantación y deepfakes.
Ahora que la IA generativa está cada vez más al alcance de todos, los estafadores pueden crear identidades sintéticas, documentos falsificados y contenidos generados por IA a una escala que habría sido difícil de imaginar hace tan solo unos años.
El problema no es simplemente que el fraude sea cada vez más sofisticado. Cada vez es más fácil de llevar a cabo, más fácil de automatizar y más fácil de ampliar.
En Microblink, esta es una de las razones por las que hemos puesto en marcha el FREUID Challenge 2026 en colaboración con IJCAI-ECAI 2026. El objetivo de esta iniciativa es promover una evaluación más abierta, reproducible y relevante desde el punto de vista operativo de los sistemas de detección de fraudes.
La detección del fraude tiene un problema de comparativa
En el ámbito del aprendizaje automático, las pruebas comparativas han desempeñado un papel fundamental a la hora de acelerar el progreso.
La visión por ordenador se ha beneficiado de los conjuntos de datos públicos y de los concursos que permiten a los investigadores comparar distintos enfoques con criterios de evaluación comunes. El procesamiento del lenguaje natural ha establecido puntos de referencia ampliamente reconocidos para medir el rendimiento en diferentes tareas. Más recientemente, los grandes modelos de lenguaje se han evaluado mediante marcos de pruebas públicos cada vez más rigurosos.
La detección del fraude no ha contado, históricamente, con el mismo nivel de transparencia.
Muchos conjuntos de datos sobre fraude siguen siendo de carácter privado. Otros están muy depurados, tienen un alcance limitado o no reflejan cómo se manifiesta el fraude en entornos reales. Como consecuencia, las organizaciones suelen evaluar los sistemas basándose en métricas proporcionadas por los proveedores, pruebas internas o escenarios de referencia muy limitados que pueden no reflejar con precisión las condiciones de producción. Esto genera una brecha entre el rendimiento medido y el rendimiento real.
La detección del fraude es, en esencia, un problema de naturaleza adversaria y en constante evolución. Los atacantes adaptan sus técnicas en respuesta a las defensas desplegadas, lo que significa que los modelos que funcionan bien con conjuntos de datos estáticos pueden fallar ante nuevas condiciones de adquisición, estrategias de manipulación o procesos de generación sintética. Por lo tanto, el diseño de protocolos de evaluación significativos requiere no solo escenarios de ataque realistas, sino también prestar especial atención al cambio de distribución, la generalización y el sesgo involuntario de los puntos de referencia.
El fraude moderno es un problema de naturaleza adversaria
Una de las razones por las que resulta difícil establecer puntos de referencia para la detección del fraude es que las distribuciones de los ataques evolucionan continuamente. Las técnicas de fraude cambian con el tiempo, a medida que los atacantes se adaptan a los sistemas de detección implantados, exploran nuevas estrategias de manipulación y aprovechan las capacidades emergentes de la IA generativa.
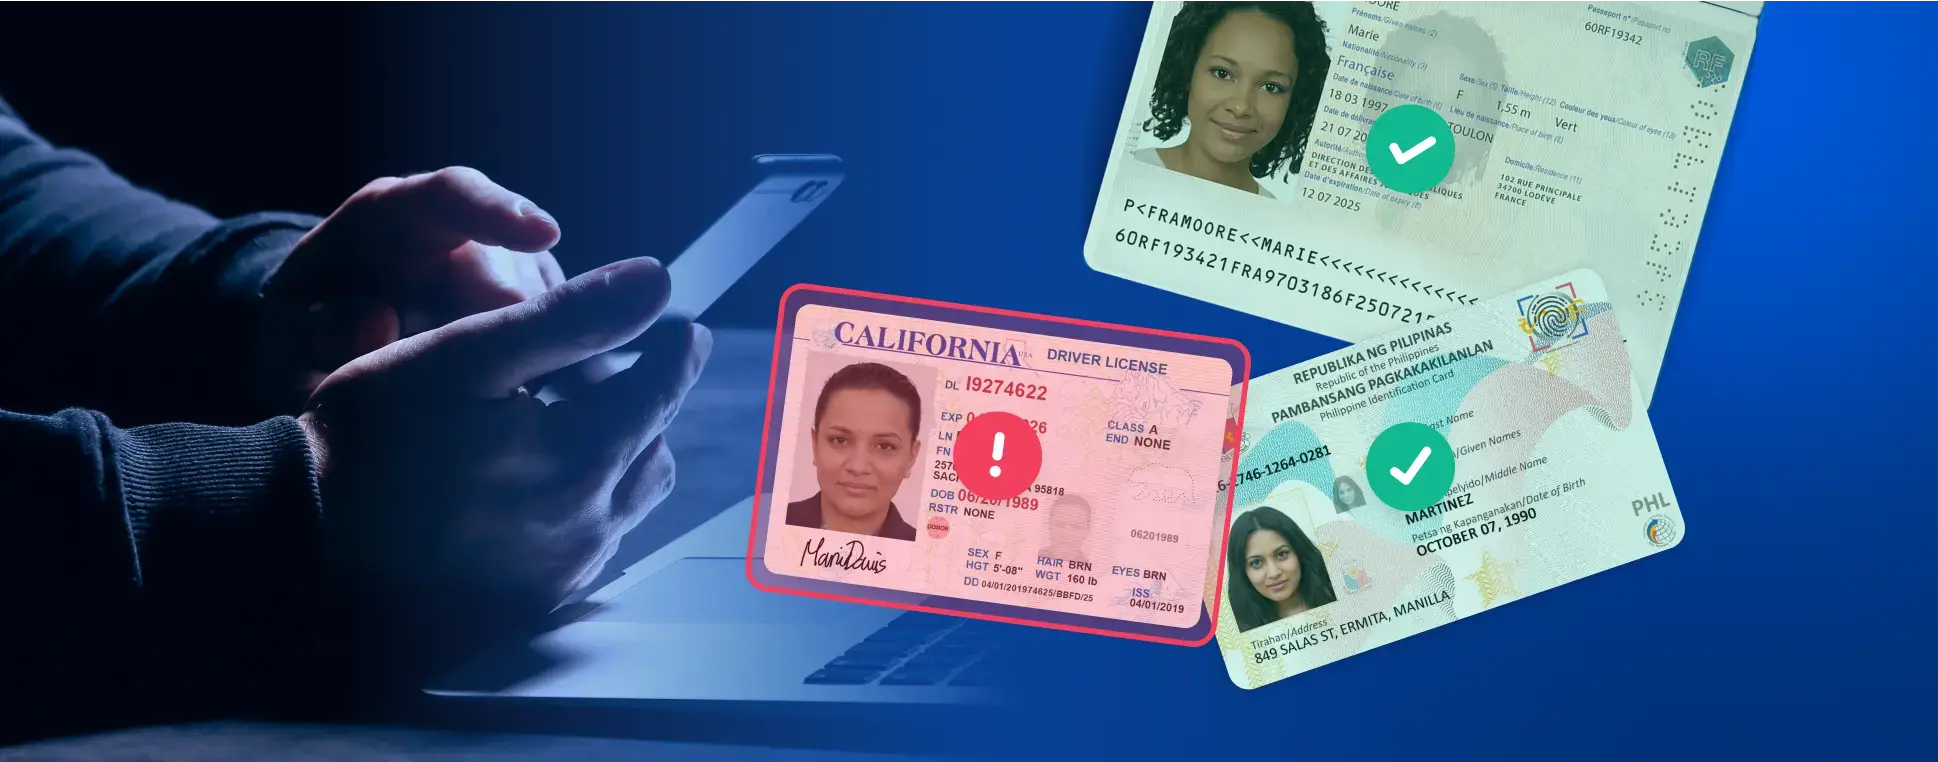
En el contexto de la verificación de identidad, esto puede incluir documentos sintéticos, ataques físicos de «imprimir y capturar», regiones de documentos manipuladas, variabilidad en la adquisición y combinaciones de múltiples técnicas de ataque dentro del mismo flujo de trabajo de verificación. Los métodos de evaluación tradicionales suelen tener dificultades para reflejar estas condiciones del mundo real, ya que prueban los sistemas con conjuntos de datos fijos en lugar de con escenarios adversos en continua evolución.
El reto ya no consiste simplemente en determinar si un documento es auténtico. Las organizaciones necesitan, cada vez más, comprender cómo se comportan los sistemas cuando los atacantes se adaptan, experimentan y perfeccionan sus tácticas de forma activa frente a los mecanismos de detección.
¿En qué consiste el reto FREUID?
Organizado en colaboración con la conferencia IJCAI–ECAI 2026, el FREUID Challenge ofrece a investigadores, profesionales y equipos de aprendizaje automático un banco de pruebas de acceso público centrado en la detección de falsificaciones de documentos de identidad en condiciones realistas y adversas.
El banco de pruebas incluye documentos de identidad sintéticos, documentos auténticos sintéticos, ataques físicos de «impresión y captura», zonas manipuladas de los documentos y variabilidad en la adquisición, todo ello diseñado para reflejar mejor los entornos operativos de detección de fraudes.
Se plantea a los participantes el reto de crear modelos capaces no solo de detectar documentos manipulados, sino también de generalizar a condiciones de ataque y cambios de distribución nunca vistos anteriormente. La evaluación hace hincapié en métricas relevantes desde el punto de vista operativo y en pruebas orientadas a la robustez.
Al hacer que el reto sea de acceso público, esperamos fomentar una colaboración más amplia entre los profesionales del sector y la comunidad investigadora.
Por qué Microblink se preocupa
En Microblink, dedicamos una cantidad considerable de tiempo a estudiar cómo se produce realmente el fraude. A través de nuestro Laboratorio de Fraude, analizamos continuamente las técnicas de ataque emergentes, llevamos a cabo pruebas adversarias, generamos escenarios de ataque sintéticos y evaluamos cómo evoluciona el fraude en diferentes regiones y mercados.
Hay algo que cada vez está más claro: los estafadores innovan rápidamente. Las nuevas metodologías de ataque suelen surgir más rápido de lo que tardan en adaptarse los conjuntos de datos públicos, las suites de pruebas de rendimiento o los marcos de evaluación. Por eso, las pruebas continuas y la validación independiente son esenciales.
Creemos que el sector necesita métodos más reproducibles para evaluar el rendimiento de los sistemas de detección de fraudes en condiciones reales, y no solo en situaciones idealizadas. Las pruebas comparativas contribuyen a crear esa visibilidad. Ayudan a los investigadores a identificar puntos débiles, a comparar enfoques de forma imparcial y a desarrollar defensas más sólidas frente a amenazas en constante evolución. Y lo que es más importante, establecen un marco común para medir los avances.
El futuro de la defensa contra el fraude requiere una evaluación continua
A medida que la IA generativa y los medios sintéticos siguen evolucionando, los sistemas de detección de fraudes deben funcionar, cada vez más, en condiciones caracterizadas por cambios en la distribución, comportamientos de ataque adaptativos y estrategias de manipulación nunca vistas hasta ahora.
Para hacer frente a esos retos es necesaria una comunidad más amplia de investigadores, profesionales y expertos en fraude que trabajen juntos para mejorar los modelos de detección y las metodologías de evaluación transparentes. El FREUID Challenge es una contribución a ese objetivo. Porque, si el fraude evoluciona continuamente, la forma en que medimos su detección también debe evolucionar continuamente.
¿Te interesa participar? Infórmate sobre el FREUID Challenge 2026 y apúntate al concurso.







