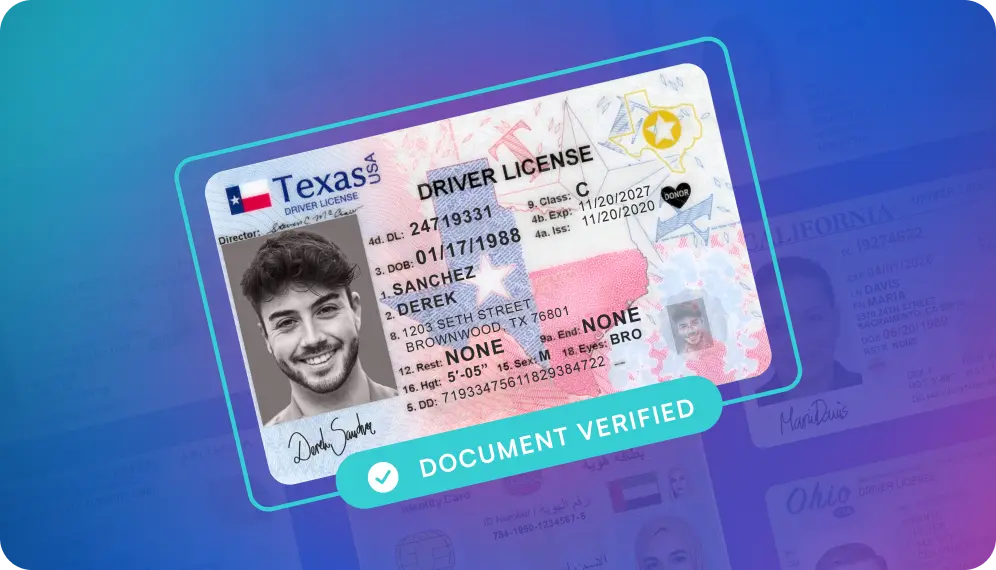
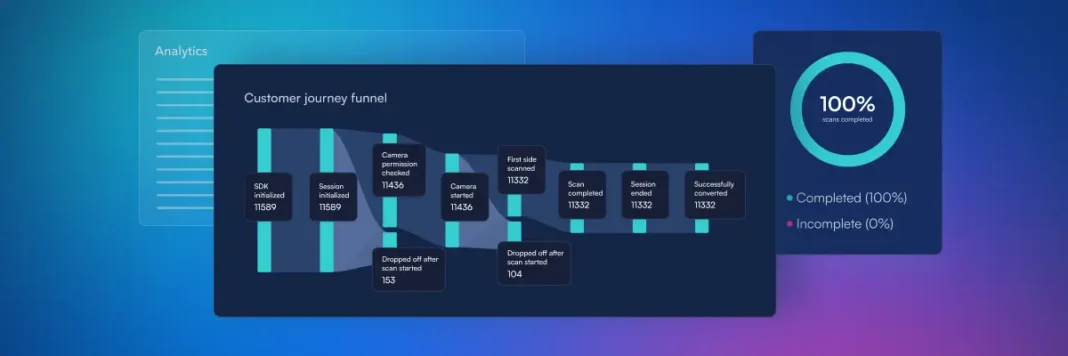
Detección de ataques por inyección
La función de detección de ataques por inyección de Microblink permite a las organizaciones detectar y bloquear ataques sofisticados que eluden la captura en tiempo real al introducir imágenes, vídeos o contenidos sintéticos manipulados directamente en los sistemas de verificación de identidad. Al combinar la captura segura, el análisis de la integridad de los dispositivos, la verificación biométrica y la validación de señales en tiempo real, las organizaciones pueden impedir que los atacantes introduzcan contenidos fraudulentos en los flujos de trabajo de alta y autenticación. Diseñado para los sistemas de identidad modernos, Microblink ayuda a las organizaciones a proteger sus procesos de verificación frente a los nuevos ataques basados en la inyección de datos, sin añadir dificultades a los usuarios legítimos.
DESAFÍO
Los ataques de fraude modernos se centran cada vez más en el propio proceso de verificación, en lugar de en la interfaz de usuario.
LA SOLUCIÓN
Microblink protege los flujos de trabajo de verificación de identidad al validar no solo al usuario, sino también la integridad del propio entorno de captura. La plataforma analiza en tiempo real las señales del dispositivo, la sesión y los medios para detectar contenido inyectado, transmisiones sintéticas, ataques basados en emuladores y manipulación de cámaras virtuales antes de que se complete la verificación. En lugar de dar por sentado que las imágenes o los vídeos entrantes proceden de una sesión de captura en directo de confianza, Microblink evalúa continuamente si el contenido multimedia es auténtico, en directo y se ha capturado de forma segura desde una fuente legítima. En combinación con el procesamiento en el propio dispositivo y los SDK reforzados, esto crea una defensa por capas contra los ataques de inyección de identidad, cada vez más sofisticados.
Cómo funciona
Captura selfies y genera una carga útil protegida para ayudar a garantizar que la imagen proceda de una transmisión en directo auténtica, en lugar de una fuente inyectada, reproducida o externa.
Comprueba que la selfie se haya capturado a través de una vía fiable y comprueba si hay indicios de manipulación, reproducción, sustitución o alteración antes de proceder a la verificación.
Analizar las señales relacionadas con flujos de captura comprometidos, incluyendo medios inyectados, fuentes manipuladas y la captura de cámaras en directo eludida.
En función del riesgo detectado, se puede permitir que continúe la verificación, remitir el caso para su revisión manual o rechazar la interacción por completo.
PRINCIPALES VENTAJAS

Detecta imágenes manipuladas, transmisiones sintéticas y vídeos insertados antes de que los usuarios fraudulentos puedan superar la verificación.

Detectar intentos de eludir los entornos de captura segura mediante dispositivos emulados o entradas multimedia virtualizadas.

Asegúrate de que los sistemas de verificación biométrica y de documentos evalúen a usuarios reales, en lugar de material pregrabado o generado por inteligencia artificial.

Bloquea los ataques avanzados diseñados para eludir los procesos de registro y autenticación. Las últimas estadísticas sobre el fraude por apropiación de cuentas muestran que los ataques por inyección han aumentado un 40 % respecto al año anterior.

Aplica técnicas avanzadas de detección de inyecciones sin crear dificultades innecesarias a los usuarios legítimos.
Detecta imágenes manipuladas, transmisiones sintéticas y vídeos insertados antes de que los usuarios fraudulentos puedan superar la verificación.
Detectar intentos de eludir los entornos de captura segura mediante dispositivos emulados o entradas multimedia virtualizadas.
Asegúrate de que los sistemas de verificación biométrica y de documentos evalúen a usuarios reales, en lugar de material pregrabado o generado por inteligencia artificial.
Bloquea los ataques avanzados diseñados para eludir los procesos de registro y autenticación. Las últimas estadísticas sobre el fraude por apropiación de cuentas muestran que los ataques por inyección han aumentado un 40 % respecto al año anterior.
Aplica técnicas avanzadas de detección de inyecciones sin crear dificultades innecesarias a los usuarios legítimos.
Características y funcionalidades
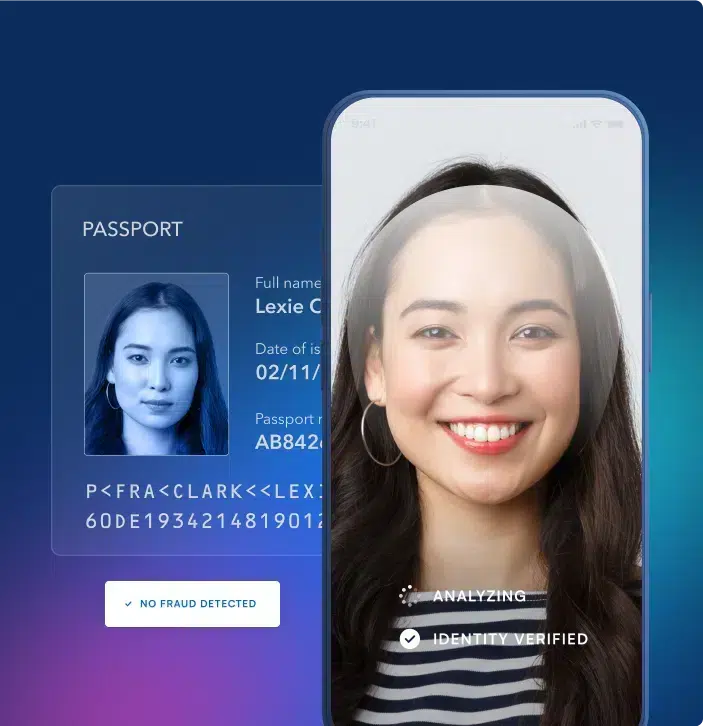
Microblink garantiza la verificación de la identidad en la capa de captura, donde los ataques de inyección modernos se dirigen cada vez más a los sistemas de registro y autenticación. En lugar de basarse únicamente en las comprobaciones tradicionales de vitalidad, la plataforma valida continuamente y en tiempo real la integridad de los archivos multimedia entrantes, los entornos de los dispositivos y las sesiones de captura.

El análisis basado en inteligencia artificial detecta anomalías relacionadas con flujos de datos inyectados, ataques basados en emuladores, medios sintéticos y manipulación de cámaras virtuales antes de que se tomen las decisiones de verificación. Al combinar la captura segura con la verificación biométrica y la verificación de documentos, Microblink ayuda a las organizaciones a garantizar que los flujos de trabajo de identidad partan de datos fiables, en lugar de medios manipulados.
El procesamiento en el propio dispositivo reduce aún más la exposición, ya que gestiona las señales de identidad sensibles dentro de SDK reforzados, en lugar de depender por completo de la validación del lado del servidor. Las API y los SDK flexibles permiten a las organizaciones integrar la defensa contra los ataques de inyección directamente en los flujos de trabajo de incorporación y autenticación existentes, creando así un entorno de verificación resistente diseñado para hacer frente a las amenazas emergentes relacionadas con la identidad.
Microblink garantiza la verificación de la identidad en la capa de captura, donde los ataques de inyección modernos se dirigen cada vez más a los sistemas de registro y autenticación. En lugar de basarse únicamente en las comprobaciones tradicionales de vitalidad, la plataforma valida continuamente y en tiempo real la integridad de los archivos multimedia entrantes, los entornos de los dispositivos y las sesiones de captura.
El análisis basado en inteligencia artificial detecta anomalías relacionadas con flujos de datos inyectados, ataques basados en emuladores, medios sintéticos y manipulación de cámaras virtuales antes de que se tomen las decisiones de verificación. Al combinar la captura segura con la verificación biométrica y la verificación de documentos, Microblink ayuda a las organizaciones a garantizar que los flujos de trabajo de identidad partan de datos fiables, en lugar de medios manipulados.
El procesamiento en el propio dispositivo reduce aún más la exposición, ya que gestiona las señales de identidad sensibles dentro de SDK reforzados, en lugar de depender por completo de la validación del lado del servidor. Las API y los SDK flexibles permiten a las organizaciones integrar la defensa contra los ataques de inyección directamente en los flujos de trabajo de incorporación y autenticación existentes, creando así un entorno de verificación resistente diseñado para hacer frente a las amenazas emergentes relacionadas con la identidad.
Testimonios
Microblink fue muy fácil de integrar y nos permitió avanzar rápidamente sin comprometer la seguridad ni el cumplimiento normativo.
El SDK nos proporcionó una sólida base «plug-and-play», y el equipo de Microblink se mostró muy receptivo durante todo el proceso de pruebas y puesta en marcha.
En general, fue una experiencia muy satisfactoria.
— Mathieu Hartvick
Instacart
Ingeniero de software y jefe de proyecto
El Banco Azteca pudo implementar fácilmente BlinkID en múltiples aplicaciones móviles y casos de uso, tanto si los usuarios querían abrir una cuenta bancaria como solicitar un préstamo.
No podríamos estar más impresionados por su agilidad y versatilidad, ya que se integra a la perfección en nuestros procesos de alta de clientes y, al mismo tiempo, ofrece resultados precisos en tiempo real.
— Francisco León
Banco Azteca
Director de TI
Al integrar la tecnología de Microblink en nuestra plataforma para entidades de crédito del sector automovilístico de todo México, hemos logrado acelerar y optimizar de forma espectacular la verificación de la identidad.
Hemos alcanzado una tasa de éxito del 98 %, lo que ha hecho que todo el proceso de KYC sea más rápido, fluido y fiable tanto para nuestra empresa como para nuestros clientes.
— Fabián Ramírez
Latin ID
Responsable de producto
Microblink fue muy fácil de integrar y nos permitió avanzar rápidamente sin comprometer la seguridad ni el cumplimiento normativo.
El SDK nos proporcionó una sólida base «plug-and-play», y el equipo de Microblink se mostró muy receptivo durante todo el proceso de pruebas y puesta en marcha.
En general, fue una experiencia muy satisfactoria.
— Mathieu Hartvick
Instacart
Ingeniero de software y jefe de proyecto
El Banco Azteca pudo implementar fácilmente BlinkID en múltiples aplicaciones móviles y casos de uso, tanto si los usuarios querían abrir una cuenta bancaria como solicitar un préstamo.
No podríamos estar más impresionados por su agilidad y versatilidad, ya que se integra a la perfección en nuestros procesos de alta de clientes y, al mismo tiempo, ofrece resultados precisos en tiempo real.
— Francisco León
Banco Azteca
Director de TI
Al integrar la tecnología de Microblink en nuestra plataforma para entidades de crédito del sector automovilístico de todo México, hemos logrado acelerar y optimizar de forma espectacular la verificación de la identidad.
Hemos alcanzado una tasa de éxito del 98 %, lo que ha hecho que todo el proceso de KYC sea más rápido, fluido y fiable tanto para nuestra empresa como para nuestros clientes.
— Fabián Ramírez
Latin ID
Responsable de producto
Últimas noticias
FAQ
Have another question?
Contact our team!
Un ataque por inyección se produce cuando se introducen datos, código o archivos multimedia maliciosos en un sistema a través de campos de entrada o API, lo que hace que el sistema los procese como si fueran legítimos y, potencialmente, eluda los controles de seguridad.
Los ataques de presentación consisten en mostrar contenido falso a una cámara, mientras que los ataques de inyección eluden por completo la cámara al introducir datos manipulados directamente en el sistema.
Entre las amenazas más comunes se encuentran la manipulación de parámetros de las API, la inyección de documentos, la inyección de contenidos multimedia «deepfake» y los ataques basados en código, como la inyección SQL, que manipulan los sistemas de backend.
Microblink utiliza validación de entradas, detección de anomalías y procesamiento seguro basados en inteligencia artificial para identificar y bloquear entradas maliciosas antes de que se procesen o se ejecuten.
Descubre cómo Microblink puede ayudar a tu organización a proteger los flujos de trabajo relacionados con la identidad, evitar la manipulación de datos y defenderse contra ataques de inyección avanzados.

Agradecemos tu interés por nuestros productos y nos pondremos en contacto contigo en breve.
Si quieres ver nuestra demostración en acción y hablar sobre tu caso de uso, no dudes en concertar una reunión.
Si quieres ver nuestra demostración en acción y comentarnos tu caso de uso, reserva una reunión ahora mismo.
Se te ha enviado un correo electrónico con todos los detalles de la reserva.
Esperamos poder mostrarte nuestras soluciones muy pronto.

La IA no solo ha acelerado el fraude, sino que lo ha convertido en un sistema. Hemos analizado millones de interacciones relacionadas con la identidad para trazar un mapa de cómo están evolucionando los ataques a la identidad en las distintas regiones, según los tipos de ataque y los niveles de sofisticación, y qué deben replantearse las organizaciones para mantenerse al día.
Ver los datos