

إحصائيات الاحتيال عبر الاستيلاء على الحسابات: أحدث بيانات ATO لعام 2026

لا تزال عمليات الاستيلاء على الحسابات (ATO) تُعدّ من أبرز أشكال الاحتيال المتعلق بالهوية في عام 2026. في عام 2025، تعرض أكثر من 6 ملايين مستهلك أمريكي لهجوم من نوع ATO، وهو ما يمثل زيادة بنسبة 18% عن العام السابق. وتجاوزت الخسائر المرتبطة بالاستيلاء على الحسابات 15 مليار دولار، مما يجعلها الفئة الأكثر تكلفة من بين فئات الاحتيال الفردي التي تتعقبها شركة Javelin Strategy & Research.
وفي الوقت نفسه، تكشف البيانات عن تحول مهم في مشهد عمليات الاحتيال. فقد انخفضت الخسائر الناجمة عن الاستيلاء على الحسابات فعليًّا بنسبة 4% على أساس سنوي، على الرغم من ارتفاع عدد الضحايا. ويستهدف المحتالون عددًا أكبر من الحسابات، مستخدمين هجمات آلية بشكل متزايد، ويجدون قيمة في الحسابات التي تتجاوز نطاق الخدمات المصرفية التقليدية بكثير.
من الهجمات التي تستهدف بيانات الاعتماد والروبوتات إلى التزييف العميق (deepfakes) والهندسة الاجتماعية المدعومة بالذكاء الاصطناعي، تستمر الأساليب المستخدمة لاختراق الهويات الرقمية في التطور. وتقدم الإحصاءات التالية المتعلقة بالاحتيال عن طريق الاستيلاء على الحسابات لمحة موجزة عن حجم المشكلة في عام 2026، وأماكن وقوع الهجمات، وكيفية تأثر الشركات والمستهلكين بها.
إحصائيات رئيسية عن حالات الاحتيال المتعلقة بالاستيلاء على الحسابات لعام 2026
تشير أحدث الإحصاءات إلى أن هجمات ATO تؤثر على ملايين المستهلكين، وتصبح في الوقت نفسه جزءًا من منظومة أوسع نطاقًا للاحتيال في الهوية تشمل إنشاء الحسابات، والتوثيق، والمعاملات، واستعادة الحسابات.
ومن بين أهم الإحصاءات ما يلي:
- بلغت الخسائر الناجمة عن هجمات الاستيلاء على الحسابات في الولايات المتحدة أكثر من 15 مليار دولار في عام 2025.
- تعرض 6 ملايين مستهلك أمريكي لاختراق حساباتهم في عام 2025، وهو ما يمثل زيادة بنسبة 18% مقارنة بالعام السابق.
- أفاد 22% من المستهلكين في الولايات المتحدة بأنهم تعرضوا لاختراق حساباتهم خلال العام الماضي.
- ارتفع عدد حالات الاستيلاء على الحسابات بنسبة 141% بين النصف الأول من عام 2021 والنصف الأول من عام 2025.
- في عام 2025، اشتُبه في أن 8.3% من محاولات إنشاء الحسابات الرقمية على مستوى العالم كانت تنطوي على احتيال.
- قال 46% من المستهلكين الذين تعرضوا لـ«ATO» إنهم إما فقدوا الثقة في الشركة المتضررة أو توقفوا عن استخدام خدماتها بشكل نهائي.
- كان أكثر من 97% من هجمات اختراق الهوية التي رصدتها شركة مايكروسوفت عبارة عن هجمات تستهدف كلمات المرور.
- تضمنت واحدة من كل خمس محاولات احتيال باستخدام البيانات البيومترية تقنية «ديب فايك»
- وفقًا لشركة «بيندروب»، فإن 39% من المكالمات الاحتيالية التي تلقاها مراكز الاتصال كانت مرتبطة بمحاولات الاستيلاء على الحسابات.
- شكلت الحسابات المصرفية والمالية 46% من حوادث «ATO» التي أبلغ عنها المستهلكون
وإذا ما تم النظر إلى هذه الأرقام مجتمعة، فإنها توضح السبب في أنه لم يعد من الممكن اعتبار الاستيلاء على الحساب مجرد مشكلة تتعلق بأمن تسجيل الدخول. فقد يبدأ الهجوم بسرقة بيانات اعتماد الدخول، لكن عواقبه قد تمتد لتشمل استعادة كلمة المرور، وتغييرات في طرق الدفع، واستبدال نقاط الولاء، والتحويلات ذات القيمة العالية، وغيرها من الأنشطة على مدار دورة حياة العميل.
خسائر الاستيلاء على الحسابات لا تزال تتجاوز 15 مليار دولار
تجاوزت خسائر الاستيلاء على الحسابات في الولايات المتحدة 15 مليار دولار في عام 2025، على الرغم من انخفاض إجمالي خسائر الاستيلاء على الحسابات بنسبة 4% مقارنة بالعام السابق.
وفقًا لدراسة «الاحتيال المتعلق بالهوية لعام 2026» التي أجرتها شركة «جافلين ستراتيجي آند ريسيرتش»، ظل الاستيلاء على الحسابات الفئة الأكثر تكلفةً من بين فئات الاحتيال التي رصدتها الشركة. فقد تعرض ما يقارب 6 ملايين مستهلك أمريكي للاستيلاء على الحسابات خلال عام 2025، بزيادة قدرها 18% عن عام 2024.
وهذا يؤدي إلى تباين مثير للاهتمام في البيانات: فهناك عدد متزايد من الأشخاص الذين يتعرضون لعمليات الاستيلاء على حساباتهم، على الرغم من أن الخسائر المالية الإجمالية المرتبطة بهذه الهجمات قد انخفضت انخفاضًا طفيفًا.
وتتضح هذه النزعة بشكل أكبر عند النظر إليها في سياق ظاهرة الاحتيال على الهوية بشكل عام. وقدرت شركة «جافلين» إجمالي الخسائر الناجمة عن الاحتيال على الهوية في الولايات المتحدة، باستثناء عمليات النصب، بمبلغ 27.3 مليار دولار في عام 2025، وهو رقم لم يتغير عمليًا عن مبلغ 27.2 مليار دولار المسجل في العام السابق. وقد تأثر بذلك ما يقارب 18 مليون شخص.
أما الاحتيال المتعلق بفتح الحسابات الجديدة، فقد سار في الاتجاه المعاكس. فقد ارتفعت الخسائر إلى ما يقارب 7 مليارات دولار، في حين ارتفع عدد الضحايا بنسبة 31% ليصل إلى 5.4 مليون.
وهذا أمر مهم لأن الاحتيال المتعلق بإنشاء الحسابات الجديدة والاستيلاء على الحسابات هما مظاهر مختلفة لنفس المشكلة الأساسية المتعلقة بالهوية. ففي أحد السيناريوهات، يستخدم المحتال معلومات هوية مسروقة أو مزيفة لإنشاء حساب جديد. وفي السيناريو الآخر، يخترق المهاجم هوية سبق للشركة أن اكتسبت ثقة فيها.
وتوفر البيانات الأوسع نطاقاً التي يجمعها مكتب التحقيقات الفيدرالي (FBI) بشأن الجرائم الإلكترونية سياقاً إضافياً. فقد سجل «مركز شكاوى الجرائم الإلكترونية» التابع لمكتب التحقيقات الفيدرالي خسائر مبلغها 20.877 مليار دولار ناجمة عن جرائم إلكترونية تم الإبلاغ عنها خلال عام 2025، بزيادة قدرها 26% مقارنة بالعام السابق، وذلك عبر أكثر من مليون شكوى. وارتفعت شكاوى سرقة الهوية بنسبة 48%، من 21,403 شكوى في عام 2024 إلى 31,675 شكوى في عام 2025.
لا يُدرج مكتب التحقيقات الفيدرالي (FBI) فئة مخصصة لـ«الاستيلاء على الحسابات» (ATO)، لذا لا ينبغي اعتبار أرقامه المتعلقة بسرقة الهوية وانتهاك البيانات الشخصية مؤشرات مباشرة على حالات «الاستيلاء على الحسابات». ومع ذلك، فإنها توضح حجم النظام البيئي للهوية وبيانات الاعتماد الذي يساهم في تمكين اختراق الحسابات.
ازدادت حالات الاستيلاء على الحسابات بشكل كبير خلال السنوات الخمس الماضية
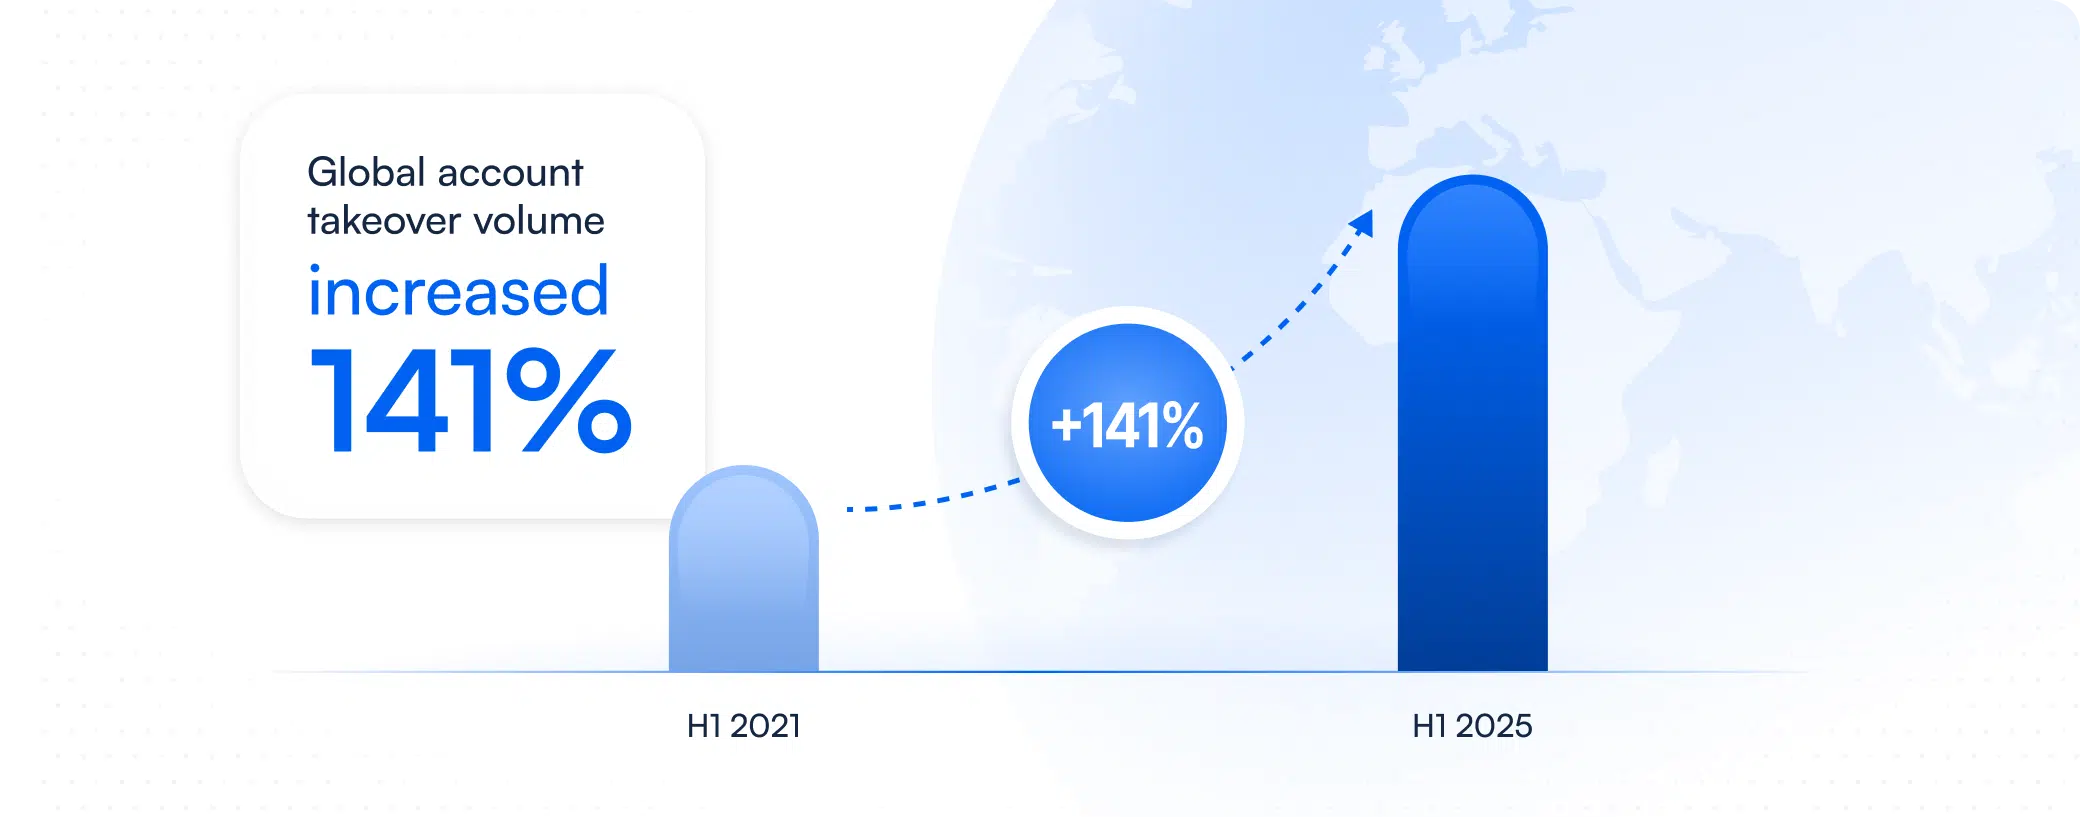
وفي حين أن تقديرات الخسائر توفر طريقة لفهم ظاهرة الاستيلاء على الحسابات (ATO)، فإن بيانات الرصد عن بُعد لشبكات الاحتيال توفر طريقة أخرى. فقد أفادت شركة «ترانس يونيون» بزيادة بنسبة 21% في حجم حالات الاستيلاء على الحسابات الرقمية على مستوى العالم بين النصف الأول من عام 2024 والنصف الأول من عام 2025، مما يمثل استمرارًا لاتجاه نمو يمتد لفترة أطول بكثير.
كما يستهدف المهاجمون مراحل مختلفة من رحلة العميل. فقد وجدت شركة «ترانس يونيون» أن 8.3% من محاولات إنشاء الحسابات الرقمية على مستوى العالم كانت مشتبهًا في أنها عمليات احتيال في عام 2025، مما يجعل إنشاء الحساب المرحلة الأكثر خطورة في دورة حياة المستهلك. وقد مثل ذلك زيادة بنسبة 18% مقارنة بالعام السابق.
تتجاوز أهمية هذه الأرقام مجرد فتح الحسابات. فالمحتالون الذين ينجحون في إنشاء حسابات باستخدام هويات مسروقة أو مزورة يمكنهم إنشاء حسابات تبدو شرعية قبل استخدامها لاحقًا في أنشطة احتيالية. وعلى العكس من ذلك، فإن الحسابات الشرعية التي اجتازت بالفعل عمليات التحقق من الهوية قد تصبح أهدافًا للاستيلاء عليها بعد أشهر أو سنوات.
وهذا يشكل تحديًا لأنظمة منع الاحتيال التي تعتمد على لحظة زمنية محددة. فكون الهوية كانت صحيحة عند إنشاء الحساب لا يضمن أن الشخص الذي يتحكم في هذا الحساب اليوم هو نفس الشخص.
تساهم الروبوتات والهجمات الآلية في زيادة حجم جرائم انتحال الهوية
كان أكثر من نصف إجمالي حركة المرور على الويب آليًا في عام 2025، في حين استمرت الهجمات الموجهة ضد واجهات برمجة التطبيقات (API) في الارتفاع.
لقد أحدثت الأتمتة تغييرًا جذريًّا في الجوانب الاقتصادية لعملية الاستيلاء على الحسابات. فبدلاً من اختبار أسماء المستخدمين وكلمات المرور يدويًّا، يمكن للمهاجمين استخدام أدوات آلية لاختبار أعداد هائلة من بيانات الاعتماد، وتحديد الحسابات النشطة، وتركيز جهودهم على التركيبات الناجحة.
أظهر أحد التقارير أن أكثر من 53% من حركة المرور على الويب كانت آلية في عام 2025، بينما كان البشر مسؤولين عن حوالي 47% منها. واستهدفت 27% من هجمات الروبوتات واجهات برمجة التطبيقات (API) بدلاً من واجهات المستخدم التقليدية.
وتُظهر أبحاث أخرى الضغط الذي تتعرض له واجهات برمجة التطبيقات (API) هذه. وقد كشفت إحدى الدراسات عن زيادة بنسبة 113% على أساس سنوي في متوسط عدد الهجمات اليومية على واجهات برمجة التطبيقات (API) لكل مؤسسة، حيث ارتفع العدد من 121 إلى 258. كما كشفت الدراسة أن 61.2% من الهجمات على واجهات برمجة التطبيقات (API) تضمنت سير عمل غير مصرح به أو أنشطة غير عادية، بزيادة عن نسبة 30% المسجلة في عام 2024.
وتُعد حركة مرور عمليات تسجيل الدخول نافذة أخرى على هذه المشكلة. فقد وجدت F5 Labs أن 10.6% من حركة مرور المصادقة على الويب و5.2% من حركة مرور المصادقة عبر واجهات برمجة التطبيقات (API) للأجهزة المحمولة كانت خبيثة، حتى في البيئات التي تم فيها بالفعل نشر حلول للتصدي للبوتات.
تكتسب هذه الهجمات أهمية خاصة في سياق الاستيلاء على الحسابات، لأن الأتمتة تتيح للمجرمين العمل على نطاقٍ يستحيل تحقيقه يدويًّا. فمن الممكن اختبار قاعدة بيانات واحدة مسربة لبيانات الاعتماد على العديد من الخدمات، مستغلين ميل المستهلكين إلى إعادة استخدام أسماء المستخدمين وكلمات المرور عبر حسابات مختلفة.
أكثر من 97% من الهجمات التي تستهدف الهوية هي هجمات تستهدف كلمات المرور
شكلت هجمات «رش كلمات المرور» وغيرها من الهجمات واسعة النطاق على كلمات المرور أكثر من 97% من هجمات انتحال الهوية التي رصدتها شركة مايكروسوفت.
أفادت شركة مايكروسوفت أن الهجمات القائمة على الهوية زادت بنسبة 32% خلال النصف الأول من عام 2025، حيث شكلت الهجمات التي تستهدف كلمات المرور أكثر من 97% من الإجمالي. كما وجدت مايكروسوفت أن 85% من أسماء المستخدمين التي استهدفت بها هجمات «رش كلمات المرور» كانت قد ظهرت بالفعل في تسريبات معروفة لبيانات اعتماد المستخدمين.
كما أن تركيز البنية التحتية للهجمات أمر لافت للنظر أيضًا. فقد كان 20 رقمًا فقط من أرقام الأنظمة المستقلة — تمثل حوالي 0.04% من الشبكات — مسؤولة عن أكثر من 80% من حركة المرور الخبيثة المرتبطة بهجمات «رش كلمات المرور» التي قامت مايكروسوفت بقياسها.
لا تزال المصادقة متعددة العوامل واحدة من أقوى وسائل الدفاع ضد هجمات اختراق بيانات الاعتماد. وقد أفادت شركة مايكروسوفت بأن المصادقة متعددة العوامل (MFA) قادرة على صد أكثر من 99% من هجمات اختراق الهوية. لكن لا ينبغي النظر إلى المصادقة متعددة العوامل على أنها النهاية لعملية أمن الهوية.
يستهدف المهاجمون بشكل متزايد الثغرات الموجودة في نظام المصادقة، بما في ذلك استعادة الحسابات، وسرقة الجلسات، والهندسة الاجتماعية، وتغيير معلومات الحسابات الموثوقة. فالمجرم الذي يسيطر على جلسة مصدقة لا يحتاج بالضرورة إلى التغلب على عملية تسجيل الدخول الأصلية مرة أخرى.
ولهذا السبب، فإن منع الاستيلاء على الحسابات يتطلب بشكل متزايد من المؤسسات تقييم الهوية طوال دورة حياة الحساب، بدلاً من اعتبار المصادقة الناجحة دليلاً دائمًا على الثقة.
تعد الخدمات المصرفية الهدف الأكثر شيوعًا لعمليات الاستيلاء على الحسابات، لكن نطاق هذه العمليات يتجاوز القطاع المالي بكثير
كانت الحسابات المصرفية والمالية هي أكثر أنواع الحسابات تعرضًا للاختراق في عام 2026، لكن حسابات وسائل التواصل الاجتماعي والألعاب وخدمات التوصيل والاشتراكات وغيرها من الحسابات اليومية تشكل أيضًا أهدافًا مهمة.
وقد توصلت إحدى الدراسات إلى التوزيع التالي بين المستهلكين الذين أبلغوا عن تعرض حساباتهم للاختراق:
| نوع الحساب | النسبة المئوية لهجمات ATO |
| الحسابات المصرفية والمالية | 46% |
| وسائل التواصل الاجتماعي | 38 |
| توصيل الأطعمة والمواد الغذائية | 23 |
| الألعاب والمقامرة | 23 |
| الاشتراكات | 22 |
| المرافق العامة | 20 |
| بيع التذاكر | 15 |
| العملات المشفرة | 12% |
تُظهر هذه الأرقام أن المهاجمين يستهدفون القيمة المخزنة، وليس مجرد الأموال المخزنة.
قد يحتوي حساب توصيل الطعام الذي تعرض للاختراق على بيانات اعتماد الدفع. وقد يحتوي حساب الألعاب على سلع رقمية قيّمة. وقد يحتوي حساب الولاء على نقاط يمكن تحويلها أو استبدالها. وقد تكون لحسابات بيع التذاكر والاشتراكات قيمة عند إعادة بيعها، في حين أن حسابات وسائل التواصل الاجتماعي قد توفر هوية راسخة يمكن استغلالها في عمليات الاحتيال أو في عمليات هندسة اجتماعية أخرى.
ويعني هذا الاتساع في نطاق الهجمات أيضًا أن المؤسسات خارج قطاع الخدمات المالية أصبحت بحاجة متزايدة إلى النظر إلى الاستيلاء على الحسابات باعتباره مشكلة تتعلق بالهوية.
الخدمات المالية لا تزال هدفًا رئيسيًّا لمصلحة الضرائب الأسترالية (ATO)
شكلت الخدمات المالية 46% من حوادث الاستيلاء على الحسابات في عام 2026.
الجاذبية واضحة: فالحسابات المالية توفر للمهاجمين مساراً مباشراً نحو القيمة النقدية.
ومع ذلك، تُظهر مجموعات بيانات مختلفة أن مخاطر «ATO» لا تقتصر حصريًّا على القطاع المصرفي. فقد توصلت إحدى الدراسات إلى أن أعلى متوسط لمعدل «ATO» في عام 2025 سُجل في قطاع الإنترنت والبرمجيات بنسبة 0.99٪، يليه قطاع التجارة الرقمية والسفر بنسبة 0.82٪. أما قطاعا التمويل والتكنولوجيا المالية فقد سجلا متوسطًا بلغ 0.39٪.
وبالمثل، كشفت بيانات «ترانس يونيون» الأوسع نطاقًا المتعلقة بالاحتيال عن وجود مخاطر كبيرة خارج نطاق الخدمات المالية. فمن بين المعاملات التي جرت في الولايات المتحدة عام 2025، بلغت معدلات الاحتيال الرقمي المشتبه به 11.7% في المجتمعات الإلكترونية مثل مواقع المواعدة والمنتديات، و9.8% في مجال الألعاب.
خلاصة القول هي أن أي حساب يحتوي على أموال، أو بيانات اعتماد للدفع، أو معلومات شخصية، أو سمعة، أو أصول رقمية، أو امتيازات وصول، أو قيمة متراكمة، يمكن أن يصبح هدفاً مغرياً للمهاجمين.
الذكاء الاصطناعي وتقنية «ديب فايك» تغيران طبيعة هجمات الاستيلاء على الحسابات
تضمنت واحدة من كل خمس محاولات احتيال باستخدام البيانات البيومترية استخدام تقنية «ديب فايك»، في حين ارتفع عدد صور السيلفي المزيفة باستخدام هذه التقنية بنسبة 58% مقارنة بالفترة نفسها من العام الماضي.
لطالما ارتبط الاستيلاء على الحسابات بسرقة كلمات المرور و«حشو بيانات الاعتماد»، لكن الذكاء الاصطناعي التوليدي يوسع نطاق الأدوات المتاحة للمهاجمين.
يمكن استخدام تقنية «ديب فايك» في محاولات انتحال صفة عملاء حقيقيين أثناء عمليات التحقق من الهوية. كما يمكن للذكاء الاصطناعي التوليدي تحسين محتوى عمليات التصيد والهندسة الاجتماعية. ويمكن للأنظمة الآلية أن تساعد المجرمين على تنفيذ هجمات على نطاق أوسع، في حين يمكن لتقنيات «الحقن» إدخال مواد وسائطية مزورة مباشرةً في سير عمل عمليات التحقق.
شكلت تقنية «ديب فايك» واحدة من كل خمس محاولات احتيال باستخدام البيانات البيومترية، حيث ارتفع عدد صور السيلفي المزيفة باستخدام هذه التقنية بنسبة 58٪، وارتفعت هجمات «الإدخال» بنسبة 40٪ مقارنة بالفترة نفسها من العام الماضي.
ويقدم البحث الذي أجرته شركة «بيندروب» حول الاحتيال في مراكز الاتصال مثالاً آخر. شكلت عمليات الاستيلاء على الحسابات 39% من المكالمات الاحتيالية، بما في ذلك المحاولات المتعلقة بإعادة تعيين بيانات الاعتماد، وتغيير المعلومات الشخصية، وإعادة تفعيل الحسابات المقيدة. كما أشارت Pindrop إلى زيادة بنسبة 1,300% في معدل هجمات «ديب فايك» على مدار عام واحد، من حوالي هجمة واحدة كل يومين إلى سبع هجمات يوميًا.
وفي الوقت نفسه، سجلت مكتب التحقيقات الفيدرالي (FBI) في عام 2025 ما مجموعه 22,364 شكوى تحتوي على الوصف الجديد المتعلق بالذكاء الاصطناعي، وهو ما يمثل خسائر مُبلغ عنها تبلغ قيمتها حوالي 893 مليون دولار.
لا تحل الذكاء الاصطناعي محل التقنيات التقليدية للاستيلاء على الحسابات. بل إنها تجعل المراحل المختلفة للهجوم أكثر قابلية للتوسع وإقناعًا، من خلال الجمع بين سرقة بيانات الاعتماد، وانتحال الهوية، والهندسة الاجتماعية، والأنشطة الآلية، لتشكيل سلاسل هجمات تتزايد تعقيدًا.
أصبحت عمليات الاستيلاء على الحسابات هجمات متعددة الخطوات بشكل متزايد
ارتفعت حالات الاحتيال المتعلقة بالهوية التي تتألف من خطوات متعددة بنسبة 180٪، حيث ارتفعت نسبتها من 10٪ إلى 28٪ من إجمالي حالات الاحتيال المتعلقة بالهوية.
هذا هو أحد أهم التغييرات في الطريقة التي ينبغي أن تنظر بها المؤسسات إلى مسألة الاستيلاء على الحسابات.
لا يقتصر الاحتيال بالضرورة على عملية تسجيل دخول خبيثة. فقد يتمكن المهاجم من الحصول على بيانات الاعتماد عن طريق التصيد الاحتيالي أو برنامج سرقة المعلومات، ثم الوصول إلى حساب موجود، وتغيير المعلومات المرتبطة بذلك الحساب، وإضافة تفاصيل دفع جديدة، ثم الانتظار قبل محاولة استغلال الحساب لتحقيق مكاسب.
قد تبدو الإجراءات الفردية مشروعة عند النظر إليها كل على حدة.
وهذا يجعل السياق أكثر أهمية. فقد لا تشير كلمة المرور الصحيحة التي يتبعها تغيير في الجهاز بالضرورة إلى وجود احتيال. وكذلك الحال بالنسبة لتغيير العنوان أو إجراء معاملة ذات قيمة عالية. لكن ظهور عدة إشارات غير عادية في آن واحد قد يشير إلى واقع مختلف تمامًا.
ولذلك، فإن الكشف عن الاستيلاء على الحسابات يعتمد بشكل متزايد على ربط الإشارات عبر التفاعل بأكمله، بدلاً من الاكتفاء بالتساؤل عما إذا كان أي حدث فردي يبدو احتياليًا عند النظر إليه بمعزل عن غيره.
التوثيق متعدد العوامل (MFA) أمر ضروري، لكن التحقق من الهوية لا يمكن أن يقتصر على مرحلة تسجيل الدخول
يمكن لنظام MFA أن يمنع أكثر من 99% من هجمات انتحال الهوية، لكن المهاجمين لا يزال بإمكانهم استهداف عمليات الاستعادة والجلسات المصادق عليها والأنشطة التي تحدث بعد تسجيل الدخول.
لا ينبغي التقليل من أهمية الفعالية المستمرة لتقنية المصادقة متعددة العوامل (MFA). ففيما يتعلق بالهجمات التي تستهدف بيانات الاعتماد، تظل هذه التقنية واحدة من أكثر الضوابط الأمنية فعاليةً المتاحة. ويكمن التحدي في أن الاستيلاء على الحسابات يمثل نطاقًا أوسع من مجرد سرقة بيانات الاعتماد.
بمجرد أن يتم المصادقة على هوية المستخدم بنجاح، تواصل الشركات اتخاذ قرارات ثقة ضمنية طوال فترة العلاقة. وقد تتطلب تلك اللحظات مستويات مختلفة من الضمان.
بدلاً من تعريض كل عميل لأقصى قدر من الصعوبات خلال كل تفاعل، يمكن للمؤسسات تطبيق إجراءات تحقق متدرجة عندما تتغير درجة المخاطر. ويمكن أن توفر عملية التحقق من وثائق الهوية، والبيانات البيومترية، وذكاء الأجهزة، والإشارات السلوكية، وسياق المعاملة أدلة إضافية عندما يتطلب التفاعل مزيدًا من التدقيق.
الهدف ليس التحقق من هوية العملاء مرارًا وتكرارًا لمجرد التحقق. بل هو تحديد المستوى المناسب من الثقة اللازم للعمل الذي يتم تنفيذه.
المستهلكون على استعداد لقبول المزيد من إجراءات التحقق عندما تبرر المخاطر ذلك
قال 93 في المائة من المستهلكين إنهم سيقبلون بإجراء تحقق إضافي عند تسجيل الدخول أو إتمام عملية الدفع إذا كان ذلك سيقلل من مخاطر تعرضهم للاحتيال.
لطالما واجهت فرق مكافحة الاحتيال معضلة صعبة. ففي حين أن تشديد الضوابط يمكن أن يقلل من حالات الاحتيال، إلا أن الإجراء المفرط قد يثير استياء العملاء الشرعيين ويؤدي إلى انخفاض معدلات التحويل.
تشير أحدث البيانات إلى أن المستهلكين يكونون أكثر تقبلاً لتدابير الأمان الإضافية عندما يفهمون سبب استخدامها.
أظهرت دراسة أن 93% من المستهلكين مستعدون لقبول إجراءات تحقق إضافية أثناء تسجيل الدخول أو إتمام عملية الدفع إذا كان ذلك يقلل من مخاطر الاحتيال. وفي الوقت نفسه، فإن التدخل غير الضروري ينطوي على تكلفة ملموسة. وقدرت إحدى التقديرات أن متوسط تكلفة «النتيجة الإيجابية الخاطئة» يبلغ 135 دولارًا على مستوى شبكتها، وترتفع هذه التكلفة إلى 496 دولارًا في مجال التجارة الإلكترونية.
وبالتالي، فإن التحدي لا يكمن في الاختيار بين الأمن وتجربة العميل، بل في تحديد متى يكون فرض قيود إضافية مبرراً.
يمكن أن يتيح التحقق من الهوية القائم على المخاطر للمستخدمين ذوي المخاطر المنخفضة مواصلة استخدام الخدمة بأقل قدر من التعطيل، مع تفعيل إجراءات تحقق أكثر صرامة عندما تشير سلوكيات الحساب أو خصائص المعاملات أو إشارات الجهاز أو أي أدلة أخرى إلى وجود مخاطر مرتفعة.
قد يؤدي الاستيلاء على الحساب إلى الإضرار بثقة العملاء بشكل دائم
فقد ما يقرب من نصف ضحايا الاستيلاء على الحسابات ثقتهم في الشركة المتضررة أو توقفوا عن استخدام خدماتها تمامًا.
لا ينتهي الأثر المالي لعمليات الاستيلاء على الحسابات بمجرد سداد قيمة المعاملات الاحتيالية.
أظهر أحد التقارير أن 22% من المستهلكين في الولايات المتحدة تعرضوا لاختراق حساباتهم خلال العام الماضي. ومن بين الضحايا، قال 35% إنهم فقدوا ثقتهم في الشركة المعنية، بينما توقف 11% آخرون عن استخدام خدماتها بشكل نهائي.
كما أن طريقة استجابة المؤسسات لها أهمية أيضًا. فقد أفاد 37% من الضحايا بأن الشركة أبلغتهم بحدوث الاختراق، في حين اكتشف 13% منهم المشكلة فقط بعد أن تم حظر دخولهم إلى حساباتهم الخاصة. وقال واحد من كل خمسة أشخاص إن حل المشكلة استغرق أكثر من أسبوع، ومن بينهم 4% ظلت حالاتهم دون حل عند إجراء الاستطلاع.
في المقابل، أفاد 82% من المستهلكين بأن نظرتهم إلى الشركة ستتحسن إذا ما قامت بحل حادثة احتيال بسرعة.
تحوّل هذه الإحصاءات مسألة الاستيلاء على الحسابات من مجرد حساب للخسائر الناجمة عن الاحتيال إلى مسألة تتعلق بالاحتفاظ بالعملاء.
يثق المستهلكون في المؤسسات ويكلفونها بمعلومات هويتهم وبيانات الدفع وبيانات حساباتهم. وعندما تتعرض هذه الثقة للخطر، فإن جودة وسرعة الاستجابة يمكن أن تحددا ما إذا كانت العلاقة ستستمر أم لا.
لماذا يتطلب الاستيلاء على الحسابات الاستفادة المستمرة من المعلومات الاستخباراتية المتعلقة بالهوية
يكشف الاستيلاء على الحساب عن نقطة ضعف جوهرية في الأساليب التقليدية المتبعة في مجال الهوية الرقمية: فالثقة تتغير بمرور الوقت.
يمكن لأي شخص شرعي إنشاء حساب واجتياز عملية التحقق من الهوية بنجاح. ويمكن لهذا الشخص نفسه تفعيل المصادقة متعددة العوامل لاحقًا واستخدام هذا الحساب بأمان لسنوات. ولا يضمن أي من هذه الأحداث أن تكون كل تفاعلات مستقبلية مع الحساب شرعية.
تنتشر هجمات الاحتيال الحديثة على طول مسار تجربة العميل. فهي تتكيف وتستهدف اللحظات التي يُفترض فيها وجود الثقة بدلاً من التحقق منها.
ولهذا السبب، أصبح من الضروري بشكل متزايد أن تستند قرارات تحديد الهوية إلى طبقات متعددة من الأدلة. فالمستندات والبيانات البيومترية يمكنها إثبات الهوية، في حين أن الإشارات المستمدة من الأجهزة والسلوك والمعاملات يمكن أن توفر سياقًا يوضح كيفية استخدام تلك الهوية. ومن ثم، يمكن أن تؤدي المواقف التي تنطوي على مخاطر أعلى إلى إجراء عمليات تحقق إضافية، بدلًا من إجبار كل عميل على المرور بنفس العملية.
في «مايكروبلينك»، نصف هذا النهج الأوسع نطاقًا بـ«اعرف الفاعل» (Know Your Actor): أي فهم من أو ما الذي يقف وراء التفاعل، والتقييم المستمر لما إذا كانت الأدلة المتاحة تدعم الإجراء الذي يجري محاولة اتخاذه.
ويكتسب هذا الأمر أهمية خاصة مع تزايد انتشار العوامل التي تعمل بالذكاء الاصطناعي. فالتفاعلات الرقمية ستشمل بشكل متزايد ليس فقط البشر، بل أيضًا البرامج التي تعمل نيابة عنهم. وسيظل التحقق من الهوية عند إنشاء الحساب أمرًا مهمًا، لكن سيتعين على المؤسسات أيضًا أن تفهم من الذي يتصرف، وتحت سلطة من، وما إذا كان السلوك منطقيًّا في سياق العلاقة.
إحصائيات الاستيلاء على الحسابات التي يجب متابعتها في عام 2026 وما بعده
لا تشير أحدث البيانات إلى اختفاء ظاهرة الاستيلاء على الحسابات، بل تشير إلى تطورها.
قد تنخفض الخسائر في الوقت الذي يرتفع فيه عدد الضحايا. وقد تتحسن إجراءات الحماية الخاصة بالمصادقة في الوقت الذي يتجه فيه المهاجمون نحو استعادة الحسابات أو الجلسات المصادق عليها. وقد تنخفض معدلات الاحتيال بشكل إجمالي، في حين تصبح قطاعات معينة أو أنواع حسابات محددة أو مراحل معينة من رحلة العميل أكثر عرضة للاستهداف.
ولهذا السبب، لا توجد إحصائية واحدة تعطي صورة كاملة عن منظمة ATO.
الاتجاه الأبرز الذي تظهره بيانات عامي 2025 و2026 هو أن الاحتيال المتعلق بالهوية أصبح أكثر ترابطًا. فقد أصبحت الهجمات التي تستهدف بيانات الاعتماد، والروبوتات الآلية، والهويات المزيفة، والتزييف العميق، والهندسة الاجتماعية، والاستيلاء على الحسابات، تتداخل بشكل متزايد بدلاً من أن تعمل كفئات منفصلة.
وبالنسبة للمؤسسات، فإن الآثار المترتبة على ذلك واضحة بنفس القدر. فلا يمكن التعامل مع الهوية على أنها أمر يتم تحديده مرة واحدة عند انضمام العميل، ثم يُعتمد عليه إلى الأبد. ومع تزايد قدرة المهاجمين على التكيف، تحتاج المؤسسات إلى القدرة على بناء الثقة وإعادة بنائها طوال دورة حياة العميل.







