

Estatísticas sobre fraudes de apropriação de contas: os dados mais recentes sobre ATO para 2026

A invasão de contas (ATO) continua sendo uma das formas mais significativas de fraude de identidade em 2026. Em 2025, mais de 6 milhões de consumidores nos EUA foram vítimas de um ataque de ATO, o que representa um aumento de 18% em relação ao ano anterior. As perdas associadas à invasão de contas ultrapassaram US$ 15 bilhões, tornando-a a categoria de fraude individual mais onerosa monitorada pela Javelin Strategy & Research.
Ao mesmo tempo, os dados revelam uma mudança importante no panorama da fraude. As perdas decorrentes da invasão de contas, na verdade, diminuíram 4% em relação ao ano anterior, apesar do aumento no número de vítimas. Os fraudadores estão visando mais contas, utilizando ataques cada vez mais automatizados e encontrando valor em contas que vão muito além dos serviços bancários tradicionais.
De ataques a credenciais e bots a deepfakes e engenharia social assistida por IA, os métodos utilizados para comprometer identidades digitais continuam a evoluir. As estatísticas a seguir sobre fraudes por invasão de contas oferecem um panorama da magnitude do problema em 2026, onde os ataques estão ocorrendo e como as empresas e os consumidores estão sendo afetados.
Estatísticas sobre fraudes de apropriação de contas importantes em 2026
As estatísticas mais recentes mostram que os ataques de ATO estão afetando milhões de consumidores, ao mesmo tempo em que se tornam parte de um ecossistema mais amplo de fraude de identidade que abrange a criação de contas, a autenticação, as transações e a recuperação de contas.
Entre as estatísticas mais importantes, destacam-se:
- Mais de US$ 15 bilhões foram perdidos devido a ataques de invasão de contas nos EUA em 2025.
- Seis milhões de consumidores norte-americanos foram vítimas de invasão de conta em 2025, um aumento de 18% em relação ao ano anterior.
- 22% dos consumidores dos EUA relataram ter sofrido invasão de conta no último ano.
- O volume de invasões de contas aumentou 141% entre o primeiro semestre de 2021 e o primeiro semestre de 2025.
- Em 2025, 8,3% das tentativas de criação de contas digitais em todo o mundo foram suspeitas de fraude.
- 46% dos consumidores que passaram por uma experiência de ATO afirmaram que perderam a confiança na empresa afetada ou deixaram de utilizá-la definitivamente.
- Mais de 97% dos ataques à identidade observados pela Microsoft foram ataques a senhas.
- Uma em cada cinco tentativas de fraude biométrica envolveu um deepfake
- De acordo com a Pindrop, 39% das chamadas relacionadas a fraudes recebidas por centrais de atendimento estavam associadas a tentativas de invasão de contas.
- As contas bancárias e financeiras representaram 46% dos incidentes relacionados à ATO relatados pelos consumidores
Em conjunto, esses números ilustram por que a invasão de contas não deve mais ser vista simplesmente como um problema de segurança no login. Um ataque pode começar com credenciais roubadas, mas as consequências podem se estender à recuperação de senha, alterações em pagamentos, resgates de pontos de fidelidade, transferências de alto valor e outras atividades ao longo de todo o ciclo de vida do cliente.
Perdas decorrentes de invasões de contas continuam acima de US$ 15 bilhões
Os prejuízos decorrentes de invasões de contas nos EUA ultrapassaram US$ 15 bilhões em 2025, embora o total de prejuízos decorrentes de invasões de contas (ATO) tenha diminuído 4% em relação ao ano anterior.
De acordo com o Estudo sobre Fraudes de Identidade de 2026, da Javelin Strategy & Research, a invasão de contas continuou sendo a categoria de fraude mais onerosa entre as analisadas. Aproximadamente 6 milhões de consumidores norte-americanos foram vítimas de invasão de contas em 2025, um aumento de 18% em relação a 2024.
Isso gera uma divergência interessante nos dados: mais pessoas estão sofrendo invasões de contas, embora as perdas financeiras totais associadas a esses ataques tenham diminuído ligeiramente.
Essa tendência fica ainda mais clara quando analisada no contexto mais amplo da fraude de identidade. A Javelin estimou que o total de perdas decorrentes de fraudes de identidade nos EUA, excluindo golpes, será de US$ 27,3 bilhões em 2025, valor praticamente inalterado em relação aos US$ 27,2 bilhões do ano anterior. Aproximadamente 18 milhões de pessoas foram afetadas.
A fraude envolvendo novas contas seguiu uma tendência oposta. As perdas aumentaram para aproximadamente US$ 7 bilhões, enquanto o número de vítimas cresceu 31%, chegando a 5,4 milhões.
Isso é importante porque a fraude na abertura de novas contas e a apropriação de contas são diferentes manifestações do mesmo problema subjacente de identidade. Em um cenário, um fraudador usa informações de identidade roubadas ou sintéticas para abrir uma nova conta. No outro, um invasor compromete uma identidade na qual uma empresa já aprendeu a confiar.
Os dados mais abrangentes do FBI sobre crimes cibernéticos fornecem um contexto adicional. O Centro de Denúncias de Crimes na Internet do FBI registrou US$ 20,877 bilhões em perdas decorrentes de crimes cibernéticos denunciados durante 2025, um aumento de 26% em relação ao ano anterior, com mais de 1 milhão de denúncias. As denúncias de roubo de identidade aumentaram 48%, passando de 21.403 em 2024 para 31.675 em 2025.
O FBI não mantém uma categoria específica para a invasão de contas; portanto, seus números relativos ao roubo de identidade e à violação de dados pessoais não devem ser considerados indicadores diretos de invasão de contas (ATO). No entanto, eles ilustram a magnitude do ecossistema de identidade e credenciais que contribui para a invasão de contas.
Os casos de invasão de contas aumentaram drasticamente nos últimos cinco anos
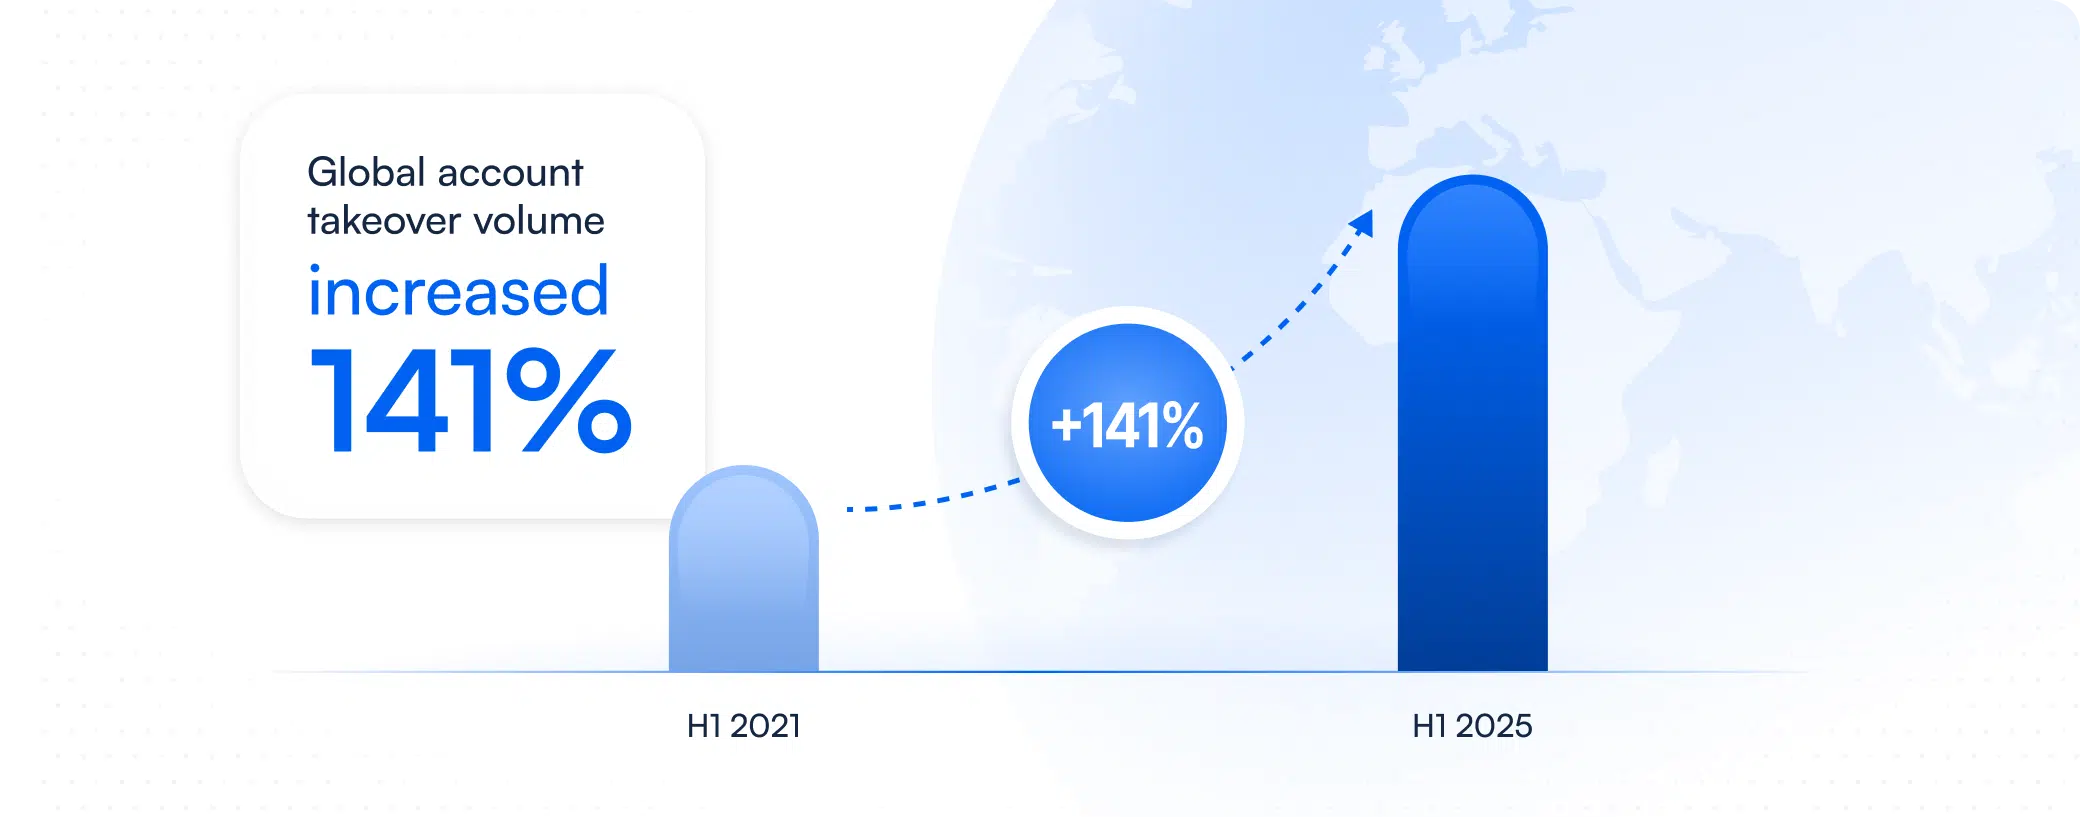
Embora as estimativas de prejuízo ofereçam uma maneira de compreender o ATO, os dados de telemetria das redes de fraude oferecem outra. A TransUnion relatou um aumento de 21% no volume global de apropriação de contas digitais entre o primeiro semestre de 2024 e o primeiro semestre de 2025, dando continuidade a uma tendência de crescimento muito mais prolongada.
Os invasores também estão visando diferentes etapas da jornada do cliente. A TransUnion constatou que 8,3% das tentativas globais de criação de contas digitais foram suspeitas de fraude em 2025, tornando a criação de contas a etapa de maior risco no ciclo de vida do consumidor. Isso representou um aumento de 18% em relação ao ano anterior.
A importância desses números vai além da abertura de contas. Os fraudadores que conseguem criar contas usando identidades roubadas ou falsificadas podem estabelecer contas que parecem legítimas antes de utilizá-las para atividades fraudulentas posteriores. Por outro lado, contas legítimas que já passaram por verificações de identidade podem se tornar alvos de invasão meses ou anos depois.
Isso representa um desafio para os sistemas de prevenção de fraudes baseados em um único momento no tempo. Uma identidade que era legítima no momento da criação de uma conta não garante que a pessoa que controla essa conta hoje seja a mesma pessoa.
Os bots e os ataques automatizados estão aumentando a escala da fraude de identidade
Mais da metade de todo o tráfego da web era automatizado em 2025, enquanto os ataques contra APIs continuavam a aumentar.
A automação mudou radicalmente a dinâmica econômica do roubo de contas. Em vez de testar manualmente nomes de usuário e senhas individualmente, os invasores podem usar ferramentas automatizadas para testar um número enorme de credenciais, identificar contas ativas e concentrar seus esforços nas combinações bem-sucedidas.
Um relatório revelou que, em 2025, mais de 53% do tráfego na web era automatizado, restando aos seres humanos a responsabilidade por aproximadamente 47%. Vinte e sete por cento dos ataques de bots tinham como alvo APIs, em vez das interfaces de usuário tradicionais.
Outras pesquisas ilustram a pressão que está sendo exercida sobre essas APIs. Um estudo constatou um aumento de 113% em relação ao ano anterior na média diária de ataques a APIs por empresa, passando de 121 para 258. Também constatou que 61,2% dos ataques a APIs envolveram fluxos de trabalho não autorizados ou atividades anormais, um aumento em relação aos 30% registrados em 2024.
O tráfego de login oferece outra perspectiva sobre o problema. A F5 Labs constatou que 10,6% do tráfego de autenticação na web e 5,2% do tráfego de autenticação em APIs móveis eram maliciosos, mesmo em ambientes onde já havia sido implementada a mitigação de bots.
Esses ataques são particularmente importantes para a apropriação de contas, pois a automação permite que os criminosos ajam em uma escala que seria impossível manualmente. Um único banco de dados de credenciais vazadas pode ser utilizado para testar vários serviços, explorando a tendência dos consumidores de reutilizar nomes de usuário e senhas em diferentes contas.
Mais de 97% dos ataques à identidade são ataques a senhas
Os ataques do tipo “password spray” e outros ataques em grande escala contra senhas representaram mais de 97% dos ataques à identidade observados pela Microsoft.
A Microsoft informou que os ataques baseados em identidade aumentaram 32% durante o primeiro semestre de 2025, sendo que os ataques por senha representaram mais de 97% do total. A Microsoft também constatou que 85% dos nomes de usuário alvo de ataques do tipo “password spray” já haviam aparecido em vazamentos conhecidos de credenciais.
A concentração da infraestrutura de ataque também é impressionante. Apenas 20 números de sistemas autônomos, representando aproximadamente 0,04% das redes, foram responsáveis por mais de 80% do tráfego malicioso de “password spray” medido pela Microsoft.
A autenticação multifatorial continua sendo uma das defesas mais eficazes contra ataques às credenciais. A Microsoft informou que a MFA é capaz de bloquear mais de 99% dos ataques à identidade. No entanto, a MFA não deve ser vista como o fim do processo de segurança de identidade.
Os invasores têm como alvo, cada vez mais, vulnerabilidades relacionadas à autenticação, incluindo recuperação de contas, roubo de sessão, engenharia social e alterações nas informações de contas confiáveis. Um criminoso que obtém o controle de uma sessão autenticada não precisa necessariamente contornar o processo de login original novamente.
É por isso que a prevenção contra a invasão de contas exige, cada vez mais, que as organizações avaliem a identidade ao longo de todo o ciclo de vida da conta, em vez de considerar a autenticação bem-sucedida como prova permanente de confiança.
O setor bancário é o alvo mais comum de invasão de contas, mas as invasões vão muito além do setor financeiro
As contas bancárias e financeiras foram o tipo de conta mais frequentemente comprometida em 2026, mas as contas de redes sociais, jogos, entregas, assinaturas e outras contas do dia a dia também são alvos importantes.
Um estudo constatou a seguinte distribuição entre os consumidores que relataram invasão de conta:
| Tipo de conta | Porcentagem de ataques ATO |
| Contas bancárias e financeiras | 46% |
| Redes sociais | 38% |
| Entrega de alimentos e mantimentos | 23% |
| Jogos e apostas | 23% |
| Assinaturas | 22% |
| Serviços públicos | 20% |
| Venda de ingressos | 15% |
| Criptomoedas | 12% |
Esses números demonstram que os invasores buscam o valor armazenado, e não apenas o dinheiro depositado.
Uma conta de entrega de comida comprometida pode conter credenciais de pagamento. Uma conta de jogos pode conter bens digitais valiosos. Uma conta de fidelidade pode conter pontos que podem ser transferidos ou resgatados. Contas de venda de ingressos e assinaturas podem ter valor de revenda, enquanto contas de redes sociais podem fornecer uma identidade estabelecida que pode ser explorada para golpes ou outras táticas de engenharia social.
Essa superfície de ataque cada vez mais ampla também significa que as organizações fora do setor de serviços financeiros precisam, cada vez mais, encarar a invasão de contas como um problema de identidade.
Os serviços financeiros continuam sendo um dos principais alvos da ATO
Os serviços financeiros representaram 46% dos incidentes de invasão de contas em 2026.
O motivo é simples: as contas financeiras oferecem aos invasores um caminho direto para obter valor monetário.
No entanto, diferentes conjuntos de dados mostram que o risco de ATO não se concentra exclusivamente no setor bancário. Um estudo constatou que a maior taxa média de ATO em 2025 se deu no setor de Internet e Software, com 0,99%, seguido pelo comércio digital e pelo setor de viagens, com 0,82%. Os setores financeiro e de fintech registraram uma taxa média de 0,39%.
Os dados mais abrangentes da TransUnion sobre fraudes também revelaram riscos significativos fora do setor de serviços financeiros. Entre as transações realizadas nos EUA em 2025, as taxas de suspeita de fraude digital chegaram a 11,7% em comunidades online, como sites de namoro e fóruns, e a 9,8% no setor de jogos.
A conclusão é que qualquer conta que contenha dinheiro, credenciais de pagamento, informações pessoais, reputação, ativos digitais, privilégios de acesso ou valor acumulado pode se tornar um alvo atraente para um invasor.
A IA e os deepfakes estão mudando a forma como ocorrem os ataques de invasão de contas
Uma em cada cinco tentativas de fraude biométrica envolveu um deepfake, enquanto o número de selfies com deepfake aumentou 58% em relação ao ano anterior.
A invasão de contas tem sido tradicionalmente associada ao roubo de senhas e ao “credential stuffing”, mas a IA generativa está ampliando o leque de ferramentas à disposição dos invasores.
Os deepfakes podem ser usados em tentativas de se passar por clientes legítimos durante verificações de identidade. A IA generativa pode aprimorar o conteúdo de phishing e engenharia social. Sistemas automatizados podem ajudar criminosos a executar ataques em maior escala, enquanto técnicas de injeção podem introduzir mídia manipulada diretamente nos fluxos de trabalho de verificação.
Os deepfakes representaram uma em cada cinco tentativas de fraude biométrica, com um aumento de 58% nas selfies falsificadas por deepfake e de 40% nos ataques de injeção em relação ao ano anterior.
A pesquisa da Pindrop sobre fraudes em centrais de atendimento oferece outro exemplo. A apropriação de contas representou 39% das chamadas fraudulentas, incluindo tentativas envolvendo redefinição de credenciais, alterações em informações de identificação pessoal e reativação de contas restritas. A Pindrop também relatou um aumento de 1.300% na taxa de ataques deepfake ao longo de um ano, passando de aproximadamente um a cada dois dias para sete por dia.
Enquanto isso, o FBI registrou 22.364 denúncias contendo seu novo descritor de IA em 2025, representando aproximadamente US$ 893 milhões em perdas relatadas.
A IA não substitui as técnicas tradicionais de invasão de contas. Em vez disso, ela pode tornar as diferentes etapas de um ataque mais escaláveis e convincentes, combinando roubo de credenciais, falsificação de identidade, engenharia social e atividades automatizadas em cadeias de ataque cada vez mais complexas.
A invasão de contas está se tornando cada vez mais um ataque em várias etapas
Os esquemas de fraude de identidade em várias etapas aumentaram 180%, passando de 10% para 28% do total de fraudes de identidade.
Essa é uma das mudanças mais importantes na forma como as organizações devem encarar a invasão de contas.
A fraude não começa e termina necessariamente com um login malicioso. Um invasor pode obter credenciais por meio de phishing ou de um programa de roubo de informações, acessar uma conta existente, alterar as informações associadas a essa conta, configurar novos dados de pagamento e, em seguida, aguardar antes de tentar obter algum benefício.
As ações isoladas podem parecer legítimas quando consideradas separadamente.
Isso torna o contexto cada vez mais importante. Uma senha inserida corretamente seguida por uma troca de dispositivo pode não indicar necessariamente fraude. O mesmo vale para uma mudança de endereço ou uma transação de alto valor. Mas vários sinais incomuns que ocorrem simultaneamente podem revelar uma realidade bem diferente.
A detecção de apropriação de conta, portanto, depende cada vez mais da análise de sinais interligados ao longo de toda a interação, em vez de avaliar se um evento isolado parece fraudulento.
A autenticação multifatorial (MFA) é essencial, mas a verificação de identidade não pode se limitar ao login
A MFA consegue bloquear mais de 99% dos ataques de identidade, mas os invasores ainda podem ter como alvo os processos de recuperação, as sessões autenticadas e as atividades que ocorrem após o login.
A eficácia contínua da MFA não deve ser subestimada. No que diz respeito a ataques baseados em credenciais, ela continua sendo um dos controles de segurança mais valiosos disponíveis. O desafio é que a apropriação de contas vai além do roubo de credenciais.
Depois que um usuário é autenticado com sucesso, as empresas continuam tomando decisões implícitas de confiança ao longo de todo o relacionamento. Esses momentos podem exigir diferentes níveis de garantia.
Em vez de submeter todos os clientes ao máximo de dificuldade em cada interação, as organizações podem adotar uma verificação mais rigorosa quando o nível de risco muda. A verificação de documentos de identidade, dados biométricos, inteligência de dispositivos, sinais comportamentais e o contexto da transação podem fornecer evidências adicionais quando uma interação exige maior escrutínio.
O objetivo não é verificar os clientes repetidamente apenas pelo simples fato de verificar. Trata-se de estabelecer o nível adequado de confiança para a ação que está sendo realizada.
Os consumidores estão dispostos a aceitar mais verificações quando o risco justifica isso
Noventa e três por cento dos consumidores afirmaram que aceitariam uma verificação adicional no momento do login ou da finalização da compra, caso isso reduzisse o risco de fraude.
As equipes de combate à fraude têm enfrentado, tradicionalmente, um dilema difícil. Controles mais rigorosos podem reduzir a fraude, mas atritos excessivos podem frustrar os clientes legítimos e diminuir a taxa de conversão.
Os dados mais recentes sugerem que os consumidores se mostram mais receptivos a medidas adicionais de segurança quando compreendem por que elas são adotadas.
Um estudo constatou que 93% dos consumidores estavam dispostos a aceitar uma verificação adicional durante o login ou a finalização da compra, desde que isso reduzisse o risco de fraude. Ao mesmo tempo, intervenções desnecessárias acarretam um custo mensurável. Uma estimativa aponta que o custo médio de um falso positivo é de US$ 135 em toda a rede, chegando a US$ 496 no comércio digital.
O desafio, portanto, não é escolher entre segurança e experiência do cliente. Trata-se de determinar quando um atrito adicional se justifica.
A verificação de identidade baseada em risco pode permitir que usuários de baixo risco continuem com o mínimo de interrupção, ao mesmo tempo em que aciona uma verificação mais rigorosa quando o comportamento da conta, as características da transação, os sinais do dispositivo ou outras evidências indicarem um risco elevado.
A invasão de contas pode prejudicar permanentemente a confiança dos clientes
Quase metade das vítimas de invasão de contas perdeu a confiança na empresa afetada ou deixou de utilizá-la por completo.
O impacto financeiro da invasão de contas não termina com o reembolso das transações fraudulentas.
Um relatório revelou que 22% dos consumidores dos EUA foram vítimas de invasão de conta no ano anterior. Entre as vítimas, 35% afirmaram ter perdido a confiança na empresa envolvida e outros 11% deixaram de utilizá-la definitivamente.
A forma como as organizações respondem também é importante. Trinta e sete por cento das vítimas afirmaram que a empresa as notificou sobre a invasão, enquanto 13% só descobriram o problema depois de terem sido impedidas de acessar suas próprias contas. Uma em cada cinco afirmou que a resolução do incidente levou mais de uma semana, incluindo 4% cujos casos ainda estavam sem solução no momento da pesquisa.
Em contrapartida, 82% dos consumidores afirmaram que sua percepção sobre uma empresa melhoraria se ela resolvesse rapidamente um incidente de fraude.
Essas estatísticas transformam a invasão de contas de um cálculo de perdas por fraude em uma questão de retenção de clientes.
Os consumidores confiam às organizações suas informações de identidade, credenciais de pagamento e dados de conta. Quando essa confiança é comprometida, a qualidade e a rapidez da resposta podem determinar se o relacionamento sobreviverá.
Por que a invasão de contas exige inteligência contínua de identidade
A invasão de contas expõe uma falha fundamental nas abordagens tradicionais à identidade digital: a confiança muda com o tempo.
Uma pessoa legítima pode criar uma conta e passar com sucesso na verificação de identidade. Essa mesma pessoa pode, posteriormente, ativar a autenticação multifatorial (MFA) e usar essa conta com segurança por anos. Nenhum desses eventos garante que todas as interações futuras com a conta sejam legítimas.
Os ataques fraudulentos modernos ocorrem ao longo de toda a jornada do cliente. Eles se adaptam e visam os momentos em que a confiança é presumida, em vez de verificada.
É por isso que as decisões relacionadas à identidade precisam, cada vez mais, incorporar múltiplas camadas de evidências. Documentos e dados biométricos podem comprovar a identidade, enquanto sinais relacionados a dispositivos, comportamentos e transações podem fornecer contexto sobre como essa identidade está sendo utilizada. Momentos de maior risco podem, então, acionar uma verificação adicional, em vez de obrigar todos os clientes a passar pelo mesmo processo.
Na Microblink, descrevemos essa abordagem mais ampla como “Conheça seu Ator”: compreender quem ou o que está por trás de uma interação e avaliar continuamente se as evidências disponíveis corroboram a ação que está sendo tentada.
Isso é particularmente importante à medida que os agentes de IA se tornam mais comuns. As interações digitais envolverão cada vez mais não apenas seres humanos, mas também softwares agindo em nome deles. Comprovar a identidade na criação de contas continuará sendo importante, mas as organizações também precisarão entender quem está agindo, sob a autoridade de quem e se o comportamento faz sentido no contexto do relacionamento.
As estatísticas sobre invasão de contas a serem observadas em 2026 e nos anos seguintes
Os dados mais recentes não indicam o desaparecimento da invasão de contas. Eles indicam sua evolução.
Os prejuízos podem diminuir, enquanto o número de vítimas aumenta. As defesas de autenticação podem melhorar, enquanto os invasores passam a se concentrar na recuperação de contas ou em sessões autenticadas. As taxas de fraude podem diminuir de forma geral, enquanto setores específicos, tipos de contas ou etapas da jornada do cliente passam a ser alvos cada vez mais frequentes.
É por isso que nenhuma estatística isolada oferece um panorama completo da ATO.
A tendência mais evidente nos dados de 2025 e 2026 é que a fraude de identidade está se tornando cada vez mais interligada. Ataques a credenciais, bots automatizados, identidades sintéticas, deepfakes, engenharia social e invasão de contas se sobrepõem cada vez mais, em vez de funcionarem como categorias distintas.
Para as organizações, a implicação é igualmente clara. A identidade não pode ser tratada como algo estabelecido uma vez por ocasião da integração e, a partir daí, considerado confiável indefinidamente. À medida que os invasores se tornam mais adaptáveis, as organizações precisam ter a capacidade de estabelecer e restabelecer a confiança ao longo de todo o ciclo de vida do cliente.







