

Estadísticas sobre el fraude por apropiación de cuentas: los últimos datos sobre ATO correspondientes a 2026

La apropiación de cuentas (ATO) sigue siendo una de las formas más importantes de fraude de identidad en 2026. En 2025, más de 6 millones de consumidores estadounidenses sufrieron un ataque de apropiación de cuentas, lo que supone un aumento del 18 % con respecto al año anterior. Las pérdidas asociadas a la apropiación de cuentas superaron los 15 000 millones de dólares, lo que la convierte en la categoría de fraude individual más costosa de las que realiza un seguimiento Javelin Strategy & Research.
Al mismo tiempo, los datos revelan un cambio importante en el panorama del fraude. Las pérdidas por apropiación de cuentas disminuyeron, de hecho, un 4 % interanual, a pesar del aumento del número de víctimas. Los estafadores están atacando más cuentas, utilizando ataques cada vez más automatizados y encontrando valor en cuentas que van mucho más allá de la banca tradicional.
Desde los ataques a las credenciales y los bots hasta los «deepfakes» y la ingeniería social asistida por IA, los métodos utilizados para comprometer las identidades digitales siguen evolucionando. Las siguientes estadísticas sobre el fraude por apropiación de cuentas ofrecen una visión general de la magnitud del problema en 2026, dónde se producen los ataques y cómo se ven afectados las empresas y los consumidores.
Estadísticas clave sobre el fraude por suplantación de cuentas importantes en 2026
Las últimas estadísticas revelan que los ataques de ATO están afectando a millones de consumidores y se están convirtiendo en parte de un ecosistema más amplio de fraude de identidad que abarca la creación de cuentas, la autenticación, las transacciones y la recuperación de cuentas.
Entre las estadísticas más importantes se encuentran:
- En 2025, se perdieron más de 15 000 millones de dólares en Estados Unidos a causa de ataques de suplantación de identidad en cuentas.
- En 2025, 6 millones de consumidores estadounidenses fueron víctimas de una apropiación de cuenta, lo que supone un aumento del 18 % con respecto al año anterior.
- El 22 % de los consumidores estadounidenses declaró haber sufrido una apropiación de cuenta durante el último año.
- El volumen de apropiaciones de cuentas aumentó un 141 % entre el primer semestre de 2021 y el primer semestre de 2025.
- En 2025, se sospechó que el 8,3 % de los intentos de creación de cuentas digitales a nivel mundial eran fraudulentos.
- El 46 % de los consumidores que sufrieron un ATO afirmaron que habían perdido la confianza en la empresa afectada o que habían dejado de utilizar sus servicios de forma definitiva.
- Más del 97 % de los ataques contra la identidad detectados por Microsoft fueron ataques a contraseñas.
- Uno de cada cinco intentos de fraude biométrico se realizó mediante un «deepfake»
- Según Pindrop, el 39 % de las llamadas fraudulentas recibidas en los centros de atención al cliente estaban relacionadas con intentos de apropiación de cuentas.
- Las cuentas bancarias y financieras representaron el 46 % de los incidentes relacionados con la ATO notificados por los consumidores.
En conjunto, estas cifras ponen de manifiesto por qué la apropiación de cuentas ya no debe considerarse simplemente como un problema de seguridad en el inicio de sesión. Un ataque puede comenzar con el robo de credenciales, pero las consecuencias pueden extenderse a la recuperación de contraseñas, los cambios en los pagos, el canje de puntos de fidelidad, las transferencias de gran valor y otras actividades a lo largo de todo el ciclo de vida del cliente.
Las pérdidas por apropiación de cuentas siguen superando los 15.000 millones de dólares
Las pérdidas por apropiación de cuentas en EE. UU. superaron los 15 000 millones de dólares en 2025, a pesar de que las pérdidas totales por apropiación de cuentas (ATO) se redujeron un 4 % con respecto al año anterior.
Según el estudio sobre fraude de identidad de 2026 elaborado por Javelin Strategy & Research, la apropiación de cuentas siguió siendo la categoría de fraude más costosa de las que analizó. Aproximadamente 6 millones de consumidores estadounidenses sufrieron una apropiación de cuentas durante 2025, lo que supone un aumento del 18 % con respecto a 2024.
Esto da lugar a una divergencia interesante en los datos: cada vez hay más personas que sufren el robo de sus cuentas, aunque las pérdidas económicas totales asociadas a esos ataques han disminuido ligeramente.
La tendencia se hace aún más evidente si se analiza en el contexto más amplio del fraude de identidad. Javelin estimó que las pérdidas totales por fraude de identidad en EE. UU., sin incluir las estafas, ascenderían a 27.3 mil millones de dólares en 2025, una cifra prácticamente sin cambios respecto a los 27.2 mil millones del año anterior. Aproximadamente 18 millones de personas se vieron afectadas.
El fraude relacionado con la apertura de nuevas cuentas siguió una tendencia opuesta. Las pérdidas aumentaron hasta alcanzar aproximadamente los 7 000 millones de dólares, mientras que el número de víctimas se incrementó un 31 %, hasta alcanzar los 5,4 millones.
Esto es importante porque el fraude en la apertura de nuevas cuentas y la apropiación de cuentas son diferentes manifestaciones del mismo problema subyacente relacionado con la identidad. En un caso, un estafador utiliza datos de identidad robados o sintéticos para abrir una nueva cuenta. En el otro, un atacante se apropia de una identidad en la que la empresa ya ha depositado su confianza.
Los datos más amplios del FBI sobre delitos cibernéticos aportan un contexto adicional. El Centro de Denuncias de Delitos en Internet del FBI registró unas pérdidas por delitos cibernéticos denunciadas de 20 877 millones de dólares durante 2025, lo que supone un aumento del 26 % respecto al año anterior, con más de un millón de denuncias. Las denuncias por robo de identidad aumentaron un 48 %, pasando de 21 403 en 2024 a 31 675 en 2025.
El FBI no cuenta con una categoría específica dedicada a la apropiación de cuentas, por lo que sus cifras sobre el robo de identidad y las filtraciones de datos personales no deben considerarse indicadores directos de la apropiación de cuentas (ATO). No obstante, ilustran la magnitud del ecosistema de identidades y credenciales que facilita la apropiación de cuentas.
Las suplantaciones de cuentas han aumentado drásticamente en los últimos cinco años
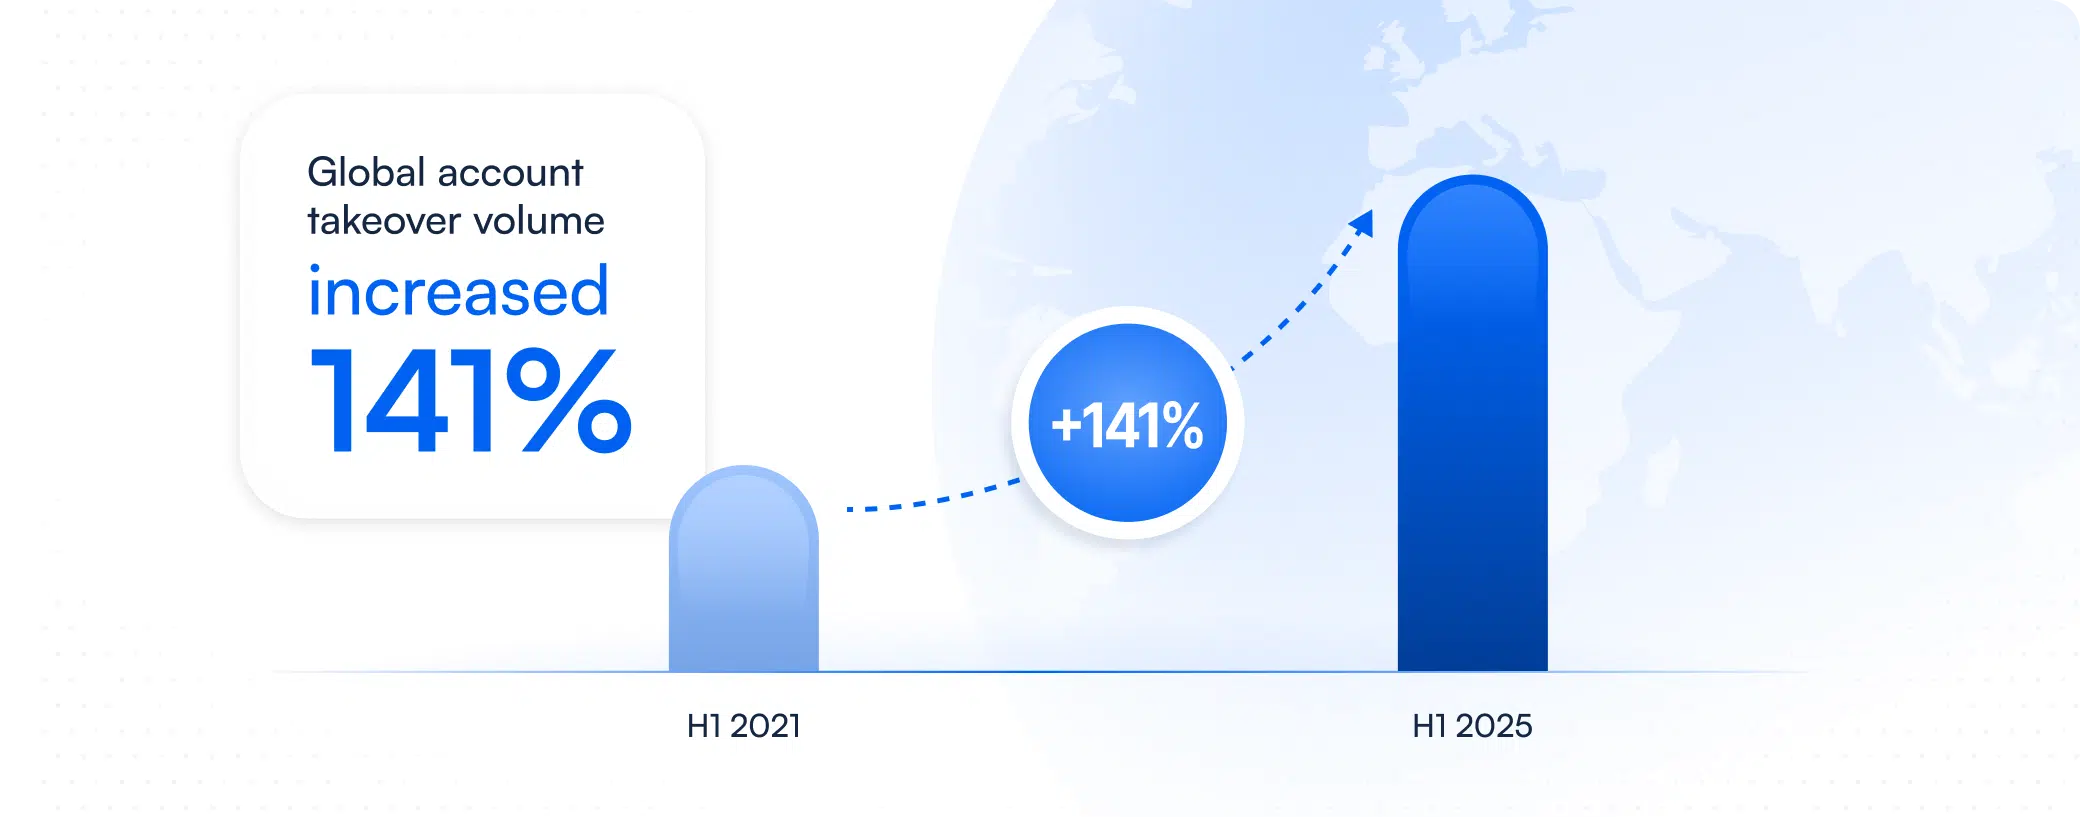
Si bien las estimaciones de pérdidas constituyen una forma de comprender la apropiación de cuentas (ATO), los datos de telemetría de las redes de fraude ofrecen otra perspectiva. TransUnion informó de un aumento del 21 % en el volumen global de apropiaciones de cuentas digitales entre el primer semestre de 2024 y el primer semestre de 2025, lo que prolonga una tendencia de crecimiento mucho más prolongada.
Los atacantes también están centrando sus ataques en diferentes etapas del recorrido del cliente. TransUnion descubrió que, en 2025, el 8,3 % de los intentos de creación de cuentas digitales a nivel mundial eran sospechosos de fraude, lo que convierte la creación de cuentas en la etapa de mayor riesgo del ciclo de vida del consumidor. Esto supuso un aumento interanual del 18 %.
La importancia de estas cifras va más allá de la apertura de cuentas. Los estafadores que consiguen crear cuentas utilizando identidades robadas o manipuladas pueden establecer cuentas que parecen legítimas antes de utilizarlas para actividades fraudulentas posteriores. Por el contrario, las cuentas legítimas que ya han superado los controles de identidad pueden convertirse en blanco de apropiaciones meses o años más tarde.
Esto supone un reto para los sistemas de prevención del fraude basados en un único momento en el tiempo. El hecho de que una identidad fuera legítima en el momento de la creación de una cuenta no garantiza que la persona que controla esa cuenta hoy sea la misma.
Los bots y los ataques automatizados están aumentando la magnitud del fraude de identidad
En 2025, más de la mitad del tráfico web era automatizado, mientras que los ataques contra las API seguían aumentando.
La automatización ha cambiado radicalmente la dinámica económica del secuestro de cuentas. En lugar de probar manualmente nombres de usuario y contraseñas de forma individual, los atacantes pueden utilizar herramientas automatizadas para probar un número ingente de credenciales, identificar cuentas activas y centrar sus esfuerzos en las combinaciones que dan resultado.
Un informe reveló que, en 2025, más del 53 % del tráfico web estaba automatizado, lo que dejaba a los seres humanos a cargo de aproximadamente el 47 %. El 27 % de los ataques de bots se dirigían a las API en lugar de a las interfaces de usuario tradicionales.
Otros estudios ponen de manifiesto la presión a la que se ven sometidas esas API. Un estudio reveló un aumento interanual del 113 % en el promedio diario de ataques a las API por empresa, pasando de 121 a 258. También se constató que el 61,2 % de los ataques a las API implicaban flujos de trabajo no autorizados o actividad anómala, lo que supone un aumento con respecto al 30 % registrado en 2024.
El tráfico de inicio de sesión ofrece otra perspectiva del problema. F5 Labs descubrió que el 10,6 % del tráfico de autenticación web y el 5,2 % del tráfico de autenticación de API móviles era malicioso, incluso en entornos en los que ya se habían implementado medidas para mitigar los bots.
Estos ataques revisten especial importancia para la apropiación de cuentas, ya que la automatización permite a los delincuentes actuar a una escala que sería imposible de alcanzar manualmente. Una sola base de datos de credenciales filtradas puede utilizarse para probar el acceso a numerosos servicios, aprovechando la tendencia de los usuarios a reutilizar nombres de usuario y contraseñas en diferentes cuentas.
Más del 97 % de los ataques contra la identidad son ataques a contraseñas
Los ataques de «spray» de contraseñas y otros ataques a gran escala contra contraseñas representaron más del 97 % de los ataques contra la identidad detectados por Microsoft.
Microsoft informó de que los ataques basados en la identidad aumentaron un 32 % durante el primer semestre de 2025, y que los ataques a contraseñas representaron más del 97 % del total. Microsoft también descubrió que el 85 % de los nombres de usuario objeto de ataques de «password spraying» ya habían aparecido en filtraciones de credenciales conocidas.
La concentración de la infraestructura de ataque también resulta llamativa. Solo 20 números de sistemas autónomos, que representan aproximadamente el 0,04 % de las redes, fueron responsables de más del 80 % del tráfico malicioso de «password-spray» registrado por Microsoft.
La autenticación multifactorial sigue siendo una de las defensas más sólidas contra los ataques a las credenciales. Microsoft ha informado de que la autenticación multifactorial (MFA) puede bloquear más del 99 % de los ataques a la identidad. Sin embargo, la MFA no debe considerarse el final del proceso de seguridad de la identidad.
Los atacantes se centran cada vez más en las vías que existen en torno a la autenticación, como la recuperación de cuentas, el robo de sesiones, la ingeniería social y la modificación de la información de cuentas de confianza. Un delincuente que consigue el control de una sesión autenticada no tiene por qué volver a burlar el proceso de inicio de sesión original.
Por eso, la prevención de la apropiación de cuentas exige cada vez más que las organizaciones evalúen la identidad a lo largo de todo el ciclo de vida de la cuenta, en lugar de considerar que una autenticación satisfactoria constituye una prueba permanente de confianza.
La banca es el objetivo más habitual de las apropiaciones de cuentas, pero este tipo de ataques va mucho más allá del sector financiero
Las cuentas bancarias y financieras fueron el tipo de cuenta más afectado en 2026, pero las redes sociales, los videojuegos, los servicios de reparto, las suscripciones y otras cuentas de uso cotidiano también son objetivos importantes.
Un estudio reveló el siguiente desglose entre los consumidores que denunciaron la apropiación de sus cuentas:
| Tipo de cuenta | Porcentaje de ataques ATO |
| Cuentas bancarias y financieras | 46 % |
| Redes sociales | 38 |
| Entrega de comida y comestibles | 23 % |
| Juegos y apuestas | 23 % |
| Suscripciones | 22 % |
| Servicios públicos | 20 % |
| Venta de entradas | 15 % |
| Criptomonedas | 12 % |
Estas cifras demuestran que los atacantes van tras el valor almacenado, no simplemente tras el dinero almacenado.
Una cuenta de reparto de comida que haya sido comprometida puede contener datos de pago. Una cuenta de videojuegos puede contener bienes digitales de valor. Una cuenta de fidelización puede contener puntos que se pueden transferir o canjear. Las cuentas de venta de entradas y suscripciones pueden tener valor de reventa, mientras que las cuentas de redes sociales pueden proporcionar una identidad consolidada que se puede aprovechar para estafas o para llevar a cabo otras técnicas de ingeniería social.
Esta superficie de ataque cada vez más amplia también implica que las organizaciones ajenas al sector de los servicios financieros deben considerar, cada vez más, la apropiación de cuentas como un problema de identidad.
Los servicios financieros siguen siendo uno de los principales objetivos de la ATO
Los servicios financieros representaron el 46 % de los incidentes de suplantación de identidad en 2026.
El atractivo es evidente: las cuentas financieras ofrecen a los atacantes una vía directa hacia el valor monetario.
Sin embargo, distintos conjuntos de datos muestran que el riesgo de ATO no se concentra exclusivamente en el sector bancario. Un estudio reveló que la tasa media de ATO más elevada en 2025 se registró en el sector de Internet y software, con un 0,99 %, seguido del comercio digital y los viajes, con un 0,82 %. El sector financiero y el de las tecnologías financieras registraron una tasa media del 0,39 %.
Los datos más amplios sobre fraude de TransUnion revelaron, de igual modo, un riesgo significativo fuera del sector de los servicios financieros. Entre las transacciones realizadas en Estados Unidos en 2025, las tasas de presunto fraude digital alcanzaron el 11,7 % en comunidades en línea, como sitios web de citas y foros, y el 9,8 % en el sector de los videojuegos.
La conclusión es que cualquier cuenta que contenga dinero, datos de pago, información personal, reputación, activos digitales, privilegios de acceso o valor acumulado puede resultar atractiva para un atacante.
La IA y los «deepfakes» están transformando los ataques de suplantación de cuentas
Uno de cada cinco intentos de fraude biométrico se realizó mediante un «deepfake», mientras que los selfis falsificados con «deepfake» aumentaron un 58 % con respecto al año anterior.
La apropiación de cuentas se ha asociado tradicionalmente al robo de contraseñas y al «credential stuffing», pero la IA generativa está ampliando el abanico de herramientas a disposición de los atacantes.
Los «deepfakes» pueden utilizarse para intentar suplantar la identidad de clientes legítimos durante los controles de identidad. La IA generativa puede mejorar los contenidos utilizados en el phishing y la ingeniería social. Los sistemas automatizados pueden ayudar a los delincuentes a llevar a cabo ataques a mayor escala, mientras que las técnicas de inyección pueden introducir contenidos multimedia manipulados directamente en los procesos de verificación.
Los «deepfakes» representaron uno de cada cinco intentos de fraude biométrico, con un aumento interanual del 58 % en las selfies falsificadas mediante «deepfakes» y del 40 % en los ataques de inyección.
El estudio de Pindrop sobre el fraude en los centros de atención al cliente ofrece otro ejemplo. La apropiación de cuentas representó el 39 % de las llamadas fraudulentas, incluidos los intentos relacionados con el restablecimiento de credenciales, los cambios en la información de identificación personal y la reactivación de cuentas restringidas. Pindrop también informó de un aumento del 1.300 % en la tasa de ataques «deepfake» a lo largo de un año, pasando de aproximadamente uno cada dos días a siete al día.
Por su parte, el FBI registró en 2025 un total de 22 364 denuncias que incluían su nuevo descriptor de IA, lo que supone unas pérdidas declaradas de aproximadamente 893 millones de dólares.
La IA no sustituye a las técnicas tradicionales de apropiación de cuentas. En cambio, puede hacer que las distintas fases de un ataque sean más escalables y convincentes, combinando el robo de credenciales, la suplantación de identidad, la ingeniería social y la actividad automatizada en cadenas de ataque cada vez más complejas.
La apropiación de cuentas se está convirtiendo cada vez más en un ataque de varios pasos
Los casos de fraude de identidad en varias fases aumentaron un 180 %, pasando del 10 % al 28 % del total de los fraudes de identidad.
Este es uno de los cambios más importantes en la forma en que las organizaciones deben abordar la apropiación de cuentas.
El fraude no tiene por qué comenzar ni terminar con un inicio de sesión malintencionado. Un atacante puede obtener credenciales mediante phishing o un programa de robo de información, acceder a una cuenta existente, modificar la información asociada a dicha cuenta, establecer nuevos datos de pago y, a continuación, esperar antes de intentar obtener algún beneficio.
Las acciones individuales pueden parecer legítimas si se analizan por separado.
Por eso, el contexto cobra cada vez más importancia. El hecho de que se introduzca una contraseña correcta tras un cambio de dispositivo no tiene por qué indicar necesariamente que se trate de un fraude. Tampoco lo es un cambio de dirección o una transacción de gran cuantía. Sin embargo, la coincidencia de varias señales inusuales puede indicar algo muy distinto.
Por lo tanto, la detección de la apropiación de cuentas depende cada vez más de relacionar las señales a lo largo de toda la interacción, en lugar de limitarse a analizar si un evento concreto parece fraudulento por sí solo.
La autenticación multifactorial (MFA) es esencial, pero la verificación de identidad no puede limitarse al inicio de sesión
La autenticación multifactorial (MFA) puede detener más del 99 % de los ataques de suplantación de identidad, pero los atacantes aún pueden dirigirse a los procesos de recuperación, las sesiones autenticadas y la actividad que tiene lugar tras el inicio de sesión.
No debe subestimarse la eficacia continuada de la autenticación multifactorial (MFA). En lo que respecta a los ataques basados en credenciales, sigue siendo uno de los controles de seguridad más valiosos que existen. El problema es que la apropiación de cuentas va más allá del robo de credenciales.
Una vez que un usuario se ha autenticado correctamente, las empresas siguen tomando decisiones implícitas de confianza a lo largo de toda la relación. Esos momentos pueden requerir distintos niveles de garantía.
En lugar de someter a cada cliente a el máximo nivel de fricción en cada interacción, las organizaciones pueden introducir medidas de verificación más estrictas cuando el riesgo varíe. La verificación de documentos de identidad, los datos biométricos, la inteligencia de dispositivos, las señales de comportamiento y el contexto de la transacción pueden aportar pruebas adicionales cuando una interacción requiera un mayor escrutinio.
El objetivo no es verificar a los clientes una y otra vez por el mero hecho de hacerlo, sino establecer el nivel adecuado de confianza para la acción que se está llevando a cabo.
Los consumidores están dispuestos a aceptar más medidas de verificación cuando el riesgo lo justifica
El 93 % de los consumidores afirmó que aceptaría una verificación adicional al iniciar sesión o al finalizar la compra si ello redujera el riesgo de fraude.
Los equipos encargados de la lucha contra el fraude se han enfrentado tradicionalmente a un difícil dilema. Unos controles más estrictos pueden reducir el fraude, pero una fricción excesiva puede frustrar a los clientes legítimos y reducir la tasa de conversión.
Los últimos datos indican que los consumidores se muestran más receptivos ante las medidas de seguridad adicionales cuando comprenden por qué se aplican.
Un estudio reveló que el 93 % de los consumidores estaban dispuestos a aceptar una verificación adicional al iniciar sesión o al finalizar la compra si ello reducía el riesgo de fraude. Al mismo tiempo, las intervenciones innecesarias tienen un coste cuantificable. Según una estimación, el coste medio de un falso positivo asciende a 135 dólares en toda su red, cifra que se eleva a 496 dólares en el comercio digital.
Por lo tanto, el reto no consiste en elegir entre la seguridad y la experiencia del cliente, sino en determinar cuándo se justifica introducir una fricción adicional.
La verificación de identidad basada en el riesgo permite que los usuarios de bajo riesgo sigan operando con una interrupción mínima, al tiempo que activa un proceso de verificación más riguroso cuando el comportamiento de la cuenta, las características de las transacciones, las señales del dispositivo u otros indicios apuntan a un riesgo elevado.
La apropiación de cuentas puede dañar de forma permanente la confianza de los clientes
Casi la mitad de las víctimas de suplantación de identidad perdieron la confianza en la empresa afectada o dejaron de utilizar sus servicios por completo.
Las consecuencias económicas de la suplantación de identidad no terminan con el reembolso de las transacciones fraudulentas.
Un informe reveló que el 22 % de los consumidores estadounidenses sufrió una apropiación de cuenta durante el año anterior. Entre las víctimas, el 35 % afirmó haber perdido la confianza en la empresa en cuestión y otro 11 % dejó de utilizar sus servicios de forma definitiva.
La forma en que responden las organizaciones también es importante. El 37 % de las víctimas afirmó que la empresa les notificó la apropiación de la cuenta, mientras que el 13 % descubrió el problema solo después de que se les impidiera acceder a su propia cuenta. Una de cada cinco personas afirmó que la resolución del incidente llevó más de una semana, incluido un 4 % cuyos casos seguían sin resolverse en el momento de la encuesta.
Por el contrario, el 82 % de los consumidores afirmó que su percepción de una empresa mejoraría si esta resolviera rápidamente un incidente de fraude.
Esas estadísticas hacen que la apropiación de cuentas deje de ser una cuestión de cálculo de pérdidas por fraude para convertirse en un problema de retención de clientes.
Los consumidores confían a las organizaciones su información de identidad, sus datos de pago y los datos de sus cuentas. Cuando esa confianza se ve comprometida, la calidad y la rapidez de la respuesta pueden determinar si la relación se mantiene.
Por qué la apropiación de cuentas requiere una inteligencia de identidad continua
La apropiación de cuentas pone de manifiesto una debilidad fundamental de los enfoques tradicionales de la identidad digital: la confianza cambia con el tiempo.
Una persona legítima puede crear una cuenta y superar con éxito la verificación de identidad. Esa misma persona puede, posteriormente, activar la autenticación multifactorial (MFA) y utilizar esa cuenta de forma segura durante años. Ninguno de estos hechos garantiza que todas las interacciones futuras con la cuenta sean legítimas.
Los ataques fraudulentos actuales se extienden a lo largo de todo el recorrido del cliente. Se adaptan y se centran en aquellos momentos en los que se da por sentada la confianza, en lugar de verificarla.
Por eso, las decisiones relativas a la identidad deben incorporar cada vez más múltiples niveles de pruebas. Los documentos y los datos biométricos pueden establecer la identidad, mientras que las señales relacionadas con los dispositivos, el comportamiento y las transacciones pueden aportar contexto sobre cómo se está utilizando esa identidad. De este modo, los momentos de mayor riesgo pueden dar lugar a una verificación adicional, en lugar de obligar a todos los clientes a pasar por el mismo proceso.
En Microblink, denominamos a este enfoque más amplio «Know Your Actor»: comprender quién o qué hay detrás de una interacción y evaluar continuamente si las pruebas disponibles respaldan la acción que se está intentando llevar a cabo.
Esto cobra especial importancia a medida que los agentes de IA se van generalizando. Las interacciones digitales involucrarán cada vez más no solo a personas, sino también a programas informáticos que actúan en su nombre. Verificar la identidad al crear una cuenta seguirá siendo importante, pero las organizaciones también deberán comprender quién está actuando, bajo la autoridad de quién y si el comportamiento tiene sentido en el contexto de la relación.
Las estadísticas sobre la suplantación de cuentas a tener en cuenta en 2026 y más allá
Los últimos datos no indican que el secuestro de cuentas haya desaparecido. Más bien apuntan a su evolución.
Las pérdidas pueden disminuir mientras que el número de víctimas aumenta. Las medidas de seguridad para la autenticación pueden mejorar, mientras que los atacantes se centran cada vez más en la recuperación de cuentas o en las sesiones autenticadas. Las tasas de fraude pueden descender en términos generales, mientras que determinados sectores, tipos de cuentas o etapas del recorrido del cliente se convierten en objetivos cada vez más frecuentes.
Por eso, ninguna estadística por sí sola ofrece una visión completa de la ATO.
La tendencia más clara que se desprende de los datos de 2025 y 2026 es que el fraude de identidad está cada vez más interrelacionado. Los ataques a las credenciales, los bots automatizados, las identidades sintéticas, los deepfakes, la ingeniería social y la apropiación de cuentas se solapan cada vez más, en lugar de funcionar como categorías independientes.
Para las organizaciones, las implicaciones son igualmente claras. La identidad no puede considerarse como algo que se establece una sola vez durante el proceso de incorporación y en lo que se puede confiar indefinidamente. A medida que los atacantes se vuelven más adaptables, las organizaciones necesitan la capacidad de establecer y restablecer la confianza a lo largo de todo el ciclo de vida del cliente.







