

Statistiques sur la fraude par prise de contrôle de compte : les dernières données relatives à l'ATO pour 2026

Les piratages de comptes (ATO) restent l'une des formes les plus importantes de fraude à l'identité en 2026. En 2025, plus de 6 millions de consommateurs américains ont été victimes d'une attaque par prise de contrôle de compte, soit une augmentation de 18 % par rapport à l'année précédente. Les pertes liées à la prise de contrôle de compte ont dépassé les 15 milliards de dollars, ce qui en fait la catégorie de fraude individuelle la plus coûteuse recensée par Javelin Strategy & Research.
Parallèlement, les données révèlent une évolution majeure du paysage de la fraude. Les pertes liées à la prise de contrôle de comptes ont en effet diminué de 4 % d’une année sur l’autre, malgré l’augmentation du nombre de victimes. Les fraudeurs ciblent davantage de comptes, recourent à des attaques de plus en plus automatisées et trouvent un intérêt dans des comptes dont la portée dépasse largement le cadre bancaire traditionnel.
Des attaques par usurpation d'identifiants et des bots aux deepfakes en passant par l'ingénierie sociale assistée par l'IA, les méthodes utilisées pour compromettre les identités numériques ne cessent d'évoluer. Les statistiques suivantes sur la fraude par prise de contrôle de compte donnent un aperçu de l'ampleur du problème en 2026, des lieux où ces attaques se produisent et de la manière dont les entreprises et les consommateurs en sont affectés.
Statistiques clés sur la fraude par usurpation de compte pour 2026
Les dernières statistiques montrent que les attaques de type ATO touchent des millions de consommateurs et s’inscrivent désormais dans un écosystème plus large de fraude à l’identité, qui englobe la création de comptes, l’authentification, les transactions et la récupération de comptes.
Parmi les statistiques les plus importantes, on peut citer :
- En 2025, les attaques visant à pirater des comptes ont entraîné des pertes de plus de 15 milliards de dollars aux États-Unis.
- En 2025, 6 millions de consommateurs américains ont été victimes d'un piratage de compte, soit une hausse de 18 % par rapport à l'année précédente.
- 22 % des consommateurs américains ont déclaré avoir été victimes d'une prise de contrôle de leur compte au cours de l'année écoulée.
- Le nombre de piratages de comptes a augmenté de 141 % entre le premier semestre 2021 et le premier semestre 2025.
- En 2025, 8,3 % des tentatives de création de comptes numériques dans le monde ont été soupçonnées de fraude.
- 46 % des consommateurs ayant été victimes d'une attaque de type « ATO » ont déclaré avoir perdu confiance dans l'entreprise concernée ou avoir cessé définitivement de recourir à ses services.
- Plus de 97 % des attaques visant l'identité constatées par Microsoft étaient des attaques par mot de passe.
- Une tentative de fraude biométrique sur cinq impliquait un « deepfake »
- Selon Pindrop, 39 % des appels frauduleux reçus par les centres d'appels étaient liés à des tentatives de piratage de compte.
- Les comptes bancaires et financiers représentaient 46 % des incidents liés à l'ATO signalés par les consommateurs
Pris dans leur ensemble, ces chiffres montrent pourquoi le piratage de compte ne doit plus être considéré comme un simple problème de sécurité lié à la connexion. Une attaque peut certes débuter par le vol d’identifiants, mais ses conséquences peuvent s’étendre à la récupération de mot de passe, à la modification des modalités de paiement, à l’utilisation des points de fidélité, aux virements de montants importants et à d’autres activités tout au long du cycle de vie du client.
Les pertes liées au piratage de comptes restent supérieures à 15 milliards de dollars
Aux États-Unis, les pertes liées au piratage de comptes ont dépassé les 15 milliards de dollars en 2025, alors même que le montant total des pertes liées à ces piratages a diminué de 4 % par rapport à l'année précédente.
Selon l'étude de Javelin Strategy & Research sur la fraude à l'identité pour 2026, le piratage de compte est resté la catégorie de fraude la plus coûteuse parmi celles qu'elle a analysées. Environ 6 millions de consommateurs américains ont été victimes d'un piratage de compte en 2025, soit une hausse de 18 % par rapport à 2024.
Cela fait apparaître une divergence intéressante dans les données : de plus en plus de personnes sont victimes de piratages de compte, alors même que le montant total des pertes financières liées à ces attaques a légèrement diminué.
Cette tendance apparaît encore plus clairement lorsqu'on la replace dans le contexte plus large de la fraude à l'identité. Javelin a estimé le montant total des pertes liées à la fraude à l'identité aux États-Unis, hors escroqueries, à 27,3 milliards de dollars en 2025, un chiffre pratiquement inchangé par rapport aux 27,2 milliards de dollars de l'année précédente. Environ 18 millions de personnes ont été touchées.
La fraude liée à l'ouverture de nouveaux comptes a suivi une tendance inverse. Les pertes ont atteint environ 7 milliards de dollars, tandis que le nombre de victimes a augmenté de 31 % pour s'établir à 5,4 millions.
Cela est important car la fraude liée à la création de nouveaux comptes et le piratage de comptes sont deux manifestations différentes d'un même problème sous-jacent d'identité. Dans le premier cas, un fraudeur utilise des informations d'identité volées ou synthétiques pour ouvrir un nouveau compte. Dans le second, un pirate compromet une identité à laquelle une entreprise a déjà appris à faire confiance.
Les données plus générales du FBI sur la cybercriminalité apportent un éclairage supplémentaire. Le Centre de signalement des délits sur Internet (IC3) du FBI a enregistré 20,877 milliards de dollars de pertes liées à la cybercriminalité en 2025, soit une hausse de 26 % par rapport à l’année précédente, sur la base de plus d’un million de plaintes. Les plaintes pour usurpation d'identité ont augmenté de 48 %, passant de 21 403 en 2024 à 31 675 en 2025.
Le FBI ne dispose pas d'une catégorie spécifique consacrée à la prise de contrôle de comptes ; par conséquent, ses chiffres relatifs à l'usurpation d'identité et aux violations de données personnelles ne doivent pas être considérés comme des indicateurs directs de l'ATO. Ils illustrent néanmoins l'ampleur de l'écosystème des identités et des identifiants qui facilite la compromission des comptes.
Les piratages de comptes ont considérablement augmenté au cours des cinq dernières années
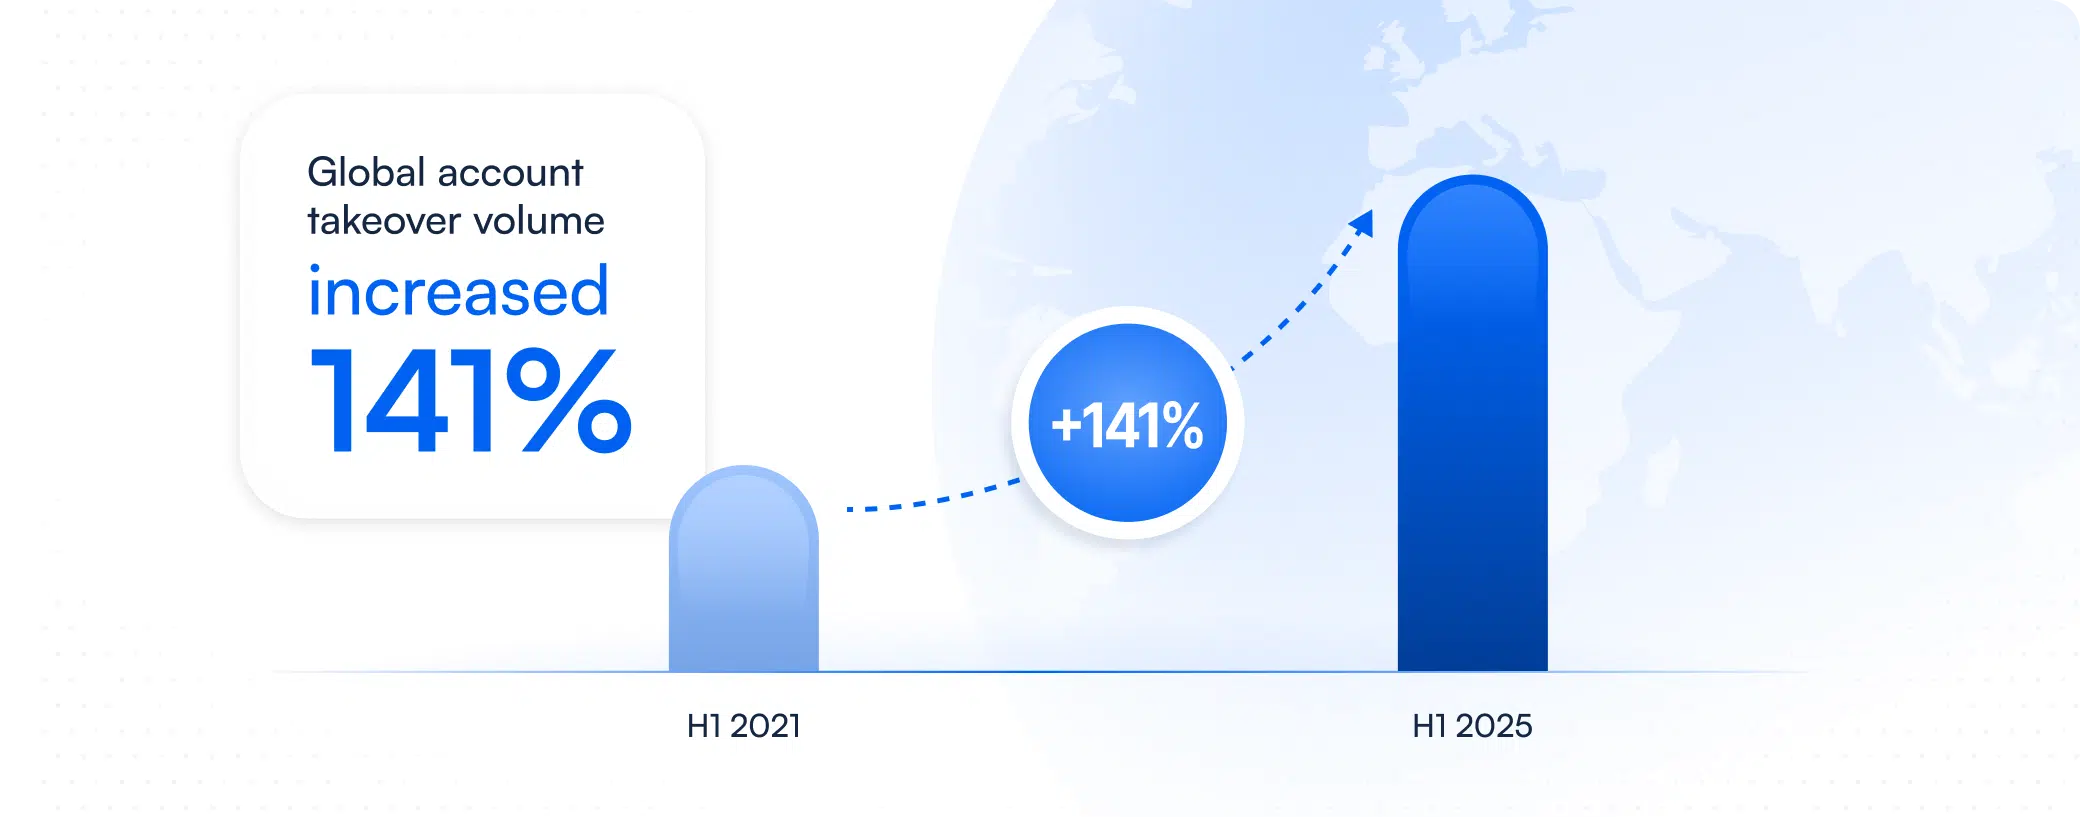
Si les estimations des pertes constituent un moyen de comprendre le phénomène de l'ATO, les données télémétriques relatives aux réseaux de fraude en offrent un autre. TransUnion a fait état d'une augmentation de 21 % du volume mondial des prises de contrôle de comptes numériques entre le premier semestre 2024 et le premier semestre 2025, prolongeant ainsi une tendance à la hausse observée depuis bien plus longtemps.
Les cybercriminels ciblent également différentes étapes du parcours client. TransUnion a constaté qu’en 2025, 8,3 % des tentatives de création de comptes numériques à l’échelle mondiale étaient soupçonnées de fraude, faisant de la création de compte l’étape la plus risquée du cycle de vie du consommateur. Cela représentait une hausse de 18 % par rapport à l’année précédente.
L'importance de ces chiffres va bien au-delà de la simple ouverture de compte. Les fraudeurs qui parviennent à créer des comptes à l'aide d'identités volées ou falsifiées peuvent mettre en place des comptes qui semblent légitimes avant de les utiliser pour commettre des activités frauduleuses ultérieurement. À l'inverse, des comptes légitimes ayant déjà fait l'objet de vérifications d'identité peuvent devenir la cible d'une prise de contrôle plusieurs mois, voire plusieurs années plus tard.
Cela pose un défi aux systèmes de prévention de la fraude qui s'appuient sur un moment précis. Le fait qu'une identité ait été valide au moment de la création d'un compte ne garantit pas que la personne qui gère ce compte aujourd'hui soit la même.
Les bots et les attaques automatisées amplifient l'ampleur de la fraude à l'identité
En 2025, plus de la moitié du trafic web était automatisé, tandis que les attaques visant les API continuaient d'augmenter.
L'automatisation a profondément bouleversé la dynamique économique du piratage de comptes. Au lieu de tester manuellement chaque nom d'utilisateur et mot de passe, les pirates peuvent désormais utiliser des outils automatisés pour tester un nombre considérable d'identifiants, identifier les comptes actifs et concentrer leurs efforts sur les combinaisons qui s'avèrent efficaces.
Une étude a révélé qu'en 2025, plus de 53 % du trafic web était automatisé, les humains ne représentant plus qu'environ 47 %. Vingt-sept pour cent des attaques de bots visaient les API plutôt que les interfaces utilisateur traditionnelles.
D'autres études mettent en évidence la pression à laquelle ces API sont soumises. Une étude a révélé une augmentation de 113 % d'une année sur l'autre du nombre moyen quotidien d'attaques contre les API par entreprise, passant de 121 à 258. Elle a également montré que 61,2 % des attaques contre les API impliquaient des flux de travail non autorisés ou des activités anormales, contre 30 % en 2024.
Le trafic lié aux connexions offre un autre aperçu du problème. F5 Labs a constaté que 10,6 % du trafic d'authentification Web et 5,2 % du trafic d'authentification des API mobiles étaient malveillants, même dans des environnements où des mesures de lutte contre les bots étaient déjà en place.
Ces attaques revêtent une importance particulière dans le cadre du piratage de comptes, car l'automatisation permet aux cybercriminels d'agir à une échelle qui serait impossible à atteindre manuellement. Une seule base de données d'identifiants divulguée peut être testée sur de nombreux services, en tirant parti de la tendance des consommateurs à réutiliser les mêmes noms d'utilisateur et mots de passe sur différents comptes.
Plus de 97 % des attaques visant l'identité sont des attaques par mot de passe
Les attaques par « password spray » et autres attaques de mots de passe à grande échelle ont représenté plus de 97 % des attaques visant l'identité observées par Microsoft.
Microsoft a indiqué que les attaques ciblant les identifiants avaient augmenté de 32 % au cours du premier semestre 2025, les attaques par mot de passe représentant plus de 97 % du total. Microsoft a également constaté que 85 % des noms d’utilisateur visés par des attaques de type « password spray » figuraient déjà dans des fuites d’identifiants connues.
La concentration des infrastructures d'attaque est également frappante. À eux seuls, 20 numéros de systèmes autonomes, représentant environ 0,04 % des réseaux, étaient à l'origine de plus de 80 % du trafic malveillant lié aux attaques par « password spray » mesuré par Microsoft.
L'authentification multifactorielle reste l'un des moyens de défense les plus efficaces contre les attaques visant les identifiants. Microsoft a indiqué que l'authentification multifactorielle permettait de bloquer plus de 99 % des attaques liées à l'identité. Cependant, l'authentification multifactorielle ne doit pas être considérée comme la fin du processus de sécurité des identités.
Les pirates ciblent de plus en plus les failles liées à l'authentification, notamment la récupération de compte, le vol de session, l'ingénierie sociale et la modification des informations relatives aux comptes de confiance. Un cybercriminel qui prend le contrôle d'une session authentifiée n'a pas nécessairement besoin de contourner à nouveau le processus de connexion initial.
C'est pourquoi, pour prévenir la prise de contrôle des comptes, les organisations doivent de plus en plus évaluer l'identité tout au long du cycle de vie du compte, plutôt que de considérer une authentification réussie comme une preuve de confiance définitive.
Le secteur bancaire est la cible la plus courante des piratages de comptes, mais ces attaques s'étendent bien au-delà du secteur financier
Les comptes bancaires et financiers ont été les plus fréquemment piratés en 2026, mais les comptes liés aux réseaux sociaux, aux jeux vidéo, aux services de livraison, aux abonnements et autres comptes courants constituent également des cibles importantes.
Une étude a mis en évidence la répartition suivante parmi les consommateurs ayant signalé une prise de contrôle de leur compte :
| Type de compte | Pourcentage d'attaques de type ATO |
| Comptes bancaires et financiers | 46 % |
| Réseaux sociaux | 38 % |
| Livraison de produits alimentaires et d'épicerie | 23 |
| Jeux et paris | 23 |
| Abonnements | 22 % |
| Services publics | 20 % |
| Billetterie | 15 % |
| Cryptomonnaie | 12 % |
Ces chiffres montrent que les pirates s'intéressent à la valeur stockée, et pas seulement à l'argent stocké.
Un compte de livraison de repas piraté peut contenir des informations de paiement. Un compte de jeux vidéo peut contenir des biens numériques de valeur. Un compte de fidélité peut contenir des points transférables ou échangeables. Les comptes de billetterie et d’abonnement peuvent avoir une valeur de revente, tandis que les comptes de réseaux sociaux peuvent fournir une identité établie susceptible d’être exploitée à des fins d’escroquerie ou d’ingénierie sociale.
Cette surface d'attaque qui ne cesse de s'étendre signifie également que les organisations hors du secteur des services financiers doivent de plus en plus considérer la prise de contrôle de compte comme un problème d'identité.
Les services financiers restent une cible majeure de l'ATO
Les services financiers ont représenté 46 % des incidents de piratage de comptes en 2026.
L'intérêt est évident : les comptes financiers offrent aux pirates un accès direct à des fonds.
Cependant, différents ensembles de données montrent que le risque d’ATO ne se concentre pas exclusivement dans le secteur bancaire. Une étude a révélé que le taux moyen d’ATO le plus élevé en 2025 concernait le secteur « Internet et logiciels », avec 0,99 %, suivi par le commerce en ligne et le secteur du voyage, avec 0,82 %. Le secteur de la finance et celui des technologies financières ont enregistré un taux moyen de 0,39 %.
Les données plus générales de TransUnion sur la fraude ont également mis en évidence un risque important en dehors du secteur des services financiers. Parmi les transactions effectuées aux États-Unis en 2025, les taux de fraude numérique présumée ont atteint 11,7 % sur les communautés en ligne telles que les sites de rencontre et les forums, et 9,8 % dans le secteur des jeux vidéo.
En conclusion, tout compte contenant de l'argent, des identifiants de paiement, des informations personnelles, une réputation, des actifs numériques, des privilèges d'accès ou une valeur accumulée peut devenir une cible intéressante pour un pirate.
L'IA et les « deepfakes » transforment les attaques par prise de contrôle de compte
Une tentative de fraude biométrique sur cinq impliquait un « deepfake », tandis que le nombre de selfies « deepfake » a augmenté de 58 % par rapport à l'année précédente.
Le piratage de comptes a longtemps été associé au vol de mots de passe et au « credential stuffing », mais l'IA générative élargit désormais l'éventail des outils à la disposition des pirates.
Les « deepfakes » peuvent être utilisés pour tenter de se faire passer pour des clients légitimes lors des contrôles d’identité. L’IA générative peut améliorer la qualité des contenus utilisés dans le cadre du phishing et de l’ingénierie sociale. Les systèmes automatisés peuvent aider les criminels à mener des attaques à plus grande échelle, tandis que les techniques d’injection permettent d’introduire des contenus multimédias trafiqués directement dans les processus de vérification.
Les « deepfakes » représentaient une tentative de fraude biométrique sur cinq, les selfies falsifiés par cette technique ayant augmenté de 58 % et les attaques par injection de 40 % d'une année sur l'autre.
Les recherches menées par Pindrop sur la fraude dans les centres d'appels en sont un autre exemple. Les prises de contrôle de compte représentaient 39 % des appels frauduleux, notamment les tentatives de réinitialisation des identifiants, de modification des informations d'identification personnelles et de réactivation de comptes bloqués. Pindrop a également signalé une augmentation de 1 300 % du taux d'attaques par « deepfake » en un an, passant d'environ une tous les deux jours à sept par jour.
Par ailleurs, le FBI a enregistré en 2025 22 364 plaintes comportant son nouveau descripteur d'IA, ce qui représente environ 893 millions de dollars de pertes déclarées.
L'IA ne remplace pas les techniques traditionnelles de prise de contrôle de compte. Elle permet plutôt de rendre les différentes étapes d'une attaque plus évolutives et plus convaincantes, en combinant le vol d'identifiants, l'usurpation d'identité, l'ingénierie sociale et les activités automatisées au sein de chaînes d'attaques de plus en plus complexes.
Le piratage de comptes prend de plus en plus souvent la forme d'une attaque en plusieurs étapes
Les cas de fraude à l'identité en plusieurs étapes ont augmenté de 180 %, passant de 10 % à 28 % du total des fraudes à l'identité.
Il s'agit là d'un des changements les plus importants dans la manière dont les organisations doivent envisager la prise de contrôle de compte.
La fraude ne se limite pas nécessairement à une connexion malveillante. Un pirate peut obtenir des identifiants par hameçonnage ou à l'aide d'un programme de vol d'informations, accéder à un compte existant, modifier les informations associées à ce compte, configurer de nouvelles informations de paiement, puis attendre avant de tenter d'en tirer profit.
Prises isolément, ces actions peuvent paraître légitimes.
Le contexte revêt donc une importance croissante. Un mot de passe validé suivi d'un changement d'appareil ne signifie pas nécessairement qu'il y a fraude. Il en va de même pour un changement d'adresse ou une transaction d'un montant élevé. En revanche, la convergence de plusieurs signaux inhabituels peut révéler une tout autre réalité.
La détection des prises de contrôle de compte repose donc de plus en plus sur la mise en relation des signaux tout au long d'une interaction, plutôt que sur l'examen isolé de chaque événement pour déterminer s'il semble frauduleux.
L'authentification multifactorielle (MFA) est essentielle, mais la vérification d'identité ne doit pas s'arrêter à la connexion
L'authentification multifactorielle (MFA) permet de bloquer plus de 99 % des attaques visant l'identité, mais les pirates peuvent toujours cibler les processus de récupération, les sessions authentifiées et les activités menées après la connexion.
Il ne faut pas sous-estimer l'efficacité durable de l'authentification multifactorielle (MFA). Face aux attaques par usurpation d'identifiants, elle reste l'un des dispositifs de sécurité les plus efficaces qui soient. Le problème est que la prise de contrôle de compte ne se limite pas au vol d'identifiants.
Une fois qu'un utilisateur s'est authentifié avec succès, les entreprises continuent de prendre des décisions implicites en matière de confiance tout au long de la relation. Ces moments peuvent nécessiter différents niveaux de garantie.
Plutôt que d'imposer à chaque client un niveau maximal de complexité à chaque interaction, les entreprises peuvent mettre en place une vérification renforcée lorsque le niveau de risque évolue. La vérification des pièces d'identité, la biométrie, les données issues des appareils, les signaux comportementaux et le contexte de la transaction peuvent fournir des éléments de preuve supplémentaires lorsqu'une interaction nécessite un examen plus approfondi.
L'objectif n'est pas de vérifier sans cesse l'identité des clients pour le simple plaisir de le faire. Il s'agit plutôt d'établir le niveau de confiance adapté à l'action effectuée.
Les consommateurs sont prêts à accepter davantage de vérifications lorsque le risque le justifie
93 % des consommateurs ont déclaré qu'ils accepteraient une vérification supplémentaire lors de la connexion ou du paiement si cela permettait de réduire le risque de fraude.
Les équipes chargées de la lutte contre la fraude ont toujours été confrontées à un dilemme. Des contrôles plus stricts permettent certes de réduire la fraude, mais des obstacles excessifs risquent de décourager les clients légitimes et de faire baisser le taux de conversion.
Les dernières données indiquent que les consommateurs sont plus ouverts à des mesures de sécurité supplémentaires lorsqu'ils comprennent pourquoi celles-ci sont mises en place.
Une étude a révélé que 93 % des consommateurs étaient prêts à accepter une vérification supplémentaire lors de la connexion ou du paiement si cela permettait de réduire le risque de fraude. Dans le même temps, toute intervention inutile a un coût mesurable. Selon une estimation, le coût moyen d'un faux positif s'élève à 135 dollars sur l'ensemble de son réseau, et atteint 496 dollars dans le commerce en ligne.
Le défi ne consiste donc pas à choisir entre la sécurité et l'expérience client. Il s'agit plutôt de déterminer dans quels cas il est justifié d'imposer des contraintes supplémentaires.
La vérification d'identité fondée sur le risque permet aux utilisateurs présentant un faible risque de poursuivre leurs opérations avec un minimum d'interruption, tout en déclenchant une vérification plus rigoureuse lorsque le comportement du compte, les caractéristiques des transactions, les signaux émis par l'appareil ou d'autres éléments indiquent un risque accru.
Le piratage de compte peut nuire de manière irréversible à la confiance des clients
Près de la moitié des victimes d'un piratage de compte ont soit perdu confiance dans l'entreprise concernée, soit cessé complètement de l'utiliser.
Les conséquences financières d'un piratage de compte ne s'arrêtent pas au remboursement des transactions frauduleuses.
Une étude a révélé que 22 % des consommateurs américains avaient été victimes d'un piratage de compte au cours de l'année précédente. Parmi les victimes, 35 % ont déclaré avoir perdu confiance dans l'entreprise concernée et 11 % ont cessé définitivement d'utiliser ses services.
La manière dont les organisations réagissent a également son importance. Trente-sept pour cent des victimes ont déclaré que leur entreprise les avait informées du piratage, tandis que 13 % n’ont découvert le problème qu’après s’être vu refuser l’accès à leur propre compte. Une personne sur cinq a indiqué que la résolution de l’incident avait pris plus d’une semaine, dont 4 % dont le cas n’était toujours pas résolu au moment de l’enquête.
À l'inverse, 82 % des consommateurs ont déclaré que leur perception d'une entreprise s'améliorerait si celle-ci réglait rapidement un cas de fraude.
Ces statistiques font passer la prise de contrôle de compte du statut de simple calcul des pertes liées à la fraude à celui d'un enjeu de fidélisation de la clientèle.
Les consommateurs confient aux entreprises leurs informations d'identité, leurs identifiants de paiement et les données relatives à leurs comptes. Lorsque cette confiance est ébranlée, la qualité et la rapidité de la réponse peuvent déterminer si la relation sera maintenue.
Pourquoi la lutte contre le piratage de comptes nécessite une veille continue en matière d'identité
Le piratage de compte met en évidence une faiblesse fondamentale des approches traditionnelles en matière d'identité numérique : la confiance évolue avec le temps.
Une personne en bonne et due forme peut créer un compte et passer avec succès la vérification d'identité. Cette même personne peut ensuite activer l'authentification multifactorielle (MFA) et utiliser ce compte en toute sécurité pendant des années. Aucun de ces éléments ne garantit pour autant que toutes les interactions futures avec ce compte seront légitimes.
Les attaques frauduleuses modernes s'inscrivent tout au long du parcours client. Elles s'adaptent et ciblent les moments où la confiance est présumée plutôt que vérifiée.
C'est pourquoi les décisions relatives à l'identité doivent de plus en plus s'appuyer sur plusieurs niveaux de preuves. Les documents et les données biométriques permettent d'établir l'identité, tandis que les signaux liés aux appareils, au comportement et aux transactions fournissent un contexte sur la manière dont cette identité est utilisée. Les situations présentant un risque plus élevé peuvent alors déclencher une vérification supplémentaire, plutôt que d'imposer à chaque client de passer par le même processus.
Chez Microblink, nous qualifions cette approche plus globale de « Know Your Actor » : il s'agit de comprendre qui ou quoi se cache derrière une interaction et d'évaluer en permanence si les éléments disponibles justifient l'action envisagée.
Cela revêt une importance particulière à mesure que les agents d’IA se généralisent. Les interactions numériques impliqueront de plus en plus non seulement des êtres humains, mais aussi des logiciels agissant en leur nom. La vérification de l’identité lors de la création d’un compte restera essentielle, mais les organisations devront également déterminer qui agit, sous l’autorité de qui, et si ce comportement est cohérent au regard du contexte de la relation.
Les statistiques à surveiller en matière de piratage de comptes en 2026 et au-delà
Les dernières données ne laissent pas présager la disparition du piratage de comptes. Elles indiquent plutôt qu'il évolue.
Les pertes peuvent diminuer alors que le nombre de victimes augmente. Les mesures de protection en matière d’authentification peuvent s’améliorer tandis que les attaquants se tournent vers la récupération de comptes ou les sessions authentifiées. Les taux de fraude peuvent baisser globalement, tandis que certains secteurs d’activité, types de comptes ou étapes du parcours client sont de plus en plus ciblés.
C'est pourquoi aucune statistique ne permet à elle seule de dresser un tableau complet de l'ATO.
La tendance la plus marquée qui se dégage des données de 2025 et 2026 est que la fraude d’identité devient de plus en plus interconnectée. Les attaques par usurpation d’identifiants, les bots automatisés, les identités synthétiques, les deepfakes, l’ingénierie sociale et la prise de contrôle de comptes se recoupent de plus en plus, plutôt que de constituer des catégories distinctes.
Pour les entreprises, les implications sont tout aussi claires. L'identité ne peut pas être considérée comme un élément défini une fois pour toutes lors de l'intégration, puis considéré comme fiable indéfiniment. À mesure que les attaquants font preuve d'une adaptabilité croissante, les entreprises doivent être en mesure d'établir et de réaffirmer la confiance tout au long du cycle de vie du client.






