Echa un vistazo a las entradas del blog repletas de información sobre el sector.
El rápido auge del fraude de identidad sintética impulsado por la inteligencia artificial está complicando aún más una tarea...

El fraude en el sector hotelero ya no es un simple inconveniente administrativo. Se trata de un riesgo estructural para los i...
En los sectores en los que lo digital es lo primero, el índice de satisfacción de los clientes se ha convertido en uno de los...
La automatización de la recepción ha pasado de ser algo «deseable» a convertirse en una necesidad operativa. En los sectores...
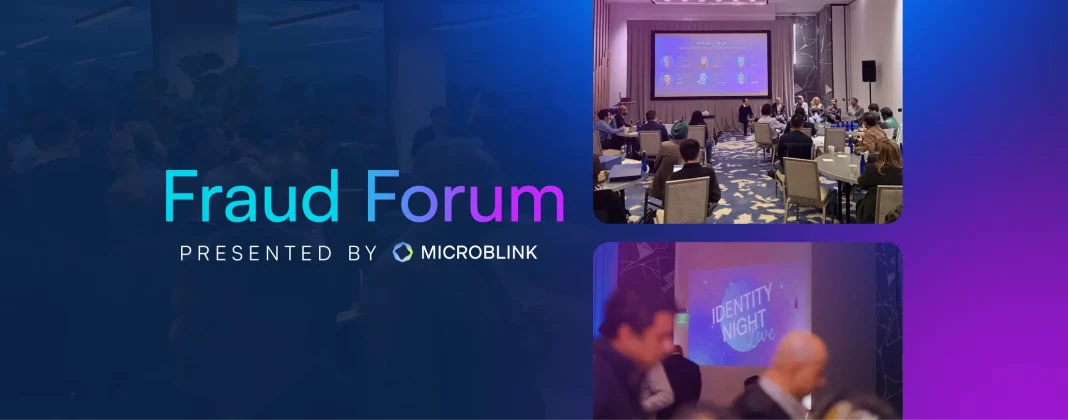
Esta semana, Microblink ha acogido a un grupo de líderes en materia de fraude, riesgo e identidad para celebrar un evento del...
El fraude mediante préstamos falsos se ha convertido en una de las amenazas de más rápido crecimiento a las que se enfrentan...
En Microblink, nuestra tecnología reduce las fricciones, previene el fraude y dota a las empresas de herramientas más intelig...

El Sistema de Entrada y Salida de la UE (EES) supone uno de los cambios más significativos en materia de viajes transfronteri...
En Microblink, nuestra misión es garantizar que cada interacción digital sea fiable. Ayudamos a las entidades financieras, la...
El fraude ya no es un problema estático. Evoluciona, se adapta y crece al ritmo de la tecnología. Para los responsables de la...
La experiencia digital del huésped se ha convertido en un factor determinante en la forma en que compiten los hoteles, los co...
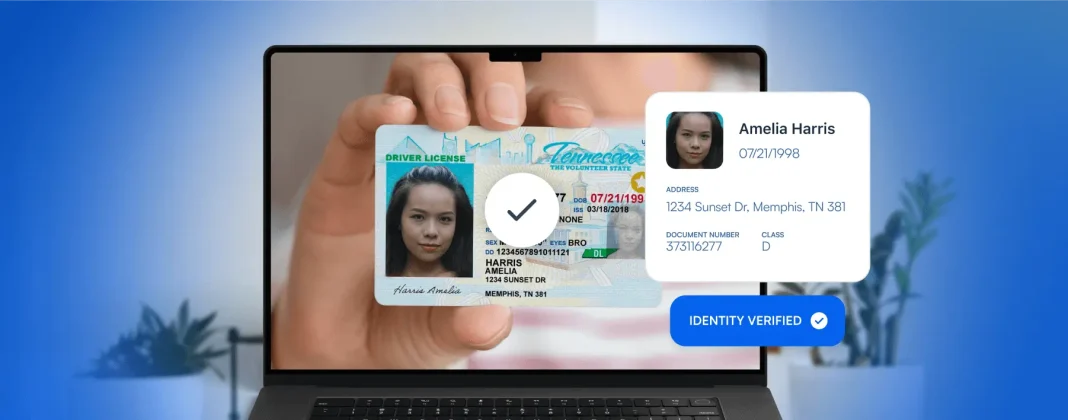
En un mundo ideal, todos los usuarios que necesitaran verificar su identidad utilizarían la cámara de alta resolución de un t...
Explorar nuestras soluciones está a un clic de distancia. Prueba nuestros productos o habla con nosotros con uno de nuestros expertos para profundizar en lo que ofrecemos.
La IA no solo ha acelerado el fraude, sino que lo ha convertido en un sistema. Hemos analizado millones de interacciones relacionadas con la identidad para trazar un mapa de cómo están evolucionando los ataques a la identidad en las distintas regiones, según los tipos de ataque y los niveles de sofisticación, y qué deben replantearse las organizaciones para mantenerse al día.
Ver los datos