Echa un vistazo a las entradas del blog repletas de información sobre el sector.
Durante años, la verificación de documentos solía consistir en mostrar un documento de identidad a un revisor humano y pedirl...
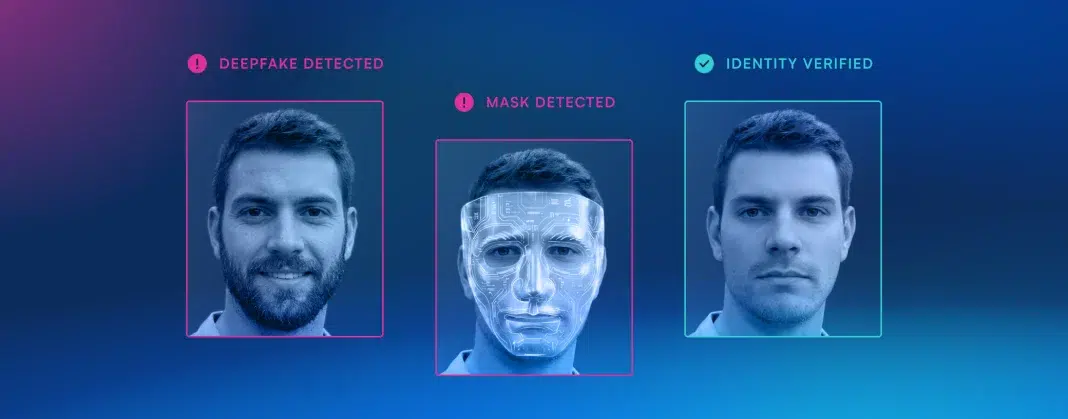
Durante años, la prevención del fraude ha sido una cuestión de equilibrio. Si se endurecen demasiado las medidas de seguridad...

Los pagos basados en agentes suponen un cambio fundamental en la forma en que se inician, autorizan y supervisan las transacc...

El comercio está entrando en una nueva etapa. En lugar de que los usuarios tengan que hacer clic en cada paso de una transacc...
El comercio agentivo no es simplemente comercio electrónico con una función de autocompletado mejorada. Se trata de un cambio...
Un protocolo de agente a agente, a menudo abreviado como protocolo A2A, define cómo los sistemas autónomos se comunican de fo...
Las tendencias en materia de fraude ya no son cambios graduales que los equipos de gestión de riesgos puedan abordar con pequ...
Account takeover (ATO) attacks have reached a new level of sophistication in 2026. Generative AI, deepfakes, automated botnet...
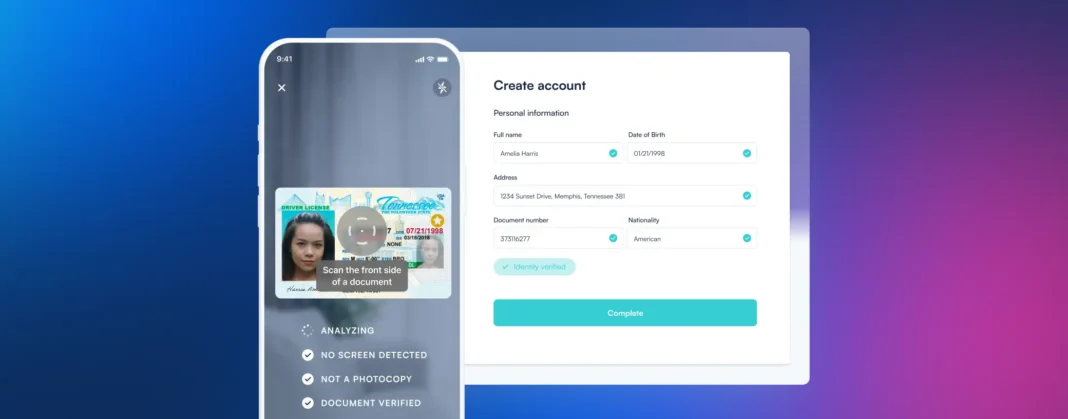
Intro Document authentication software is now a core control for enterprises that need to onboard customers digitally without...
Selfie verification has become a common part of digital identity verification because it answers an important question that d...
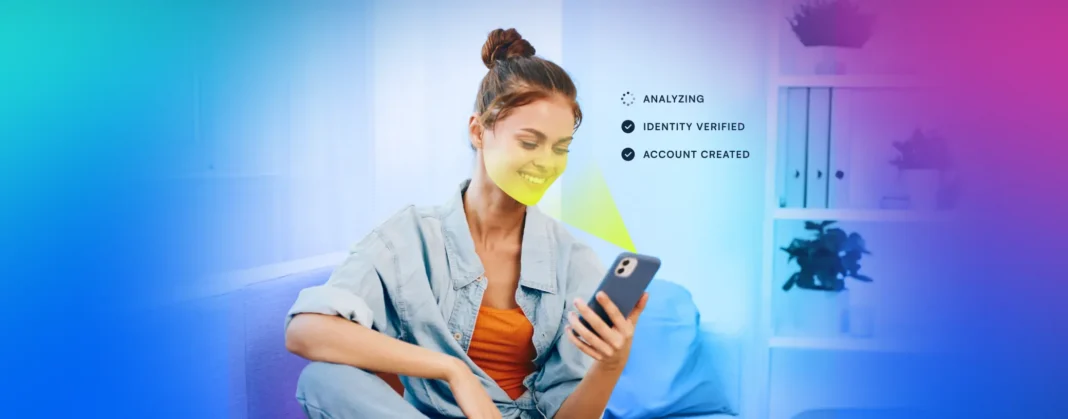
Intro Section As we move into 2026, facial recognition technology has become a core control for digital identity, fraud preve...
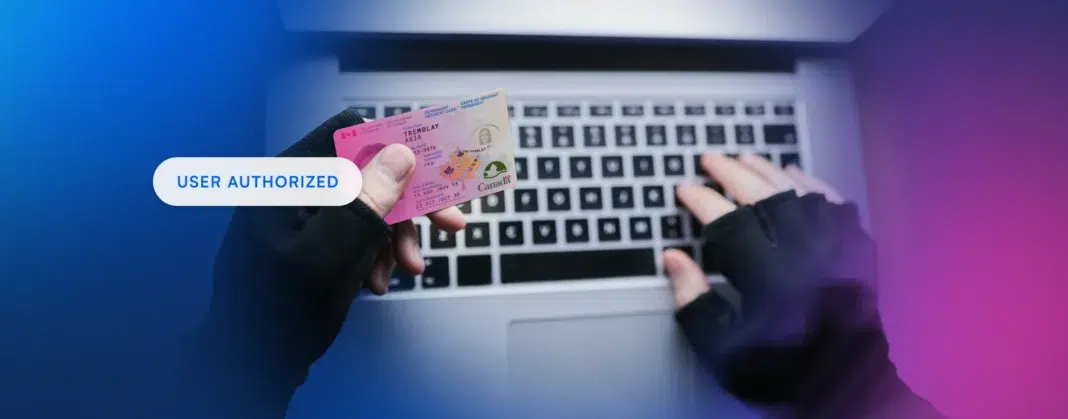
La apropiación de cuentas (ATO) sigue siendo una de las formas más importantes de fraude de identidad en 2026. En 2025, más d...
Explorar nuestras soluciones está a un clic de distancia. Prueba nuestros productos o habla con nosotros con uno de nuestros expertos para profundizar en lo que ofrecemos.
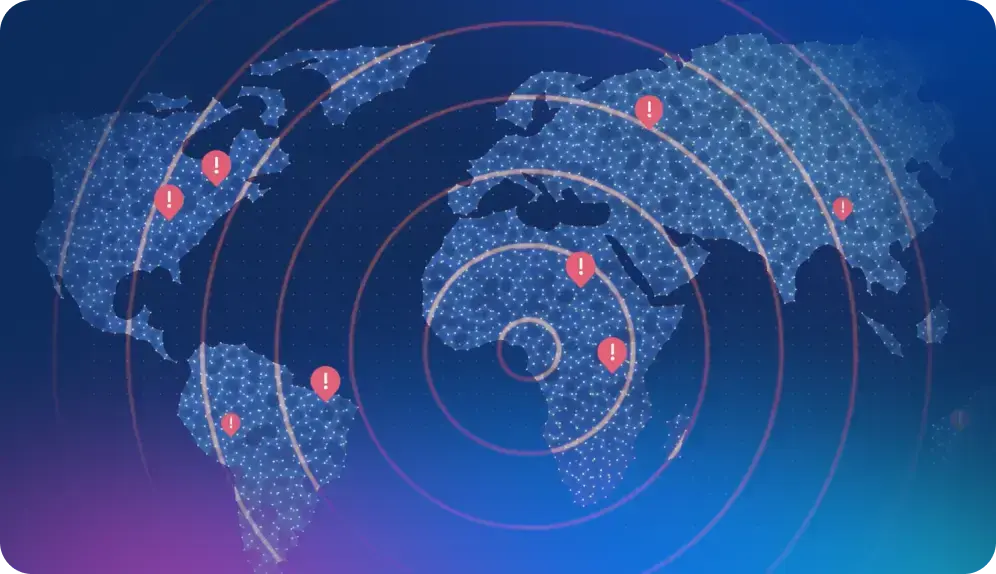
La IA no solo ha acelerado el fraude, sino que lo ha convertido en un sistema. Hemos analizado millones de interacciones relacionadas con la identidad para trazar un mapa de cómo están evolucionando los ataques a la identidad en las distintas regiones, según los tipos de ataque y los niveles de sofisticación, y qué deben replantearse las organizaciones para mantenerse al día.
Ver los datos