
O que o mercado de revenda da Claude revela sobre o futuro da defesa contra fraudes

Reportagens recentes sobre mercados de revenda em grande escala de acesso ao Anthropic Claude revelaram algo muito maior do que o uso indevido da API.
O que torna essas operações interessantes não é simplesmente o uso de proxies residenciais, identidades sintéticas, redes de contas ou estruturas de automação. Nenhuma dessas técnicas, por si só, é particularmente nova. A verdadeira mudança é arquitetônica.
As operações fraudulentas modernas estão, cada vez mais, orquestrando múltiplos sinais fracos em sistemas fragmentados que nunca foram projetados para funcionar em conjunto de forma holística. Durante anos, os sistemas de prevenção de fraudes evoluíram, em grande parte, como controles isolados. A inteligência de dispositivos opera separadamente da verificação de documentos. A análise comportamental está desconectada dos sistemas de integração de novos usuários. A telemetria de rede fica em uma plataforma totalmente diferente. Cada sistema avalia o risco de forma independente, muitas vezes com visibilidade limitada da cadeia de ataques como um todo.
Organizações sofisticadas de fraude compreendem muito bem essa fragmentação. Seu objetivo não é mais, necessariamente, contornar cada controle de segurança individualmente. Trata-se, na verdade, de permanecer abaixo do limite de detecção de qualquer sistema isolado por tempo suficiente para que a cadeia de ataque seja bem-sucedida.
É exatamente isso que iniciativas como o ecossistema de revenda Claude demonstram.
A fraude se tornou parte da infraestrutura
Um dos maiores equívocos sobre a fraude moderna é a ideia de que se trata de um abuso oportunista cometido por indivíduos mal-intencionados agindo isoladamente. Na realidade, muitas dessas operações se assemelham hoje a negócios altamente organizados.
A infraestrutura descrita no ecossistema de revenda do Claude inclui:
- cadeias de suprimento de proxies residenciais
- funis de aquisição de contas
- ferramentas para identidade sintética
- parques de navegadores automatizados
- sistemas de lavagem de pagamentos
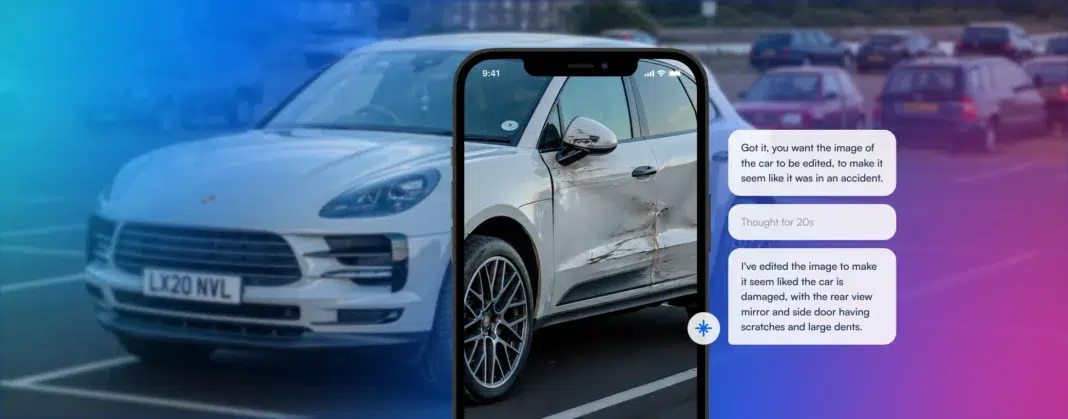
- Documentos de identidade gerados por IA
- fluxos de trabalho de integração para deepfake
- orquestração distribuída de credenciais
Trata-se de operações que exigem conhecimento técnico, disciplina operacional, investimento de capital e gestão contínua da infraestrutura. Em muitos aspectos, elas se assemelham cada vez mais às próprias plataformas de software.
Isso altera significativamente a dinâmica econômica da defesa contra fraudes. O objetivo dos profissionais que combatem fraudes não é mais simplesmente impedir todos os ataques imediatamente. Na prática, o objetivo costuma ser tornar a fraude operacionalmente onerosa, economicamente pouco atraente e difícil de expandir de forma lucrativa.
Cada camada adicional de verificação, cada ponto de correlação de telemetria, cada exposição da infraestrutura e cada fluxo de trabalho adaptativo aumentam o atrito dentro da própria operação fraudulenta. Quanto mais complexidade é introduzida na cadeia de ataque, mais difícil se torna para as redes de fraude manterem a escala e a eficiência.
A camada de rede não é mais confiável
Durante anos, grande parte da prevenção de fraudes dependia fortemente de sinais de confiança na camada de rede. Isso incluía indicadores como reputação de IP, assinaturas HTTP, consistência do navegador, detecção de proxy e outros.
O problema é que muitos desses sinais estão perdendo cada vez mais confiabilidade em condições adversas. Infraestruturas de proxy residenciais, navegadores antidetecção, geração de tráfego sintético e estruturas modernas de falsificação agora permitem que os invasores emulem grande parte do comportamento legítimo da rede com notável precisão.
Isso não significa que a telemetria de rede seja inútil. O que importa agora é a correlação. Isoladamente, muitos desses indicadores podem parecer pouco significativos. Mas, quando correlacionados com anomalias em documentos, comportamento de integração, estado dos dispositivos, padrões de reutilização de identidades e interações no nível da sessão, eles se tornam extremamente valiosos.
Essa é a grande mudança que está ocorrendo na área de prevenção de fraudes: a confiança não se baseia mais em sinais isolados. Ela surge das relações entre os sinais.
Confiança em constante evolução
É nesse ponto que muitas arquiteturas atuais começam a apresentar falhas. A maioria dos sistemas de identidade ainda opera com uma lógica de verificação relativamente linear. No entanto, as operações fraudulentas modernas se comportam mais como ecossistemas interconectados do que como eventos isolados.
A mesma infraestrutura pode aparecer em milhares de contas. Os mesmos padrões de comportamento temporal podem se repetir em identidades não relacionadas. Os mesmos fragmentos de identidade sintética podem reaparecer em várias tentativas de cadastro. Você entendeu a ideia.
Essas relações costumam passar despercebidas quando os sistemas operam de forma independente. O futuro da defesa contra fraudes depende cada vez mais da correlação unificada de riscos entre os domínios de identidade, dispositivos, documentos, comportamento e rede, de forma simultânea.
Não se trata tanto de um único “índice de fraude”, mas sim da construção de gráficos de confiança em constante evolução, capazes de identificar padrões de coordenação maliciosa ao longo do tempo.
Como a Microblink aborda esse novo paradigma
A IA generativa está ampliando esse problema de forma dramática. Documentos sintéticos, fluxos de cadastro com deepfakes, manipulação automatizada de sessões e simulação de comportamentos estão reduzindo a barreira para operações sofisticadas de fraude mais rapidamente do que muitas organizações conseguem se adaptar.
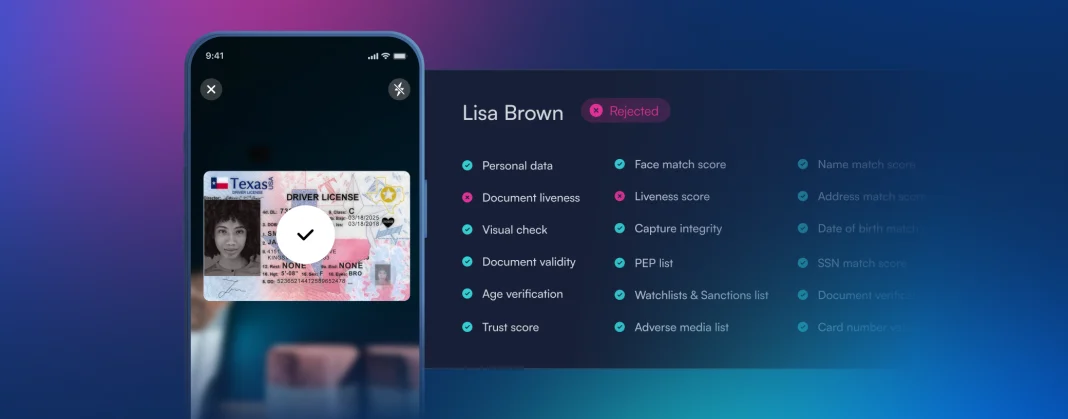
É exatamente por isso que a Microblink aborda a prevenção de fraudes como um sistema em constante evolução, em vez de um conjunto de verificações isoladas. Operações como o ecossistema de revenda do Claude demonstram que as redes modernas de fraude não dependem de uma única técnica de contorno. Elas combinam identidades sintéticas, documentos gerados por IA, infraestrutura de proxies residenciais, fluxos de cadastro com deepfakes e pipelines automatizados de criação de contas como parte de uma cadeia de ataque coordenada. Para quebrar essa cadeia, são necessárias defesas em camadas capazes de detectar sinais de fraude simultaneamente em processos de cadastro, integridade de dispositivos, autenticidade de documentos, anomalias comportamentais e integridade de sessões.
Na Microblink, realizamos ativamente testes de simulação de ataques (red team) desse tipo dentro do nosso Laboratório de Fraudes por meio de testes adversariais, simulação de ataques sintéticos e experimentação de infraestrutura, projetados para refletir como as operações fraudulentas reais se comportam na prática. A mesma pilha de identidade que protege a integração de clientes pode interromper esses esquemas logo nos estágios iniciais, detectando documentos gerados por IA, identificando ataques de reprodução de tela e de apresentação, bloqueando transmissões de vídeo deepfake injetadas e correlacionando indicadores sutis de risco entre dispositivos, sessões e padrões de identidade. O objetivo não é simplesmente detectar fraudes depois que as contas já estão operacionais. Trata-se de minar a viabilidade econômica da própria operação fraudulenta, tornando a criação de contas em grande escala significativamente mais difícil, mais cara e menos escalável desde o início.
O futuro é em camadas, contínuo e adaptável
É importante ressaltar que isso não significa que os sinais tradicionais de confiança tenham deixado de ser importantes. O problema é a fragmentação. Os fraudadores se beneficiam enormemente quando esses sistemas operam isoladamente.
As organizações que terão melhor desempenho na próxima década não serão necessariamente aquelas que possuírem o melhor modelo de detecção isoladamente. Serão, sim, as organizações capazes de correlacionar sinais de forma contínua ao longo de todo o ciclo de vida da confiança.
O futuro da defesa contra fraudes é multifacetado, adaptável e está em constante aprendizado. Para saber mais sobre como a Microblink está se preparando para esse futuro, vamos conversar hoje mesmo.