Todos los proveedores de soluciones de identidad afirman que la integración se realiza en cuestión de minutos. Lo que realmente marca la diferencia es cómo se comporta el SDK en un dispositivo Android de gama media con poca luz, cuánto aumenta el tamaño de tu paquete y si la documentación responde a la pregunta que realmente te surge a las 2 de la madrugada.
Microblink ofrece SDK a partir de 2,5 MB, devuelve una decisión en menos de tres segundos y funciona en el propio dispositivo, en la nube regional o en un servidor propio. Lee la documentación y prueba la integración en el entorno de pruebas antes de hablar con nadie.



Realidad de la integración
La ruta normal se integra rápidamente. Luego vienen los casos extremos: el reflejo en un carné laminado, un documento no compatible procedente de un mercado en el que acabas de entrar, un webhook que se activa dos veces. La desviación del alcance en las integraciones de identidad se da casi exclusivamente en las rutas de fallo.
Los SDK de identidad suelen añadir decenas de megabytes a un paquete para móviles. Esa es una discusión con el equipo de móviles que no vas a ganar, y en algunos mercados esto supone una pérdida cuantificable de instalaciones.
La precisión de la verificación se indica en imágenes nítidas. El tráfico real está compuesto por teléfonos de gama media, pantallas rotas e iluminación de cocina; y una captura fallida se convierte en un nuevo intento, lo que a su vez se traduce en un registro abandonado del que se culpa a tu API.
Las afirmaciones sobre precisión, las cifras de disponibilidad y las tablas de características parecen iguales en todos los proveedores. Lo que los diferencia es si puedes conseguir una clave, leer la documentación de referencia y procesar un documento real con ella esta misma tarde.
De la solicitud a la resolución
Microblink se sitúa entre tu superficie de captura y tu lógica de alta de clientes. Tu aplicación recopila el documento y la selfie, la plataforma los autentifica y los compara, y tú recibes un resultado estructurado sobre el que tu backend puede actuar sin necesidad de intervención humana. Para conocer los fundamentos conceptuales, más allá de los detalles de integración, consulta nuestra entrada en el glosario de la API de KYC.
El SDK para web o dispositivos móviles captura el documento y la selfie directamente en el dispositivo. La interfaz de usuario adaptativa elimina el marco de recorte rígido: el usuario solo tiene que apuntar y hacer la foto.
Las comprobaciones de autenticidad de los documentos, manipulación, reproducción de pantalla y fotocopias se realizan junto con la verificación biométrica de que el sujeto está vivo y la comparación entre el rostro y la fotografía del documento.
Los umbrales por componente que establezcas dan como resultado «aprobado», «suspenso» o «revisar», y no una puntuación poco clara que tengas que aceptar sin más.
Una carga útil estructurada devuelve los campos extraídos, los resultados a nivel de componente y el razonamiento en el que se basa la decisión, listos para que tu flujo de trabajo los procese a continuación.
Carga útil de la respuesta

Campos estructurados de más de 2.500 tipos de documentos —nombre, fecha de nacimiento, número de documento, fecha de caducidad, MRZ cuando exista— normalizados para que no tengas que crear analizadores sintácticos específicos para cada mercado.

Cada comprobación informa por separado sobre: la autenticidad del documento, la manipulación, la detección de imágenes digitalizadas y fotocopias, la verificación de que la persona está viva y la coincidencia facial. Si se produce un fallo, se indica en qué nivel se ha producido, no solo que algo ha fallado.

Una puntuación de confianza transparente de 0 a 100, en la que se muestran los indicadores que la conforman, además del umbral que ha determinado el resultado, de modo que tanto el servicio de atención al cliente como el departamento de cumplimiento puedan realizar un seguimiento.
Campos estructurados de más de 2.500 tipos de documentos —nombre, fecha de nacimiento, número de documento, fecha de caducidad, MRZ cuando exista— normalizados para que no tengas que crear analizadores sintácticos específicos para cada mercado.
Cada comprobación informa por separado sobre: la autenticidad del documento, la manipulación, la detección de imágenes digitalizadas y fotocopias, la verificación de que la persona está viva y la coincidencia facial. Si se produce un fallo, se indica en qué nivel se ha producido, no solo que algo ha fallado.
Una puntuación de confianza transparente de 0 a 100, en la que se muestran los indicadores que la conforman, además del umbral que ha determinado el resultado, de modo que tanto el servicio de atención al cliente como el departamento de cumplimiento puedan realizar un seguimiento.
Patrones de implementación

Aplicaciones nativas para iOS y Android, a partir de 2,5 MB: hasta seis veces más pequeñas que las alternativas habituales.

Captura directamente en el navegador, sin necesidad de instalar ningún complemento ni aplicación nativa, para flujos web tanto en ordenador como en móvil.

La verificación se lleva a cabo íntegramente en el móvil: los datos de identidad nunca salen del dispositivo.

Puntos finales vinculados a una región, en los que las normas de residencia de datos determinan dónde puede realizarse el tratamiento.

Un proceso de verificación alojado al que se redirige al usuario cuando la capacidad técnica es el factor limitante.
Aplicaciones nativas para iOS y Android, a partir de 2,5 MB: hasta seis veces más pequeñas que las alternativas habituales.
Captura directamente en el navegador, sin necesidad de instalar ningún complemento ni aplicación nativa, para flujos web tanto en ordenador como en móvil.
La verificación se lleva a cabo íntegramente en el móvil: los datos de identidad nunca salen del dispositivo.
Puntos finales vinculados a una región, en los que las normas de residencia de datos determinan dónde puede realizarse el tratamiento.
Un proceso de verificación alojado al que se redirige al usuario cuando la capacidad técnica es el factor limitante.
Antes de comprometerte
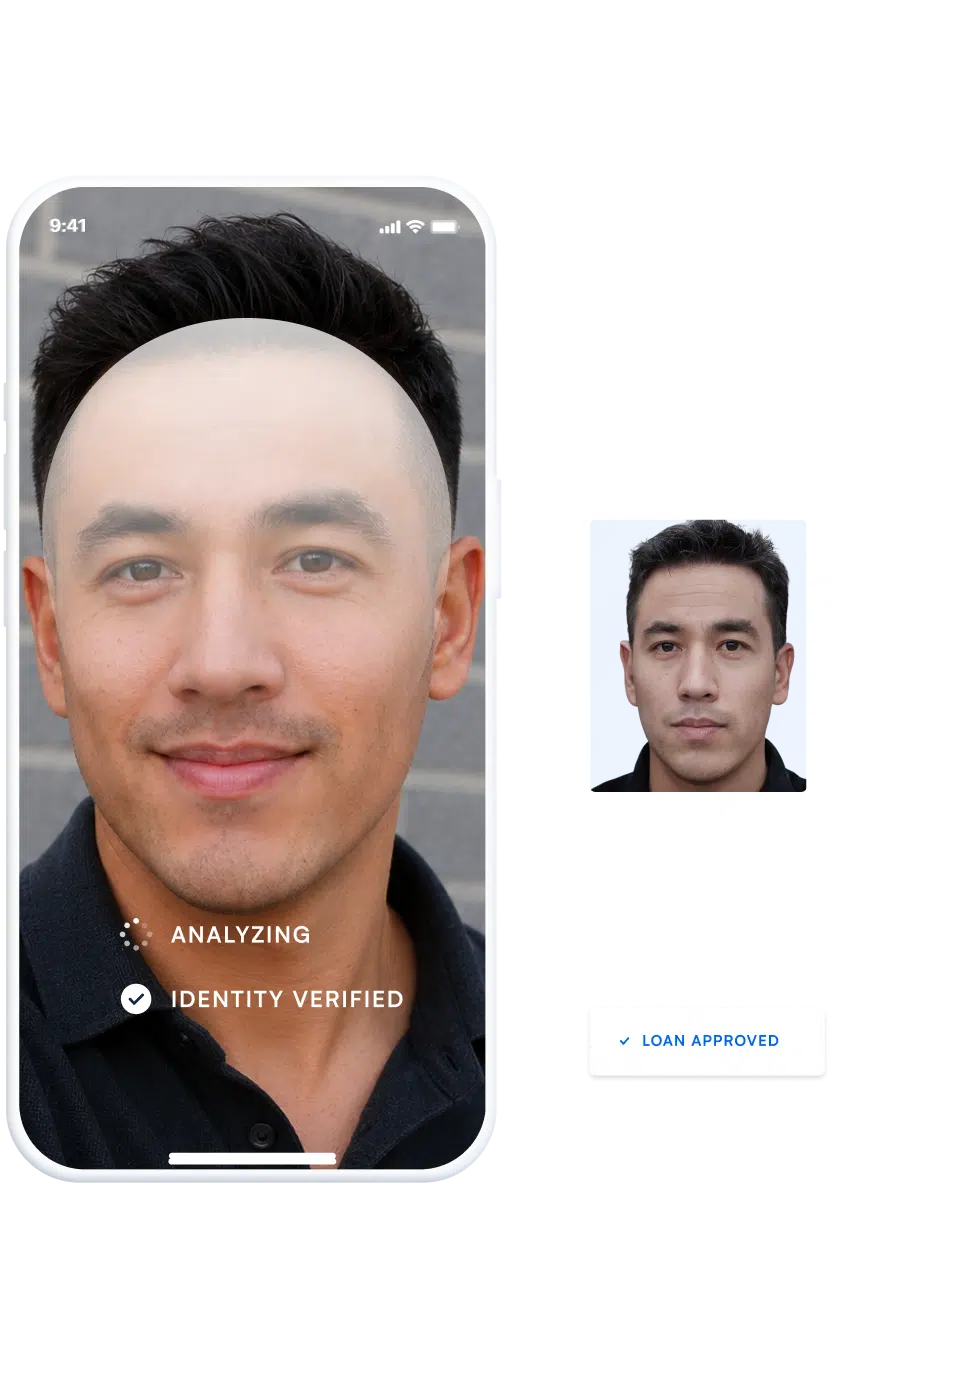
Entrar en un nuevo mercado y descubrir que tu proveedor no lee el documento nacional de identidad es una sorpresa que puede frustrar el lanzamiento. La cobertura abarca más de 2.500 tipos de documentos, y los nuevos diseños se añaden de forma centralizada a medida que los gobiernos los publican; por lo tanto, la expansión en el mercado supone un simple cambio de configuración, en lugar de tener que negociar con el proveedor.
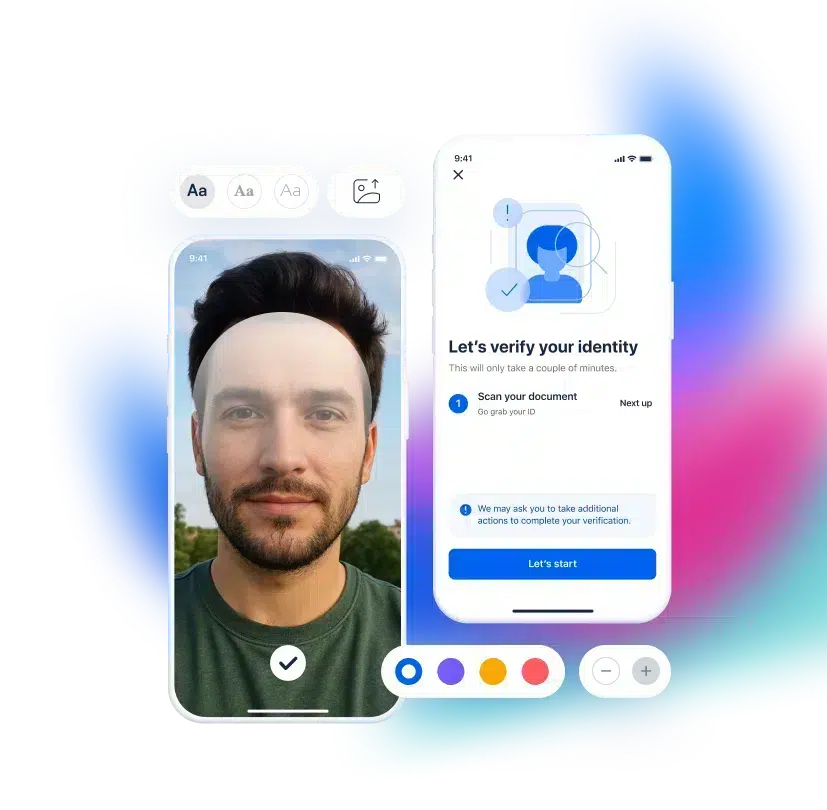
La mayoría de las integraciones gestionan correctamente los casos de «aprobado» y «rechazado», pero fallan en el rango intermedio que requiere revisión. Los umbrales se pueden configurar por componente, por lo que eres tú quien decide qué rutas revisar en lugar de aceptar los valores predeterminados del proveedor, y la respuesta te indica qué comprobación ha motivado ese resultado.
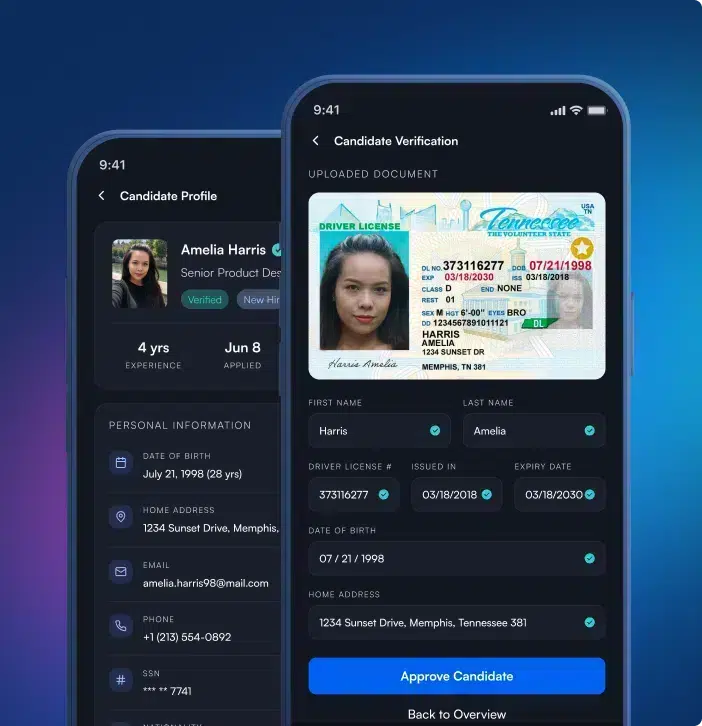
Los datos de identidad están sujetos a las normas de tratamiento más estrictas de todo lo que gestiona tu aplicación, y la revisión de seguridad suele ser la fase más larga del proceso de implementación. El procesamiento puede realizarse íntegramente en el dispositivo o a través de puntos de conexión vinculados a una región, lo que suele ser la vía más rápida para superar una revisión interna.
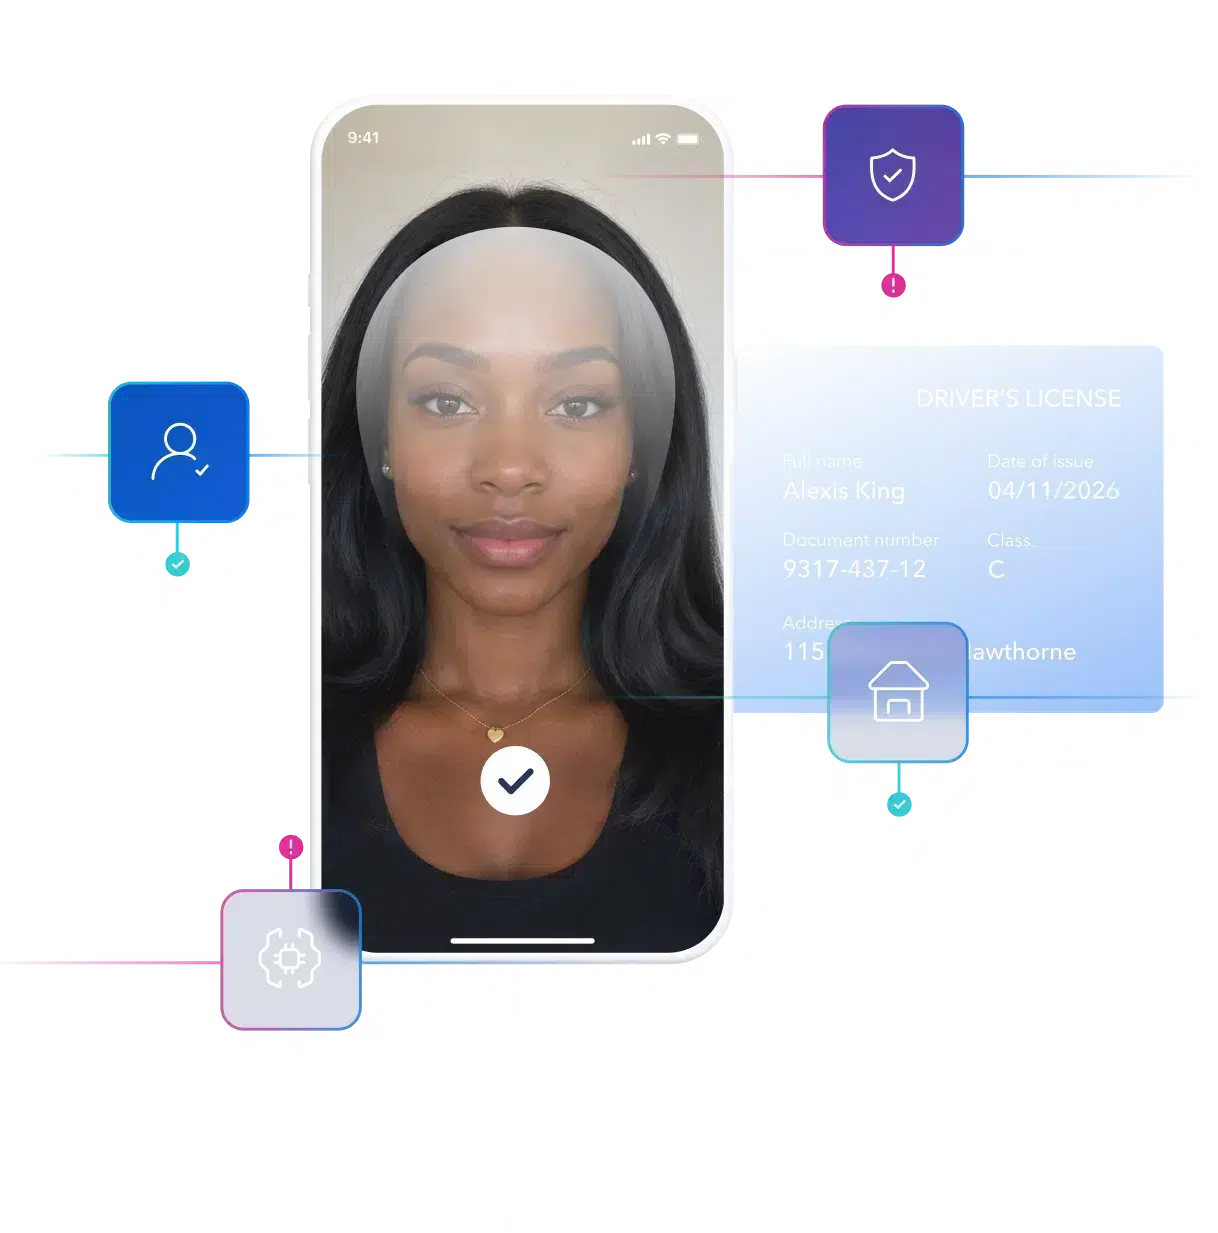
Las reglas de verificación rara vez superan la primera comprobación de cumplimiento, y volver a implementarlas cada vez que se modifica una política resulta costoso. Un generador de flujos de trabajo de «arrastrar y soltar» con lógica condicional permite que los umbrales y los pasos se modifiquen como parte de la configuración, sin necesidad de una nueva versión.

First Abu Dhabi Bank se asocia con Microblink para agilizar el escaneo de documentos de identidad durante el proceso de verificación KYC.

Descubre cómo Attain está transformando el futuro basado en el consentimiento de los consumidores con BlinkReceipt.

Descubre cómo BlinkID ha revolucionado la experiencia de usuario de Jurat y ha contribuido a su éxito en el sector de la notaría digital.

Verificación de identidad rápida y precisa, que garantiza un proceso de registro fluido y seguro

Cumple con los requisitos normativos mediante la verificación de documentos de identidad y señales no documentales

Reduce los tiempos de espera y garantiza un proceso de acceso fluido gracias al escaneo rápido de documentos de identidad

Verificar la identidad y evitar transacciones no autorizadas mediante el escaneo seguro de documentos

Detecta con precisión las identidades robadas o falsas y verifica los documentos de identidad para evitar la creación de cuentas y las transacciones fraudulentas

Garantiza el cumplimiento de la normativa y evita el acceso de menores verificando al instante la edad de los clientes mediante un escaneo seguro de sus documentos de identidad

Con 12 años de experiencia en I+D en visión artificial, Microblink se ha situado a la vanguardia de la verificación de identidad basada en la inteligencia artificial, innovando continuamente para ofrecer soluciones rápidas y precisas.

Fuimos pioneros en la verificación de identidad basada en inteligencia artificial, estableciendo el estándar para soluciones de escaneo de documentos de identidad rápidas, seguras y precisas.

Desarrollamos nuestra inteligencia artificial internamente, utilizando datos propios y contando con un equipo especializado en aprendizaje automático, para garantizar una precisión y un rendimiento inigualables en la verificación de identidad.
Con 12 años de experiencia en I+D en visión artificial, Microblink se ha situado a la vanguardia de la verificación de identidad basada en la inteligencia artificial, innovando continuamente para ofrecer soluciones rápidas y precisas.
Fuimos pioneros en la verificación de identidad basada en inteligencia artificial, estableciendo el estándar para soluciones de escaneo de documentos de identidad rápidas, seguras y precisas.
Desarrollamos nuestra inteligencia artificial internamente, utilizando datos propios y contando con un equipo especializado en aprendizaje automático, para garantizar una precisión y un rendimiento inigualables en la verificación de identidad.
Últimas noticias
La documentación de referencia, los ejemplos de código y un entorno de pruebas están disponibles públicamente, por lo que normalmente se puede crear una prueba de concepto funcional en el mismo día. La integración completa en producción depende menos del «recorrido ideal» que de cómo se gestionen los casos de revisión, los reintentos y los documentos no compatibles; por eso el entorno de pruebas es más importante que una llamada de demostración.
A partir de 2,5 MB, hasta seis veces más pequeño que las alternativas habituales. Esto es importante porque los SDK de identidad suelen añadir decenas de megabytes al paquete de una aplicación móvil y, en algunos mercados, el tamaño de la aplicación influye de forma apreciable en las tasas de instalación.
Menos de tres segundos para la captura, la autenticación y la toma de decisiones. El procesamiento puede realizarse en el propio dispositivo, por lo que la latencia no depende del tiempo de ida y vuelta a una nube de verificación.
Sí. La verificación puede realizarse íntegramente en el móvil, por lo que los datos de identidad nunca salen del dispositivo, lo que suele ser la vía más rápida para superar un control de seguridad. Se ofrecen puntos de acceso en la nube vinculados a una región concreta cuando así lo exigen las normas de residencia, y existe una opción autohospedada para entornos más estrictos.
Una carga útil estructurada con campos extraídos del documento, resultados a nivel de componente para cada comprobación (autenticidad, manipulación, detección de pantallas y fotocopias, verificación de que la persona está viva, coincidencia facial) y una puntuación de confianza transparente de 0 a 100 con las señales que la han generado. En caso de fallo, se identifica en qué capa se ha producido el fallo, en lugar de devolver una puntuación opaca.
Los umbrales se pueden configurar para cada componente, por lo que puedes establecer qué se aprueba, qué se rechaza y qué se envía a revisión, en lugar de heredar los valores predeterminados del proveedor. Un generador de flujos de trabajo de tipo «arrastrar y soltar» se encarga de la lógica de escalado y de respaldo, por lo que los cambios en las políticas no requieren una nueva versión.

La IA no solo ha acelerado el fraude, sino que lo ha convertido en un sistema. Hemos analizado millones de interacciones relacionadas con la identidad para trazar un mapa de cómo están evolucionando los ataques a la identidad en las distintas regiones, según los tipos de ataque y los niveles de sofisticación, y qué deben replantearse las organizaciones para mantenerse al día.
Ver los datos