Tous les fournisseurs de solutions d’identité affirment que l’intégration ne prend que quelques minutes. Ce qui fait la différence, c’est le comportement du SDK sur un appareil Android de milieu de gamme dans des conditions d’éclairage défavorables, l’impact sur la taille de votre bundle, et la capacité de la documentation à répondre à la question que vous vous posez réellement à 2 heures du matin.
Microblink propose des SDK à partir de 2,5 Mo, rend une décision en moins de trois secondes et fonctionne sur l'appareil, dans un cloud régional ou en auto-hébergement. Lisez la documentation et testez votre application dans le bac à sable avant de contacter qui que ce soit.



Réalité de l'intégration
Le scénario idéal s'intègre rapidement. Viennent ensuite les cas limites : un reflet sur un permis de conduire plastifié, un document non pris en charge provenant d'un marché sur lequel vous venez de vous implanter, un webhook qui se déclenche deux fois. Dans les intégrations d'identité, la dérive des objectifs se manifeste presque exclusivement dans les scénarios d'échec.
Les SDK d'identité alourdissent systématiquement d'une dizaine de mégaoctets le package mobile. C'est un débat que vous ne gagnerez pas face à l'équipe mobile, et sur certains marchés, cela se traduit par une baisse tangible du nombre d'installations.
La précision de la vérification est indiquée sur des images nettes. En conditions réelles, on a affaire à des téléphones de milieu de gamme, des écrans fissurés et un éclairage de cuisine ; or, une capture qui échoue entraîne une nouvelle tentative, qui se solde par un abandon de l'inscription, dont votre API sera tenue pour responsable.
Les promesses de précision, les chiffres relatifs à la disponibilité et les tableaux comparatifs des fonctionnalités se ressemblent tous, quel que soit le fournisseur. Ce qui les distingue, c'est de savoir si vous pouvez obtenir une clé, consulter la documentation et l'utiliser dès cet après-midi pour traiter un vrai document.
De la demande à la décision
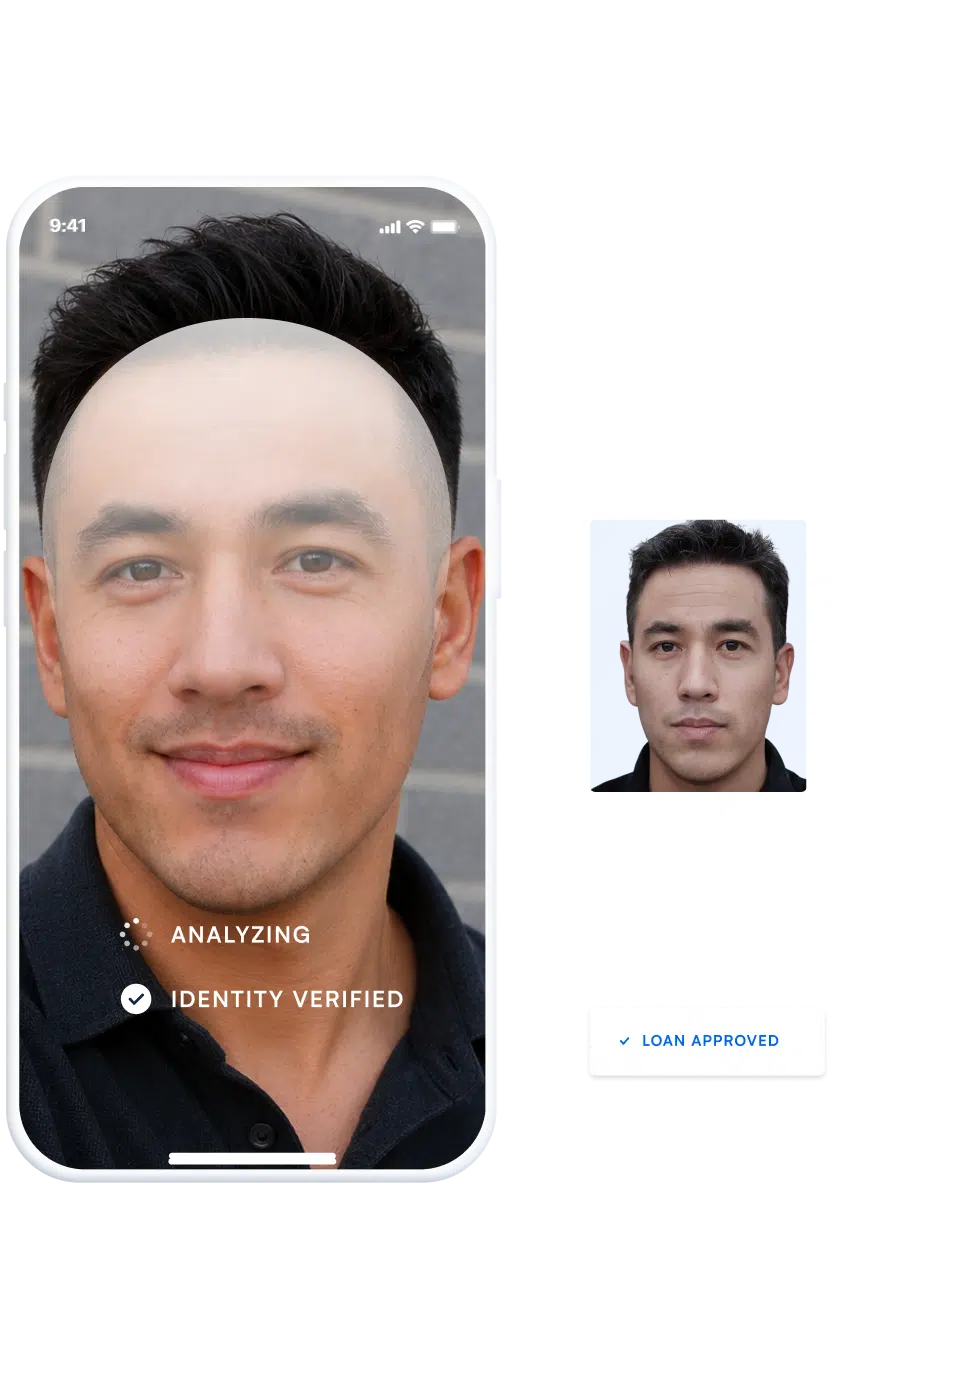
Microblink se situe entre votre interface de saisie et votre logique d'intégration. Votre application collecte le document et le selfie ; la plateforme les authentifie et effectue une vérification croisée ; vous recevez ensuite un résultat structuré que votre backend peut exploiter sans intervention humaine. Pour en savoir plus sur le contexte conceptuel plutôt que sur les détails d'intégration, consultez notre entrée dans le glossaire consacrée à l'API KYC.
Le SDK Web ou mobile capture le document et le selfie directement sur l'appareil. Grâce à une interface utilisateur adaptative, il n'y a pas de cadre de cadrage rigide : l'utilisateur n'a qu'à viser et à prendre la photo.
Les contrôles d’authenticité des documents, de falsification, de reproduction d’écran et de photocopie s’effectuent parallèlement à la vérification biométrique de la présence physique et à la comparaison entre le visage et la photo d’identité.
Les seuils que vous définissez pour chaque composante donnent lieu à un résultat « réussi », « échoué » ou « à réexaminer » — et non à une note obscure que vous devez accepter sans autre forme de procès.
Une charge utile structurée renvoie les champs extraits, les résultats au niveau des composants et le raisonnement à l'origine de la décision, prêts à être traités par votre workflow.
Contenu de la réponse

Champs structurés issus de plus de 2 500 types de documents — nom, date de naissance, numéro de document, date d'expiration, zone MRZ le cas échéant — normalisés afin que vous n'ayez pas à développer des analyseurs syntaxiques spécifiques à chaque marché.

Chaque vérification fournit un rapport distinct concernant : l'authenticité du document, les altérations, la détection des images et des photocopies, la vérification de la présence physique et la correspondance faciale. En cas d'échec, le système vous indique précisément quelle étape a échoué, et pas seulement qu'il y a eu un problème.

Un score de confiance transparent compris entre 0 et 100, dont les indicateurs pris en compte sont visibles, ainsi que le seuil ayant donné lieu à ce résultat, afin que les équipes d'assistance et de conformité puissent toutes deux en retracer l'origine.
Champs structurés issus de plus de 2 500 types de documents — nom, date de naissance, numéro de document, date d'expiration, zone MRZ le cas échéant — normalisés afin que vous n'ayez pas à développer des analyseurs syntaxiques spécifiques à chaque marché.
Chaque vérification fournit un rapport distinct concernant : l'authenticité du document, les altérations, la détection des images et des photocopies, la vérification de la présence physique et la correspondance faciale. En cas d'échec, le système vous indique précisément quelle étape a échoué, et pas seulement qu'il y a eu un problème.
Un score de confiance transparent compris entre 0 et 100, dont les indicateurs pris en compte sont visibles, ainsi que le seuil ayant donné lieu à ce résultat, afin que les équipes d'assistance et de conformité puissent toutes deux en retracer l'origine.
Modèles de déploiement

Applications natives pour iOS et Android, à partir de 2,5 Mo — jusqu'à 6 fois plus légères que les solutions habituelles.

Capture directement dans le navigateur, sans plugin ni installation native, pour les flux Web sur ordinateur et sur mobile.

La vérification s'effectue entièrement sur le téléphone : les données d'identité ne quittent jamais l'appareil.

Points de terminaison liés à une région, pour lesquels les règles de résidence des données déterminent le lieu où le traitement peut avoir lieu.

Un parcours de vérification hébergé vers lequel vous redirigez les utilisateurs lorsque les capacités techniques constituent un frein.
Applications natives pour iOS et Android, à partir de 2,5 Mo — jusqu'à 6 fois plus légères que les solutions habituelles.
Capture directement dans le navigateur, sans plugin ni installation native, pour les flux Web sur ordinateur et sur mobile.
La vérification s'effectue entièrement sur le téléphone : les données d'identité ne quittent jamais l'appareil.
Points de terminaison liés à une région, pour lesquels les règles de résidence des données déterminent le lieu où le traitement peut avoir lieu.
Un parcours de vérification hébergé vers lequel vous redirigez les utilisateurs lorsque les capacités techniques constituent un frein.
Avant de vous engager
Se lancer sur un nouveau marché et découvrir que votre fournisseur ne reconnaît pas la carte d’identité nationale constitue un contretemps susceptible de bloquer votre lancement. La couverture s’étend à plus de 2 500 types de documents, et les nouvelles mises en page sont ajoutées de manière centralisée à mesure que les administrations les publient. L’expansion sur de nouveaux marchés se résume donc à une simple modification de configuration, sans qu’il soit nécessaire de négocier avec les fournisseurs.
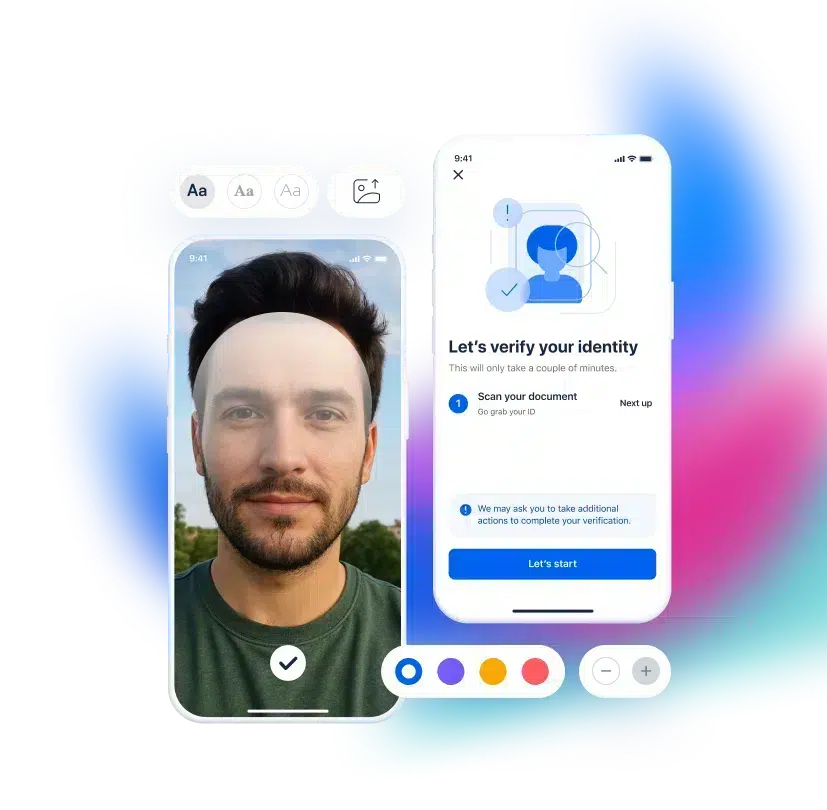
La plupart des intégrations gèrent correctement les cas de réussite et d'échec, mais peinent à traiter les cas intermédiaires qui nécessitent une vérification. Les seuils sont configurables pour chaque composant ; vous pouvez ainsi choisir les routes à vérifier plutôt que d'accepter les valeurs par défaut du fournisseur — et la réponse vous indique quelle vérification a déclenché ce résultat.
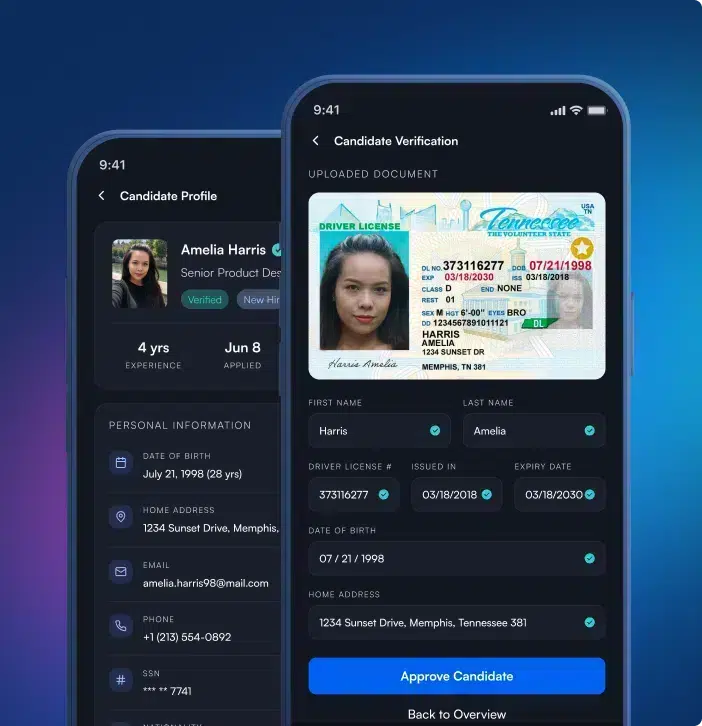
Les données d'identité sont soumises aux règles de traitement les plus strictes parmi toutes celles qui s'appliquent à votre application, et l'examen de sécurité constitue souvent l'étape la plus longue du processus de déploiement. Le traitement peut s'effectuer entièrement sur l'appareil ou via des points de terminaison liés à une région spécifique, ce qui constitue généralement la voie la plus rapide pour passer l'examen interne.
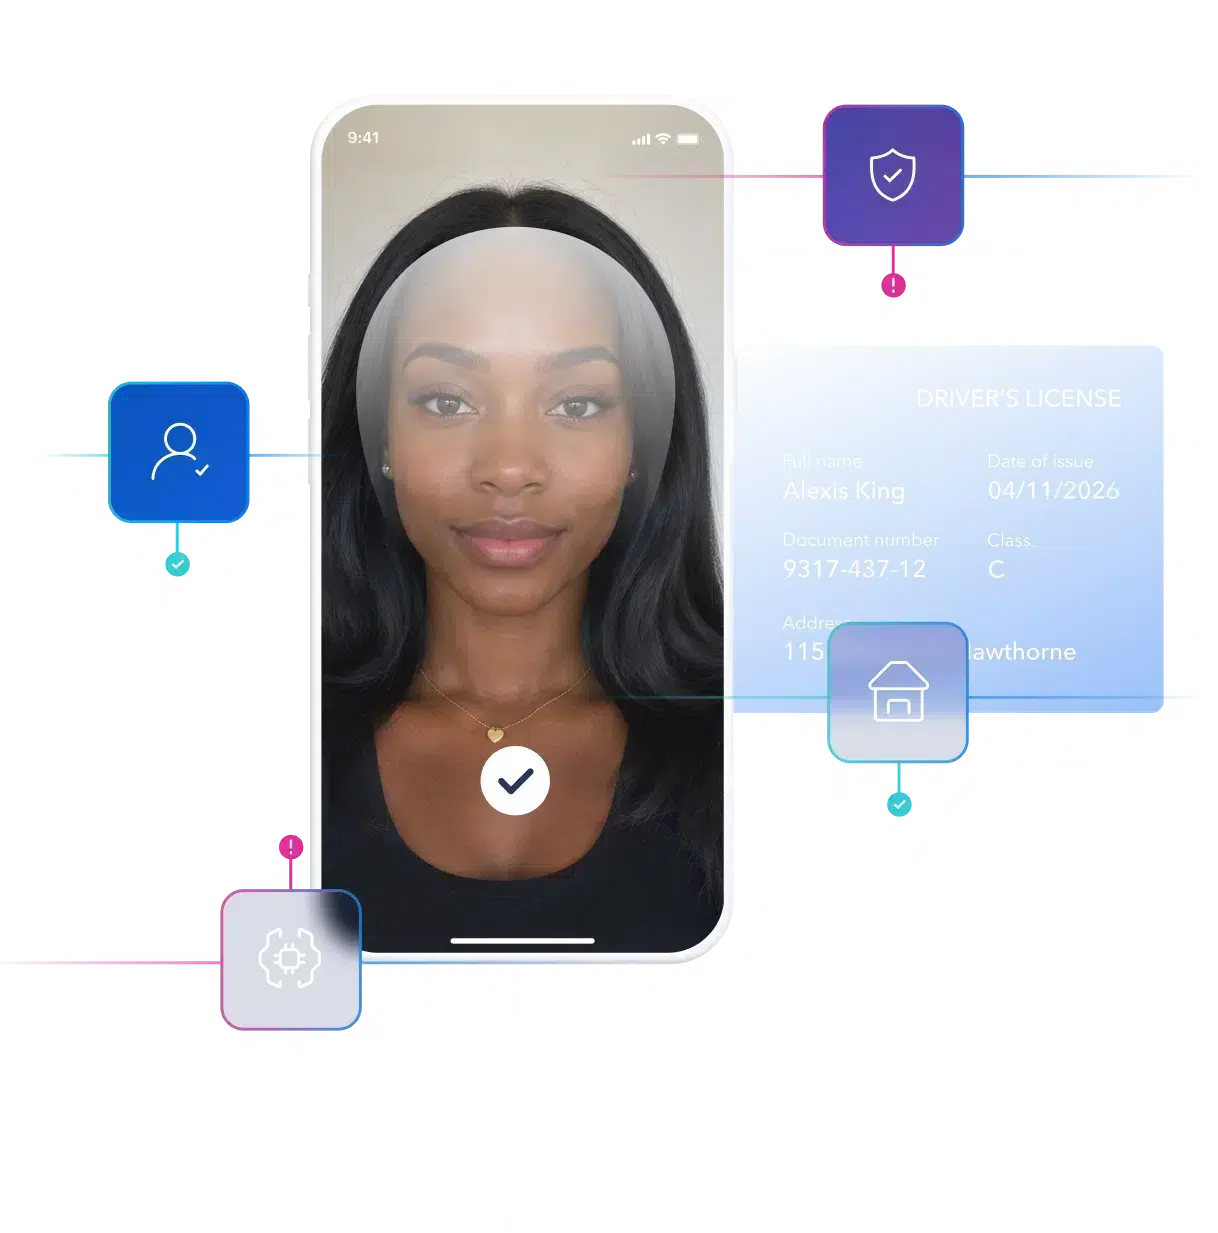
Les règles de vérification résistent rarement au premier contrôle de conformité, et leur redéploiement à chaque modification de la politique s'avère coûteux. Un générateur de workflows de type « glisser-déposer » doté d'une logique conditionnelle permet de modifier les seuils et les étapes au niveau de la configuration, sans avoir à effectuer de mise en production.

La First Abu Dhabi Bank s'associe à Microblink pour accélérer la numérisation des pièces d'identité lors de la vérification KYC.

Découvrez comment Attain révolutionne l'avenir du consentement des consommateurs grâce à BlinkReceipt.

Découvrez comment BlinkID a révolutionné l'expérience utilisateur de Jurat et contribué à son succès dans le secteur du notariat numérique.

Une vérification d'identité rapide et précise, garantissant un processus d'inscription fluide et sécurisé

Respectez les exigences réglementaires grâce à la vérification des pièces d'identité et à l'analyse de signaux non documentaires

Réduisez les temps d'attente et garantissez un processus d'entrée fluide grâce à une lecture rapide des pièces d'identité

Vérifier l'identité et empêcher les transactions non autorisées grâce à la numérisation sécurisée des documents

Détectez avec précision les identités volées ou fictives et vérifiez les pièces d'identité afin d'empêcher la création de comptes et les transactions frauduleuses

Garantissez le respect de la réglementation et empêchez l’accès des mineurs en vérifiant instantanément l’âge des clients grâce à la numérisation sécurisée de leurs pièces d’identité

Forte de 12 ans d'expertise en R&D dans le domaine de la vision par ordinateur, Microblink est à la pointe de la vérification d'identité basée sur l'IA et ne cesse d'innover pour proposer des solutions rapides et précises.

Nous avons été les premiers à mettre au point la vérification d'identité basée sur l'IA, établissant ainsi la norme en matière de solutions de numérisation de pièces d'identité rapides, sécurisées et précises.

Nous développons notre intelligence artificielle en interne, en nous appuyant sur des données exclusives et une équipe dédiée de spécialistes en apprentissage automatique, afin de garantir une précision et des performances inégalées en matière de vérification d'identité.
Forte de 12 ans d'expertise en R&D dans le domaine de la vision par ordinateur, Microblink est à la pointe de la vérification d'identité basée sur l'IA et ne cesse d'innover pour proposer des solutions rapides et précises.
Nous avons été les premiers à mettre au point la vérification d'identité basée sur l'IA, établissant ainsi la norme en matière de solutions de numérisation de pièces d'identité rapides, sécurisées et précises.
Nous développons notre intelligence artificielle en interne, en nous appuyant sur des données exclusives et une équipe dédiée de spécialistes en apprentissage automatique, afin de garantir une précision et des performances inégalées en matière de vérification d'identité.
Dernières nouvelles
La documentation de référence, les exemples de code et un environnement de test sont accessibles au public ; il est donc généralement possible de réaliser une preuve de concept fonctionnelle le jour même. L'intégration complète en production dépend moins du scénario idéal que de la manière dont vous gérez les cas de vérification, les nouvelles tentatives et les documents non pris en charge — c'est pourquoi l'environnement de test revêt une importance plus grande qu'une simple démonstration par téléphone.
À partir de 2,5 Mo, soit jusqu'à 6 fois moins que les solutions alternatives habituelles. C'est important, car les SDK d'identité alourdissent souvent d'une dizaine de mégaoctets la taille d'une application mobile, et sur certains marchés, la taille d'une application a une incidence mesurable sur les taux d'installation.
Moins de trois secondes pour la capture, l'authentification et la prise de décision. Le traitement pouvant s'effectuer directement sur l'appareil, la latence n'est pas limitée par le temps de va-et-vient vers un cloud de vérification.
Oui. La vérification peut s'effectuer entièrement sur le téléphone, de sorte que les données d'identité ne quittent jamais l'appareil — ce qui constitue souvent le chemin le plus court pour passer un contrôle de sécurité. Des points de terminaison cloud liés à une région spécifique sont disponibles lorsque les règles de résidence l'exigent, et une option d'hébergement autonome existe pour les environnements plus stricts.
Une charge utile structurée comprenant les champs extraits du document, les résultats au niveau des composants pour chaque contrôle (authenticité, altération, détection d’écran et de photocopie, vérification de la présence physique, correspondance faciale), ainsi qu’un score de confiance transparent compris entre 0 et 100, accompagné des indicateurs qui l’ont généré. En cas d’échec, le système identifie la couche à l’origine de l’échec, plutôt que de renvoyer un score opaque.
Les seuils sont configurables pour chaque composant ; vous pouvez ainsi définir vous-même les critères d'acceptation, de rejet et de renvoi pour révision, plutôt que d'utiliser les valeurs par défaut fournies par le fournisseur. Un générateur de workflow de type « glisser-déposer » gère la logique d'escalade et de repli, ce qui évite de devoir publier une nouvelle version pour modifier les politiques.

L'IA n'a pas seulement accéléré la fraude. Elle en a fait un véritable système. Nous avons analysé des millions d'interactions liées à l'identité afin de cartographier l'évolution des attaques d'usurpation d'identité selon les régions, les types d'attaques et les niveaux de sophistication — et d'identifier ce que les organisations doivent repenser pour rester dans la course.
Consultez les données